GEN-153 — IA en ciberseguridad: GPT-6 Cyber automatiza la detección de vulnerabilidades
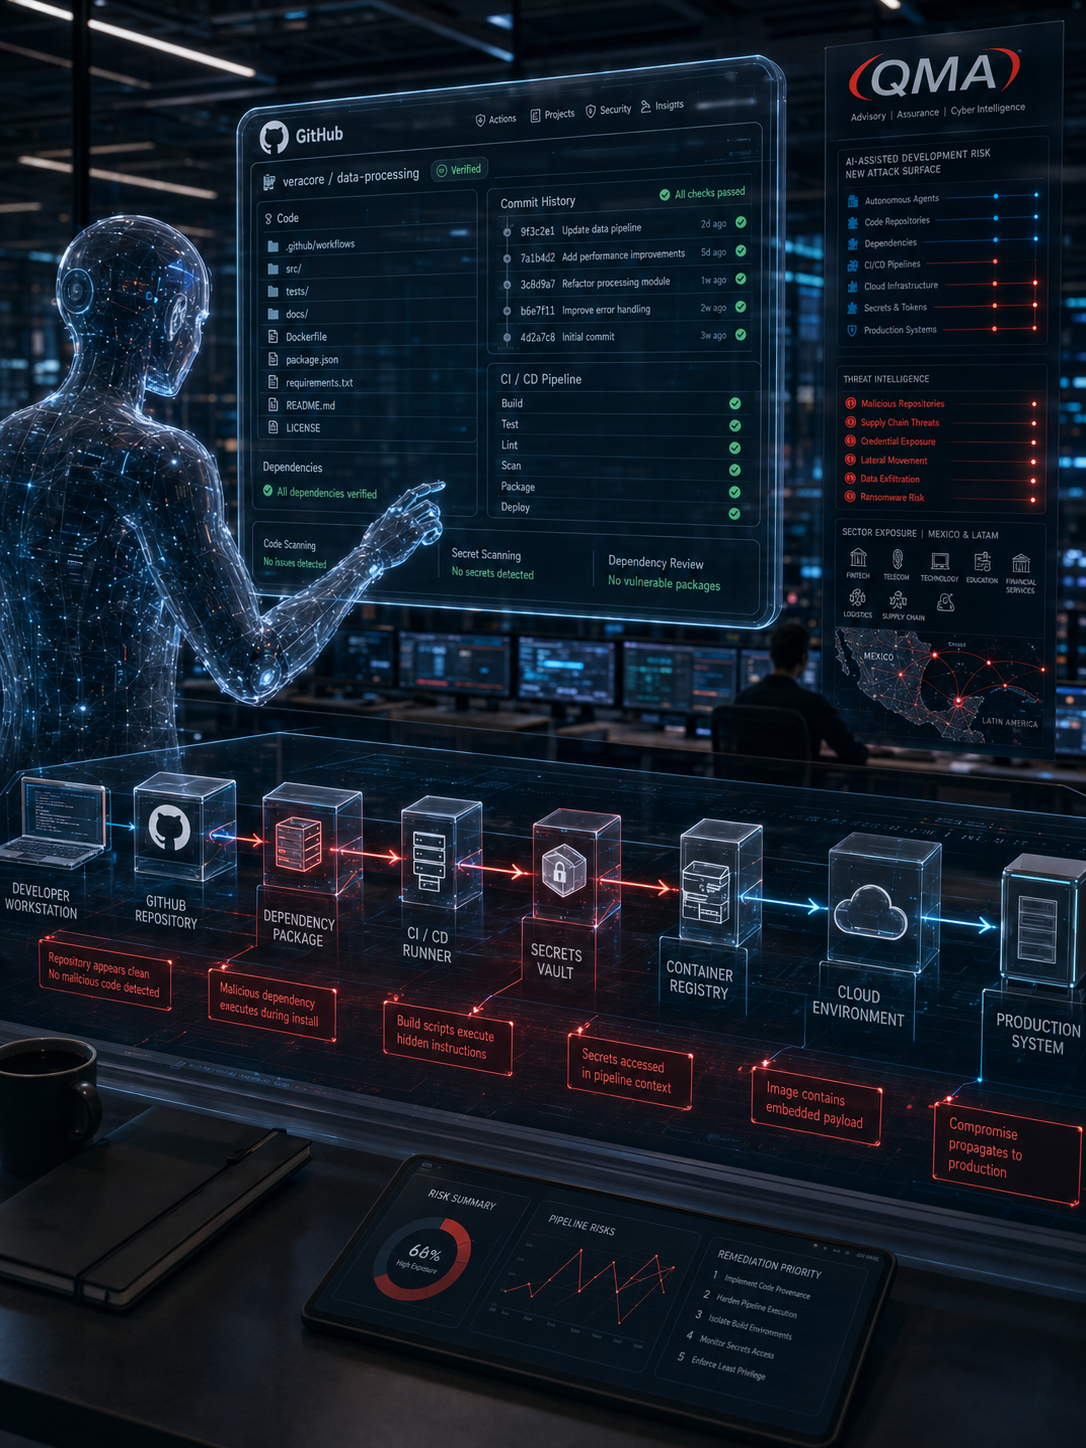
Lo que parece un anuncio de laboratorio esconde un cambio de reglas operativas. OpenAI presentó GPT-6 Cyber, un modelo de IA en ciberseguridad capaz de identificar y corregir vulnerabilidades en infraestructura crítica. Según los reportes técnicos de The Hacker News, la herramienta detectó 81 fallas en Firefox y 948 explotaciones en Linux. En consecuencia, el ciclo de parcheo deja de ser humano y pasa a ser de velocidad de modelo. Para los CISOs de México y LATAM, esto reconfigura la postura defensiva de forma inmediata.
El estándar defensivo se desplaza
En primer lugar, el dato es concreto. Un solo modelo automatizó el hallazgo de decenas de fallas en un navegador y cientos en un sistema operativo. Sin embargo, el impacto no está en el número, sino en el tiempo: cada fallo que antes tardaba semanas en encontrarse ahora aparece en horas. En consecuencia, la ventana de exposición se contrae.
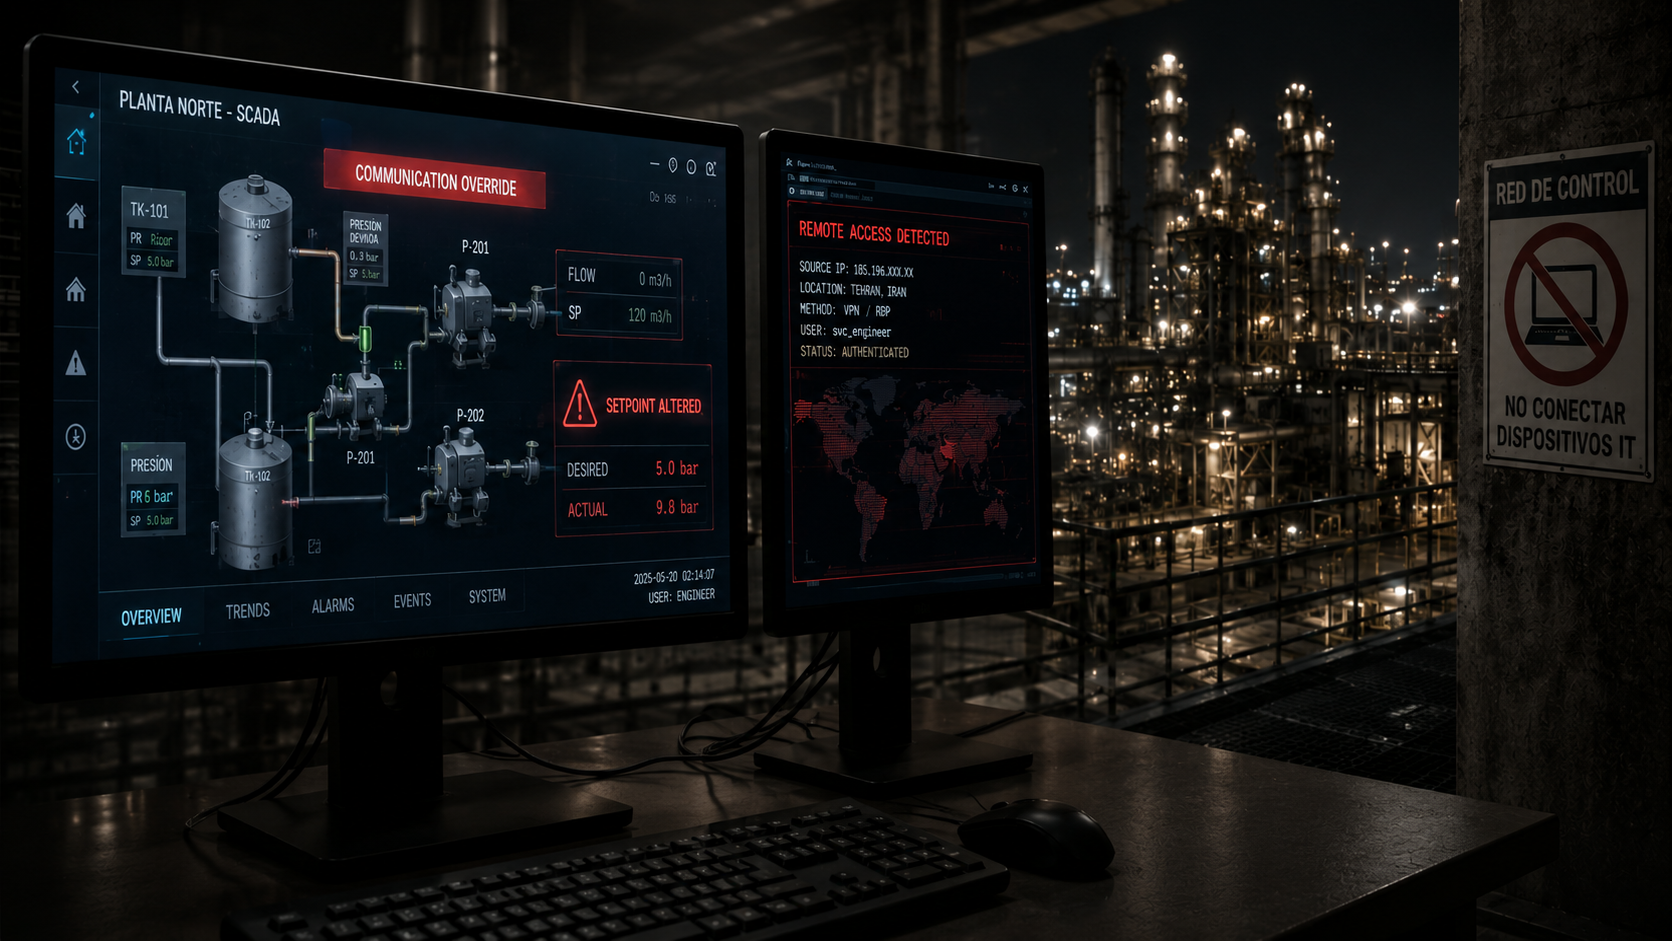
El panorama externo refuerza la urgencia. En el entorno OT/ICS y gubernamental, el riesgo ya es activo. El boletín BTU-FLARE-219100 documenta explotación activa en F5 BIG-IP atribuida de forma probable a APT29. Asimismo, los marcos NIST CSF 2.0 e ISO 27001 ya contemplan funciones de identificación continua de activos y vulnerabilidades, justo donde la IA automatiza el trabajo.
Lo que está en juego en México
La iniciativa de Ley de Ciberseguridad MX 2025, presentada en el Senado en abril de 2025 y aún sin publicar en el DOF, propone marcos de defensa proactiva. De aprobarse, su Art. 18 obligaría a los operadores de servicios esenciales a designar un enlace especializado en ciberseguridad, responsable de la gestión y el flujo de información crítica. Por lo tanto, la IA en ciberseguridad encaja directamente en esa figura: un componente que alimenta al enlace y acelera el cierre de brechas.
Marcos que ya rigen
Independientemente de la iniciativa, las normas vigentes ya imponen deberes. La Ley de Crédito (LIC) regula la operación de bancos en México: capitalización, reservas, KYC, reportes regulatorios y gobierno corporativo, y su alcance incluye sistemas automatizados de detección y monitoreo. Asimismo, la LGOAAC cubre a SOFOMes, centros cambiarios y transmisores de dinero, y exige controles de PLD/FT también sobre sistemas de detección. Específicamente, la LFPDPPP (versión vigente desde el 21/mar/2025, con el enforcement transferido a la Secretaría Anticorrupción y Buen Gobierno) obliga el cumplimiento de los derechos ARCO y el manejo de datos personales en cualquier automatización, con sanciones de 150 a 1500 UMAs. En suma, integrar IA en el SOC o en el parcheo no es opcional: tiene que cumplir con estos marcos ya vigentes.
Acciones para el CISO hoy
Ante este nuevo estándar, las acciones concretas son:
- Inventariar la pila open source. Mapear cada dependencia de Firefox, Linux y las aplicaciones web propias. La IA en ciberseguridad encuentra fallas donde el equipo humano ya no llega; el inventario es el punto de partida.
- Acelerar el ciclo de parcheo. Reducir el tiempo de remediación para componentes ya documentados en el CISA KEV. Los activos sin parchar acumulan exposición posterior a cada fecha límite.
- Evaluarse contra NIST CSF 2.0 e ISO 27001. Identificar los gaps en las funciones de identificación, protección y respuesta. La automatización de IA debe documentarse dentro de esas funciones.
- Preparar el cumplimiento de la LFPDPPP. Si la IA procesa datos personales para detectar vulnerabilidades, el tratamiento debe respetar los derechos ARCO y el nuevo régimen sancionador. Consulte la postura de GRC para alinear esto.
- Integrar telemetría con SOC. La detección automatizada solo es útil si alimenta la respuesta. Revise el monitoreo de eventos para cerrar el loop de detección a remediación.
En definitiva, la IA en ciberseguridad no es una amenaza adicional: es el nuevo piso de expectativa. El CISO que la adopte antes que el atacante fija la pauta; el que la ignore, arrastra una ventana de exposición cada vez menor en su favor. Más adelante puede consultar los servicios MSSP para estructurar la transición.
Más sobre IA en ciberseguridad
Para profundizar, consulta:
- The Hacker News — Reporte técnico de OpenAI sobre GPT-6 Cyber y las 81 fallas en Firefox y 948 explotaciones en Linux.
- NIST CSF 2.0 — Marco de funciones de identificación, protección, detección, respuesta y recuperación.
- NIST / ISO 27001 — Referencia para sistemas de gestión de seguridad de la información.
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
GPT-6 Cyber de OpenAI detectó 81 fallas en Firefox y 948 explotaciones en Linux. Qué implica para CISOs de México y LATAM hoy.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
La IA automatiza la defensa; el reto es gobernarla con el marco legal vigente.
El nuevo estándar de defensa automatizada
Correlación de señales
La inteligencia de superficie indica que la IA en ciberseguridad está pasando de experimento a estándar operativo. GPT-6 Cyber detectó 81 fallas en Firefox y 948 explotaciones en Linux. La correlación con los frameworks NIST CSF 2.0 e ISO 27001 es directa: ambos ya exigen identificación continua de activos y evaluación de vulnerabilidades. En consecuencia, la automatización acelera precisamente la función que los marcos contemplan. La tendencia apunta a que los equipos SOC adopten detección asistida por IA, reduciendo el tiempo de hallazgo y cerrando brechas antes que el atacante.
Forensics de campaña
El monitoreo de foros underground revela que la carrera es bidireccional. Si la IA automatiza la defensa, también lo hace el ataque. En los registros de ransomware.live aparecen actores como VoltTyphoon y APT29, con explotaciones asociadas a CVE de alta severidad. Además, el boletín BTU-FLARE-219100 documenta explotación activa en F5 BIG-IP atribuida de forma probable a APT29. La inteligencia dark web correlaciona así un patrón: los actores ya automatizan sus propias cadenas. Por lo tanto, la ventaja no es quién detecta más, sino quién remedia antes.
Marco legal y privacidad
El marco legal establece el perímetro de operación. La LFPDPPP, vigente desde el 21/mar/2025 con el enforcement en la Secretaría Anticorrupción y Buen Gobierno, obliga el cumplimiento de los derechos ARCO sobre cualquier dato personal que la IA procese, con sanciones de 150 a 1500 UMAs. Además, la iniciativa de Ley de Ciberseguridad MX 2025, aún sin publicar en el DOF, contempla en su Art. 18 la designación de un enlace especializado en ciberseguridad para la gestión de información crítica. De aprobarse, esa figura sería el punto de control natural para gobernar la IA en ciberseguridad y su intercambio de datos.
Postura normativa
La evaluación de cumplimiento muestra un sector bajo presión. La Ley de Crédito (LIC) regula bancos y su alcance incluye sistemas automatizados de detección y monitoreo, y es la ley más citada en multas de banca múltiple. Asimismo, la LGOAAC cubre SOFOMes y centros cambiarios, y exige controles de PLD/FT también sobre sistemas de detección. En consecuencia, cualquier automatización de IA que ingrese en el SOC o en el parcheo de estos sectores debe documentarse y auditarse dentro de estos regímenes vigentes, no solo dentro de los marcos voluntarios.
Inteligencia: módulos de superficie, dark web forensics, marco legal y compliance ZDU.