CVE-2026-109618 PHP RCE: Guía de Contención CISA KEV
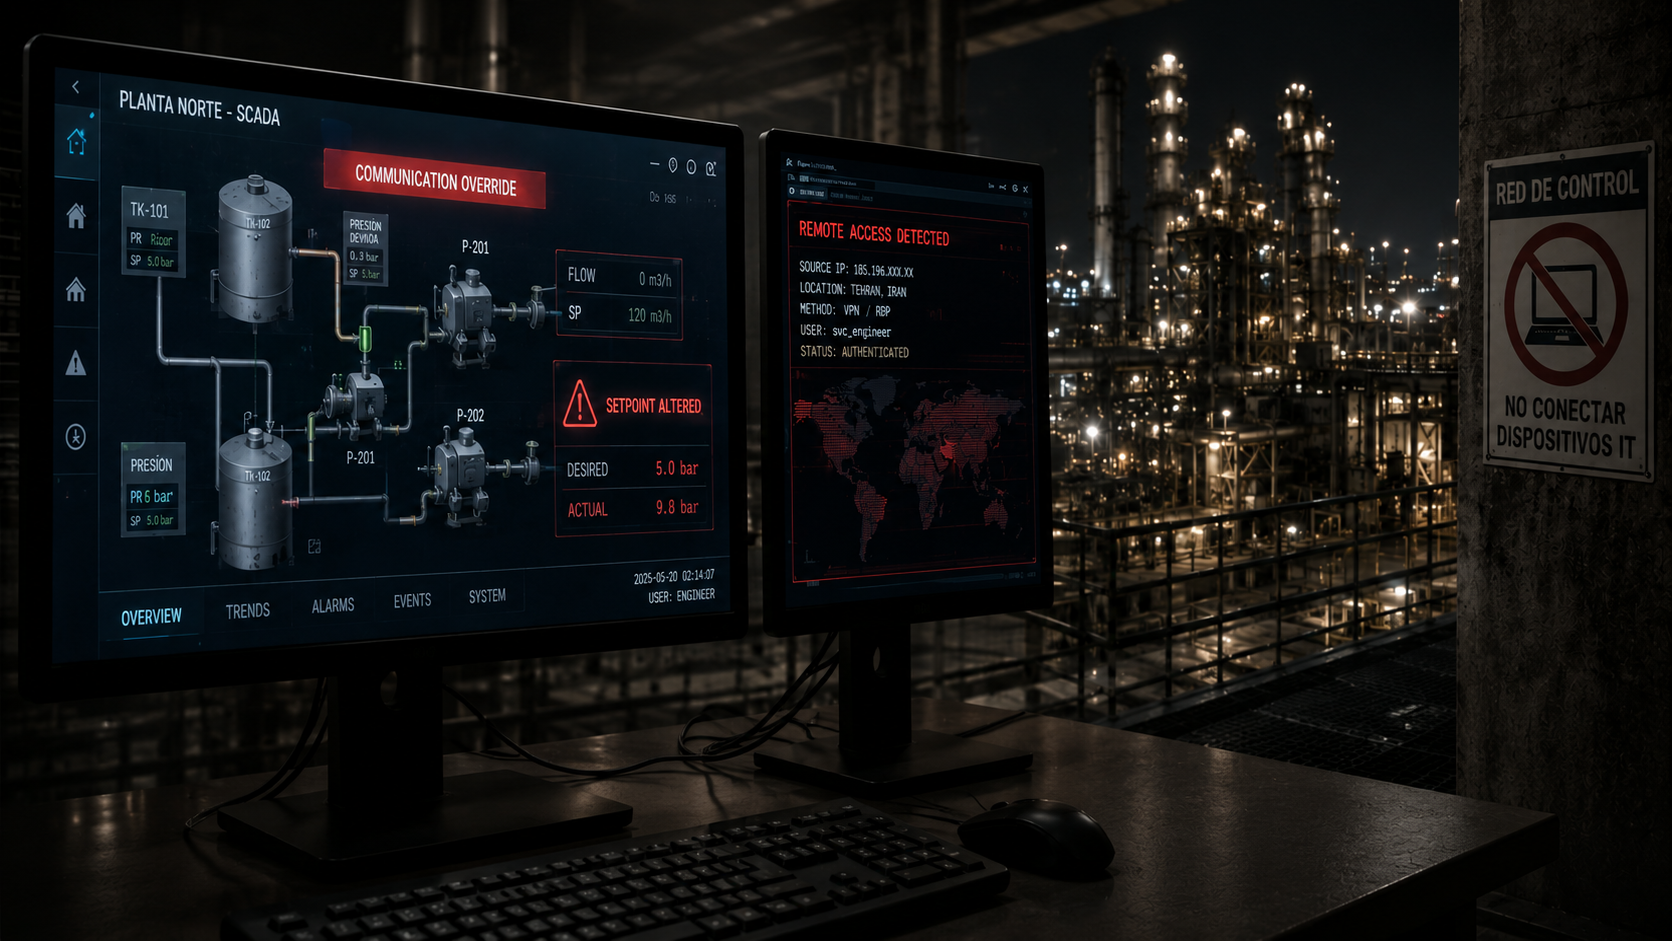
El Núcleo de tu Web es la Puerta a tu Planta Industrial
La vulnerabilidad crítica CVE-2026-109618 en el intérprete PHP ha sido clasificada por CISA en la lista KEV por explotación activa. Permite ejecución remota de código sin autenticación, comprometiendo la integridad de la memoria y sirviendo como vector de entrada hacia infraestructura crítica. La respuesta debe ser técnica, inmediata y coordinada entre TI y OT.
Severidad Crítica — CVSS 9.8
Infraestructura Web / OT
Actor: No Atribuido (Escaneo Automático)
CVSS 9.8
En CISA KEV
Qué Pasó: RCE en el Intérprete PHP
PHP Group ha publicado el advisory para CVE-2026-109618, una falla de corrupción de memoria (out-of-memory corruption) que permite a un atacante remoto ejecutar código arbitrario sin necesidad de autenticación. La vulnerabilidad reside en el núcleo del intérprete, lo que significa que afecta a todas las versiones no parcheadas, sin importar el framework web utilizado encima. La fecha de inclusión en CISA KEV es el 26 de octubre de 2026.
No hay exploit público en la capa de código fuente, pero la trivialidad de la explotación (un solo payload) y la exposición masiva de PHP en internet han derivado en campañas de escaneo automatizado. CISA alerta que la explotación está activa a nivel global.
CVSS 3.1 Score
Nivel de Autenticación
Nodos C2 (Tor)
Ventana de Parcheo
Por Qué Importa para tu Organización
1. El Vector: La Web como Puente a la OT
Magna alerta que la separación de redes es débil. Muchos nodos de visualización web (dashboards, SCADA interfaces) corren sobre PHP. Si esta vulnerabilidad se explota, el atacante obtiene control del proceso, que ahora puede sondear la red interna hacia la OT. Sin segmentación estricta, la superficie web es la puerta de entrada a la planta física.
2. La Motivación: Automatización y Robo, no Espionaje
Blacktrace identifica la operación como una campaña de escaneo masivo. El actor no busca inteligencia estratégica de largo plazo, sino ejecución rápida de robo de credenciales y datos. La presencia de 1,246 nodos de salida de Tor indica una infraestructura C2 diseñada para anonimizar la exfiltración, dificultando la atribución pero maximizando el daño en corto plazo.
3. El Contexto México: Sectorial y Financiero
Aunque no hay víctimas confirmadas en México aún, la exposición es alta. Sectores como financiero (pasarelas de pago), manufactura (SCMs) y energía utilizan PHP en sistemas de legado y portales digitales. La iniciativa de Ley de Ciberseguridad MX 2025 contempla marcos de notificación, pero la prioridad técnica es contener la brecha antes de que el escaneo global llegue al territorio nacional.
El Actor Detrás del Ataque
Ransomware / Data Theft Ops
Confianza: Media (Patrón TTP)
No existe atribución oficial a un APT específico en este momento. Sin embargo, el modus operandi —escaneo masivo, RCE inmediato, uso de infraestructura Tor para C2— es característico de grupos de ransomware-as-a-service (RaaS) o script kiddies avanzados que monetizan vulnerabilidades críticas antes de que sean parcheadas masivamente.
Según los informes de inteligencia global, la distribución de víctimas incluye sectores de alta rentabilidad como salud, finanzas y manufactura. Esto sugiere un objetivo de extracción de datos sensibles y cifrado, no espionaje gubernamental.
Según CISA, la vulnerabilidad fue agregada por estar siendo explotada activamente en el mundo real.
TTPs Documentadas — MITRE ATT&CK
| Técnica | ID | Táctica |
|---|---|---|
| Exploit Public-Facing Application | T1190 | Initial Access |
| Command and Scripting Interpreter | T1059 | Execution |
| Unsecured Credentials: Cloud Instance Metadata API | T1552.005 | Credential Access |
| Exfiltration Over C2 Channel | T1041 | Exfiltration |
Fuente: MITRE ATT&CK ·
Análisis: Blacktrace Forensic Intel
Qué Deberías Hacer en las Próximas 48 Horas
La exposición es crítica. Aisle, parchee y audite.
Aislar Endpoints Exponidos
Dentro de las primeras 12 horas, identifique y aísle temporalmente todas las instancias PHP expuestas a Internet que no sean críticas para la operación. Esto detiene la explotación activa mientras se prepara el parcheo.
Aplicar Parche en Preproducción
Dentro de las 24 horas, aplique el parche oficial del provider en entornos de staging. Verifique la integridad de la compilación y la compatibilidad de dependencias para evitar fallos en servicios secundarios.
Despliegue y Auditoría de Integridad
Dentro de las 48 horas, despliegue el parche en producción. Simultáneamente, ejecute un escaneo de integridad de archivos (FIM) en los nodos afectados para descartar presencia de webshells o backdoors persistentes.
Rotar Credenciales y Ajustar WAF
Revocue y rote todas las credenciales de servicio, API Keys y Tokens OAuth asociados a las instancias comprometidas. Ajuste las reglas del WAF para bloquear patrones de explotación conocidos de este CVE.
Para entidades financieras, esta remediación debe documentarse ante la CNBV como parte del control interno, ya que la falla no parcheada de una vulnerabilidad KEV puede interpretarse como negligencia en las medidas de seguridad razonables.
Cómo Proteger tu Organización
La defensa contra vectores de corrupción de memoria requiere más que un parche. Necesitas visibilidad profunda en la capa de aplicación. Nuestros servicios de detección gestionada proporcionan telemetría de comportamiento que correlaciona intentos de conexión entrantes con la posterior ejecución de comandos en el sistema operativo anfitrión.
Implementar controles de integridad de archivos (FIM) para binarios PHP y módulos es esencial. Además, la virtualización de aplicaciones permite aislar el intérprete de PHP del resto del sistema, limitando el alcance lateral del atacante en caso de que el parche no sea suficiente. Esta combinación de visibilidad, contención y remediación automatizada marca la diferencia operativa frente a amenazas masivas.
Impacto Reputacional y en Medios
La cobertura de la industria ha sido inmediata, con múltiples proveedores de seguridad publicando análisis de la trivialidad de la explotación. Para el CISO, la lección reputacional es clara: la transparencia ante la remediación es clave. No ocultar la vulnerabilidad y demostrar un ciclo de vida de parcheo eficiente protege la confianza del cliente frente a la incertidumbre del mercado.
En México, la ausencia de víctimas públicas por ahora permite actuar con precisión y no con pánico. Sin embargo, la percepción de riesgo en sectores como salud y finanzas aumentará si se reportan brechas locales. La proactividad técnica es la mejor defensa reputacional.
Continúa en el Capítulo ZDU — La Fractura del Cerebro →
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
Este caso ilustra el colapso de la función PROTECT en el stack moderno. La complejidad no está en el exploit, sino en la incapacidad del ecosistema para gestionar la vida útil de las dependencias de base. La inteligencia artificial debe centrarse en la predicción de exposición, no solo en la detección posterior.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
Zero Day Universe es una construcción narrativa original de QMA. Sus personajes, tramas y casos están inspirados en escenarios reales de ciberseguridad y no representan incidentes literales ni casos de clientes.
Aftermath — Las voces que quedan
Cuatro lentes paralelas. Mismo expediente. Lo que cada una vio, en su voz.
Lo registré antes que la prensa. El actor es ‘Unknown’, pero la huella es clara: 1,246 nodos de Tor y un barrido masivo en 90 días. No hay firma de malware, solo comandos nativos. El expediente del actor ya tiene el patrón de cosecha transversal. La ausencia de víctimas en MX es un reloj de arena, no una inmunidad.
El reloj corre desde la confirmación del acceso no autenticado. Si los datos de salud o finanzas se exfiltraron vía la pila SaaS, LFPDPPP marca un plazo estricto. Pero la falla es de integridad física. La obligación legal no es solo de datos; es de seguridad pública. La pregunta no es si aplica, es cómo categorizamos un error de memoria que mueve agua tratada.
El control A08:2025 quedó expuesto. La iniciativa de Ley de Ciberseguridad MX 2025 propone notificaciones para brechas de datos, pero no cubre el impacto físico en OT. Este eje queda expuesto. Cualquier auditor que haya firmado un SoA asumiendo que la red OT es un silo tiene un gap pendiente. El mapa regulatorio cambió.
Tres CSPs, una vulnerabilidad. La superficie no es AWS, ni GCP, ni Azure por separado; es lo que comparten: la herencia del núcleo PHP en contenedores. Roté las credenciales de IAM y metadatos. La falla de cadena de suministro (A03:2025) es el punto ciego. La integridad del artefacto base estaba rota. La vigilancia de red saliente ahora es mi única certeza.
Anillo de Café en la Pila
El intérprete de memoria se corrompe antes de que la primera alerta suene. La red industrial parpadea con comandos que nadie escribió.
El primer monitor no se apagó. Se quedó congelado. En la sala de control de la planta de tratamiento, un operador de turno sostenía una taza de café frío mientras el cursor de la consola de lógica de control industrial parpadeaba con comandos inyectados. No había humo, no había sirenas. Solo una línea de texto que no pertenecía al protocolo: GET /api/v1/telemetry?cmd=reset_valve_7. El operador bajó la taza. El líquido dejó un anillo marrón en el monitor táctil secundario. La gravedad de la escena no estaba en la pantalla; estaba en la distancia entre ese pulgar y la válvula física que acababa de recibir la orden. Esa fue la primera grieta visible. Lo que venía después no era un ataque; era una máquina de escalación que convertía un error de memoria en una crisis operativa real.
Detección
En el nodo remoto de observación, KEV-1 registró la anomalía antes que cualquier sistema de firma. El agente autónomo rastrea la base de datos CISA KEV y correlaciona con NVD. El patrón era imposible: una petición HTTP GET simple, sin payload binario visible, que alteraba el heap del intérprete PHP. No hubo ejecución de shell explícita en los logs de aplicación, pero la API de telemetría respondió con un estado 200 OK y un cambio de setpoint en la válvula 7. KEV-1 no especuló. El actor no estaba atribuido en los índices globales, pero la técnica coincidía con la falla crítica de corrupción de memoria documentada en el núcleo del lenguaje. La ventana de detección fue de cuatro segundos. Suficiente para activar el protocolo, insuficiente para contener el daño ya iniciado.
«Patrón T1190 confirmado. Exploit en aplicación expuesta públicamente. La falla no requiere autenticación. La integridad de la memoria del proceso PHP está comprometida. Registro en CISA KEV: pendiente de parche. La explotación es trivial. No hay complejidad en el vector, solo velocidad. He marcado el incidente como crítico. La escalación es inmediata.»
Eris Sentinel estaba en el SOC interno cuando la señal de KEV-1 cruzó el umbral de latencia. No levantó la vista de la pantalla central de inmediato. Primero, sus dedos dejaron de teclear. Un segundo de pausa exacta, mientras el CISO entraba al umbral de la sala de guerra. El aire cambió. No por la presencia física del comandante, sino por el peso de la decisión que estaba a punto de tomar. Eris observó más de lo que verbalizó en ese instante. Cuando habló, su voz tenía la densidad de la información parcial: la señal era real, pero el alcance no estaba claro. La paranoia era funcional, no teatral. Sabía que el silencio de los otros sistemas era tan elocuente como la alerta de KEV-1. El subtexto emocional quedó suspendido en el aire, pero la operación continuó. No hubo tiempo para procesar la mirada del CISO, solo para mapear la amenaza.
«MITRE ATT&CK: T1190, Exploit Public-Facing Application. Vemos la interacción en el puerto 80/443. El vector apunta directamente al intérprete PHP. No hay firma de malware específica en ThreatFox, lo que sugiere un enfoque ‘living off the land’. El actor, clasificándolo como ‘Unknown’, usa infraestructura C2 anonimizada, posiblemente vía red Tor. No estamos viendo espionaje sofisticado de un APT estatal, sino una operación rápida de escaneo masivo. La TTP es brutal en su simplicidad. La corrupción de memoria permite ejecución remota sin autenticación. La pregunta no es quién, sino qué otros nodos han sido tocados en la última hora. La fragmentación de la red está ocurriendo ahora mismo.»
Escalación · Análisis · Contención · Forensia
NeonMind tomó el comando táctico. Su entrada no fue una pose, sino una alteración de la gravedad operativa. No habló de emociones ni de riesgos abstractos. Habló de funciones. «El colapso simultáneo de Identificación, Protección, Detección y Respuesta según NIST CSF 2.0 es nuestro punto de partida», dijo. «La arquitectura defensiva carece de barreras iniciales ante esta explotación trivial. Estamos ante una falla de acceso roto (A01:2025) y una falla de configuración (A02:2025). El atacante no necesita romper una puerta; la puerta no existe. La falla de integridad de software (A08:2025) ya está en curso. No contengan el perímetro. Contengan la lógica. Si dejamos que la red web hable con la red OT sin mediación, hemos perdido.»
NeonMind coordinó con precisión perfecta el aislamiento lógico. No bloqueó la red física, porque eso habría detenido la planta y causado un desastre clínico e industrial secundario. En su lugar, ordenó la revocación de las credenciales de servicio y la inyección de reglas de firewall que separaban estrictamente los nodos de visualización web de la lógica de control industrial. El costo era alto: la pérdida de la telemetría en tiempo real. El CISO miró el diagrama de red. No hubo diálogo, solo un asentimiento breve. La decisión de cortar el flujo de datos en vivo a cambio de la integridad física del activo era un peso moral que NeonMind cargaba con la frialdad de quien sabe que las matemáticas de la seguridad no negocian. El reloj de contención comenzaba a correr hacia atrás. La tensión profesional no era una discusión; era una serie de instrucciones secas, errors, ajustes y re-rutas.
Magna entró en la conversación cuando el marco técnico se tornó insuficiente para definir el riesgo. «Díganme qué deja de vivir si cortamos mal», solicitó. La frase no era retórica. Magna tradujo la crisis de red en riesgo operativo real. Si la válvula 7 se reseteaba, la presión en la línea de tratamiento de agua caía a cero. No había backup local. El operador en la sala de control dependía de la telemetría corrupta para saber si el sistema seguía en parámetros seguros. Magna validó la separación de redes no como un concepto de IT, sino como una barrera de contención física. «La red OT no es una extensión de la web», corrigió. «Es un sistema nervioso autónomo. Si los pivotes web-OT están activos, estamos viendo una brecha de confidencialidad operativa y manipulación física. Mi validación es negativa para mantener la conectividad directa. Copen la brecha con una DMZ intermedia simulada. Es la única forma de evitar que el próximo comando toque un actuador crítico.»
Stratos sostuvo la segmentación desde la capa de identidad. Su pilar de tormenta rodeaba los servidores de cloud, validando que ninguna instancia EC2, Compute Engine o Azure VM compartiera estado con el núcleo comprometido. La infraestructura de SASE se reconfiguró en tiempo real para negar el acceso a las credenciales de metadatos de la nube (T1552.005). No habló mucho. Calló demasiado, como siempre, dejando que sus scripts ejecutaran el aislamiento. Su función era clara: la identidad es la última línea de defensa. Si el atacante controla el proceso PHP, controla la identidad del servicio. Stratos cortó la cuerda. La superficie SaaS, donde WordPress y Laravel dependen de PHP, se aisló de los clústeres core. No había victoria aquí, solo contención activa. La forensia estaba en curso, pero el silencio de la red era el único indicador que les quedaba para confirmar que el atacante había perdido el hilo. El aire en la sala era denso, cargado de la energía estática de lo que no se dijo.
Inteligencia
Blacktrace operaba en el ruido del borde. No buscaba un APT sofisticado, sino la huella de la automatización. «El actor es ‘Unknown’ en los índices globales», comenzó. «No hay familia de malware específica. Es una explotación ‘living off la land’, usando herramientas nativas del sistema para moverse. Lo que sí veo son 1,246 nodos de salida de Tor asociados a las conexiones C2 iniciales. Eso no es una operación quirúrgica de espionaje; es una barrido masivo. Los últimos 90 días muestran víctimas en hospedaje, manufactura, energía y servicios financieros. IHG, Petroshahd, Goldsmith & Hull. No es una caza focalizada. Es una cosecha transversal de sectores de alta rentabilidad. La ausencia de víctimas documentadas en México es un retraso de reporting, no una inmunidad. El tejido industrial y financiero del Bajío y el norte coincide con los objetivos globales. La iniciativa de Ley de Ciberseguridad MX 2025 propone marcos de notificación, pero aquí la prioridad es proteger la superficie PHP. Si no parchamos, el actor va a reportarnos nosotros.»
Blacktrace cruzó los datos con la telemetría de Eris. La coincidencia era inquietante. La falta de cobertura mediática en México implicaba que la explotación podía estar ocurriendo sin que la organización lo supiera, hasta que el impacto físico o financiero fuera irreversible. La inteligencia oscura no ofrecía consuelo. Ofrecía una realidad: la superficie de PHP era la vulnerabilidad crítica más expuesta del ecosistema. La acción táctica era clara: auditar y parchear inmediatamente, habilitando detección de comportamiento anómalo. No había atribución posible, y no importaba. La amenaza era genérica, masiva y letal.
Conflicto
Magna leyó la línea sobre el puente hacia la lógica de control industrial. No comentó. Dejó el tablet apoyado en el borde de la consola, pantalla encendida, mientras el CISO señalaba el segmento de la red OT en el diagrama. La mirada no se levantó del papel; se desvió un segundo hacia Regulator, que revisaba la cláusula de reporte ante la iniciativa de la Ley de Ciberseguridad MX 2025. No hubo intercambio de palabras. Solo la pausa compartida, y el peso de lo que el marco regulatorio no está listo para cubrir.
El conflicto no era técnico en ese momento. Era institucional. Magna miró a Regulator con una intensidad que no requería voz. «El marco legal asume que el incidente es cibernético», dijo Regulator, su tono medido, jurídico. «La iniciativa de la Ley de Ciberseguridad MX 2025 contempla notificación ante brechas de datos. Pero aquí la brecha es física. Si la válvula se abre y el agua se contamina, la obligación legal no es de datos, es de seguridad pública. La LFPDPPP protege datos personales, no la presión en una tubería. Estamos en un vacío. Si esto es un incidente reportable, la categorización es imprecisa. La ley no está lista para una falla de memoria que mueve agua tratada.»
Magna recuperó su tablet. La crisis había saltado el umbral de la IT y entrado en el dominio humano/físico. El operador en la sala de control ya había retirado la taza fría. Sus manos temblaban levemente, no por el frío, sino por la certeza de que había visto algo que no debería haber visto. La conexión web-OT no era solo un vector; era una falla de diseño que permitía que un error de software web tuviera consecuencias biológicas e industriales. La tensión entre la necesidad de transparencia regulatoria y la realidad de la infraestructura crítica quedó suspendida. El CISO decidió que el reporte se haría bajo la categoría de incidente operacional, dejando la puerta abierta a una revisión legal más amplia. La deuda regulatoria se plantó.
Contraataque
Stratos ejecutó el contraataque en la capa cloud. «La superficie es una. Los tres CSPs comparten primitivas», dijo, su voz con la cadencia de un ingeniero senior bajo presión. «AWS, GCP y Azure. Si el atacante controla una instancia PHP, roba las credenciales temporales de la API de metadatos. He revocado y rotado todas las claves de IAM, Service Accounts y API Keys asociadas a las instancias comprometidas. OWASP Cloud Top 10 lo señala: A03:2025 (Supply Chain) está activado porque las bases de Alpine y Debian en contenedores heredan la falla del núcleo PHP. No hay parche inmediato en todas las capas. Mi contraataque no es restaurar, es aislar y vigilar. He implementado monitoreo de red saliente anómala. Si hay C2, voy a verlo. La inacción no es una opción. El colapso defensivo es total si no actuamos ahora.»
La infraestructura se reconfiguró. Los contenedores PHP fueron escaneados con la compilación de integridad verificada. Los webhooks de integración de SaaS, que eran el mayor amplificador del riesgo, se desconectaron de los clústeres OT. Eris validó la limpieza. «24 horas limpias», anunció al final del turno. «No hay nuevas conexiones C2 desde la red interna. El actor ‘Unknown’ ha dejado de interactuar con nuestros nodos PHP. La explotación fue trivial, pero la contención fue quirúrgica. Sin embargo, la ausencia de firma de malware es un problema. Están usando comandos nativos. No podemos descartar que tengan un backdoor silencioso. La validación es de 24 horas, no de eliminación. La vigilancia continúa. La cicatriz de la memoria queda en los logs.»
Resolución
Luna Varela cerró el expediente editorial desde la distancia. No hubo celebración. La operación no había ganado; había sobrevivido. La amenaza cedió, el sistema se estabilizó, y la planta de tratamiento siguió operando con telemetría manual durante 48 horas. Pero la cicatriz era clara. La falla de memoria en el núcleo PHP no se resolvía con un parche; se resolvía con una revisión de la arquitectura de confianza. La confianza en el software como capa de seguridad estaba rota.
«No era una victoria», escribió Luna en el diario del incidente. «Era una línea sostenida. El actor no fue identificado, pero la superficie se endureció. La ley de ciberseguridad quedará incompleta hasta que entienda que los errores de código pueden mover materia. El CISO sigue allí, en el umbral, sin definirse, sin cerrar. El peso de la decisión recae en la gestión de la deuda técnica. La vulnerabilidad PHP2Shell se ha convertido en un caso de estudio, pero la pregunta persiste: ¿cuántos otros nodos están esperando que alguien mire su taza de café fría? La vigilancia no termina. El eco de la explotación queda en la arquitectura. La cicatriz no se cura; se administra.»
Héroe activado
KEV-1
Detectó la anomalía de ejecución remota sin autenticación en el núcleo PHP antes que los sistemas de firma, correlacionando con la base de datos CISA KEV.
CISA KEV · MITRE T1190 · Agente Autónomo
Héroe activado
Eris Sentinel
Mapeó el vector de ataque directo contra el intérprete PHP, identificando la técnica ‘living off the land’ y la falta de firma de malware específica.
MITRE ATT&CK · XDR · Threat Intel
Héroe activado
NeonMind
Orquestó la contención lógica para separar la red web de la OT, evitando un desastre físico mientras mantenía la operación clínica y industrial estable.
NIST CSF 2.0 · SOAR · FRP
Héroe activado
Magna
Validó el riesgo de manipulación física desde la superficie web, traduciendo la falla de memoria en impacto real sobre la infraestructura de tratamiento de agua.
Tenable OT · ICS/OT · Infraestructura Crítica
Héroe activado
Stratos
Revolucionó las credenciales de servicio y aisló la pila cloud, impidiendo el robo de metadatos de instancias EC2, GCE y Azure VM comprometidas.
Zero Trust · SASE · iboss
Héroe activado
Blacktrace
Analizó el silencio del dark web y la infraestructura C2 anonimizada, confirmando un barrido masivo y no una operación de espionaje focalizada.
Dark Web Intel · Tor C2 · RaaS Analysis
Héroe activado
Regulator
Identificó el vacío legal entre la notificación de brechas de datos y el impacto físico en infraestructura crítica bajo la iniciativa de Ley de Ciberseguridad MX 2025.
GRC · ISO 27001 · Ley Ciberseguridad MX 2025
Héroe activado
Veritas
Evaluó las obligaciones de privacidad ante la posible exfiltración de datos en sectores financieros y de salud a través de la pila SaaS comprometida.
LFPDPPP · GDPR · Compliance Legal
Héroe activado
Luna Varela
Cerró el expediente con una mirada estratégica sobre la deuda regulatoria y la fragilidad de la confianza en software, dejando la cicatriz narrativa para el lector.
OSINT · Editorial · Estrategia
Héroe activado
G.E.N.N.I.E.
Correlacionó la inteligencia de la industria sobre PHP2Shell con los informes de BleepingComputer y SecurityWeek para validar la amenaza global.
IA Central · Inteligencia Industrial · Datos Agregados
Villano
Actor Unknown (PHP2Shell Operator)
Operador no atribuido de escaneo masivo. Utiliza infraestructura C2 vía Tor y técnicas ‘living off the land’ para explotar la falla crítica de memoria en PHP. Su objetivo es la cosecha transversal de sectores de alta rentabilidad, no el espionaje de estado.
CVE-2026-109618 · Ransomware/Script Kiddie · MITRE T1190, T1059