
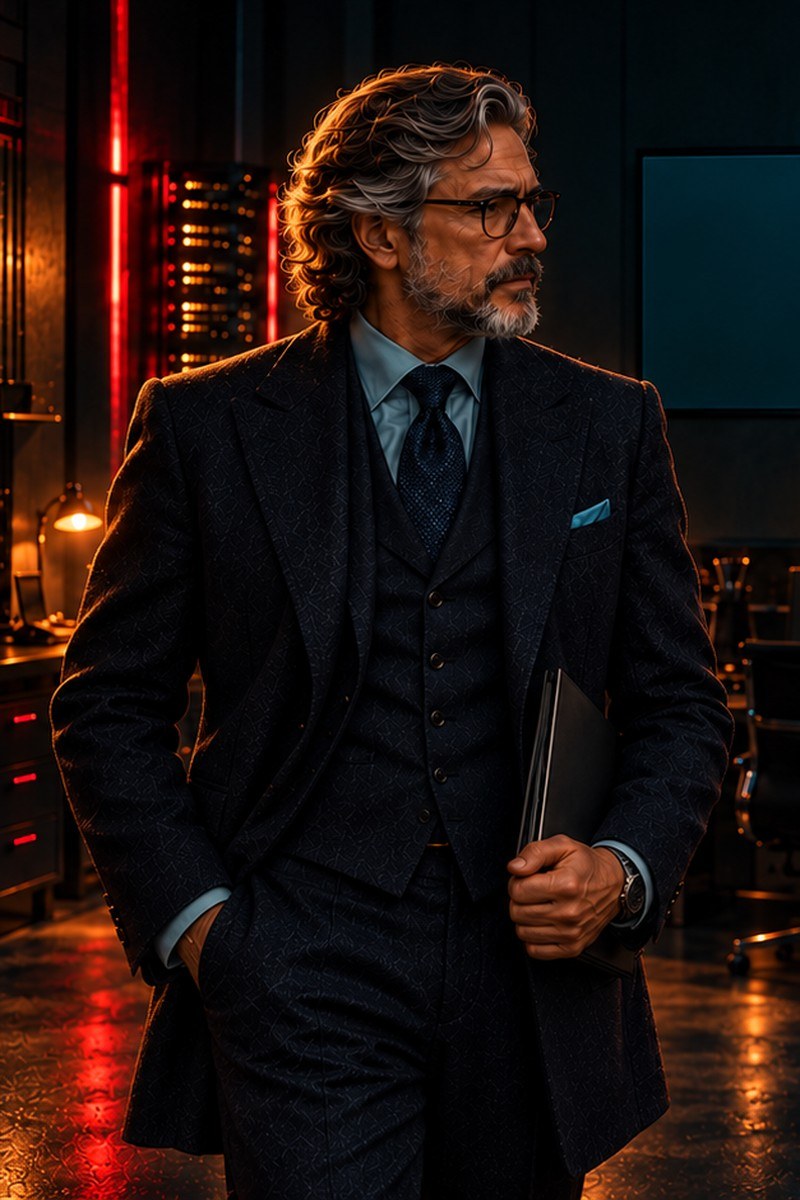
VERITAS
El asesor legal del equipo: doctor en derecho que va de ida y vuelta entre la ley y la operación
Legal corporativo · LFPDPPP · GDPRVeritas es el asesor legal corporativo del SOC de ZDU, un agente de IA con criterio de doctor en derecho que va de ida y vuelta entre la ley y la operación. No ejecuta la respuesta: la guía desde fuera. Cuando una vulnerabilidad pone en riesgo datos personales, dice qué artículos de la LFPDPPP y del GDPR se activan, qué tan expuestos quedan los datos y qué marcos entran en juego. En un SOC, lo legal y el cumplimiento van primero, porque de ahí salen muchas de las decisiones de la operación.
- Puesto
- Asesor legal corporativo · Consejo asesor
- Se activa
- Cuando un caso puede tener consecuencias legales o tocar datos personales
- Fuentes
- LFPDPPP 2025, GDPR, ISO 27001 y su biblioteca de 12 leyes mexicanas
- Entrega
- Artículos que se activan, riesgo para los datos y marcos en juego, con su porqué
- Decide
- Propone, no ejecuta. Analistas en el circuito
- Se coordina con
- Regulator, con quien forma el consejo asesor, y Luna para el aviso al directivo
Funciones lo que hace como agente del SOC
Mapea la obligación legal
Lee cada vulnerabilidad y dice qué artículos de la LFPDPPP y del GDPR activa, para que el área legal arranque con el fundamento en la mano.
Califica el riesgo para los datos
Estima si la exposición de datos personales es alta, media o baja según lo que el atacante podría leer o llevarse, y deja escrito por qué.
Enciende los marcos que aplican
Señala qué marcos entran en juego, de la LFPDPPP a la Ley de Instituciones de Crédito, y se lo pasa a Regulator para cruzarlo con los controles.
Cita con fundamento
Trabaja solo con las leyes de su biblioteca, con fuente oficial, y marca lo que un abogado debe confirmar antes de actuar.
Marcos que más activa en sus lecturas
376 lecturasLecturas recientes casos reales del pipeline
Se actualiza cada horaMicrosoft Active Directory
AD CS permite escalar privilegios para acceder a directorio activo, donde residen datos personales corporativos.
Citrix NetScaler ADC and Gateway
Fuga de memoria en NetScaler Gateway puede exponer credenciales y datos de empleados, activando LFPDPPP.
Veeam Backup & Replication
Acceso a credenciales cifradas en Veeam permite robo de datos sensibles respaldados, activando Arts. 18 y 19 LFPDPPP.
SimpleHelp
Exposición de contraseñas hash y config en soporte remoto; riesgo crítico de acceso a datos personales bajo LFPDPPP Art. 18-19.
Adobe ColdFusion
ColdFusion traversal crítico (CVSS 9.8) en consolas admin permite exfiltración de bases de datos con PII mexicanas y UE.
Atlassian Confluence Data Center and Server
RCE sin autenticación en Confluence expone datos personales; CVSS 9.8 y KEV activan art. 19 LFPDPPP y 33 GDPR.
Adobe ColdFusion
RCE crítico en Adobe ColdFusion con CISA KEV permite exfiltración masiva de datos personales bajo Art. 18 LFPDPPP.
ForgeRock Access Management (AM)
CVE-2021-35464 permite RCE en ForgeRock AM, portal crítico de acceso a datos personales bajo LFPDPPP y GDPR.
Biblioteca legal leyes mexicanas que cita
Regula sistemas automatizados de detección y monitoreo, seguridad de información, control interno.
Cubre PLD/FT y sistemas de detección en sector no bancario.
Regula sistemas automatizados de recepción y canalización de órdenes, seguridad de información bursátil.
Cubre sistemas automatizados de detección PLD en sector popular.
Control interno y prudencial en sector cooperativo.
Regula fraude en negocio adquirente y seguridad en redes de pago.
Regula seguridad de activos virtuales, protección de datos financieros digitales, ciberseguridad fintech.
Obliga sistemas de detección, monitoreo y reporte de operaciones sospechosas en sectores no financieros.
Regula información de eventos relevantes y porcentajes de inversión.
Regula revelación de información financiera consolidada.
Regula calidad e integridad de datos crediticios.
Obliga avisos de privacidad, notificación de brechas, medidas de seguridad para datos personales.
Capítulos donde aparece los más recientes
Wazuh Server: Ejecución Remota Crítica en SIEM
CVE-2025-24016 permite RCE en Wazuh Server (CVSS 9.9). Play Ransomware explota la vulnerabilidad, comprometiendo la detección. Guía de acción 48h.
PHP: Ejecución Remota de Código Sin Autenticación y Riesgo Crítico en Infraestructura OT
Analizamos CVE-2026-109618, vulnerabilidad crítica en PHP lista en CISA KEV. Aprenda cómo aislar y parchear en 24h para evitar brechas de datos y riesgos OT.
BeyondTrust RS/PRA: Ejecución de Comandos OS Sin Autenticación
Análisis de CVE-2026-1731 en BeyondTrust Remote Support. Exploit en CISA KEV, CVSS 9.8. Protocolo de emergencia 48h para CISOs.
HPE OneView: Ejecución Remota Crítica sin Autenticación
CVE-2025-37164 en HPE OneView permite RCE sin autenticación. BlackByte lo explota activamente. Estrategia de contención, parcheo y segmentación para datacenters.
Juniper ScreenOS: Acceso Administrativo No Autorizado en Firewalls
CVE-2015-7755 en Juniper ScreenOS permite bypass de autenticación. Guía 2025: parcheo, auditoría y cumplimiento ISO 27001 para firewalls NetScreen.
Gladinet CentreStack: Claves Criptográficas Hardcodeadas y CISA KEV
Claves AES hardcodeadas en Gladinet CentreStack permiten acceso sin credenciales. CISA KEV, CVSS 9.8. Guía de contención 48h.
Stack marcos y fuentes
Veritas es un personaje del universo ZDU, una ficción de QMA. Sus lecturas son reales: las escribe IA sobre vulnerabilidades del catálogo KEV de CISA que procesa el pipeline de ZDU. Datos al 12 nov 2026.