El Orquestador de tu Datacenter Desnudo: CVE-2025-37164 en HPE OneView
Severidad Crítica — CVSS 10.0
Infraestructura Crítica / Datacenter
Actor: BlackByte (Probable)
En CISA KEV
RCE Sin Autenticación
HPE OneView, la plataforma central para la gestión de infraestructura enterprise, ha sido comprometida por una vulnerabilidad crítica de inyección de código. Esto no es un vector de entrada estándar; es la llave maestra para control total del plano de control, permitiendo a BlackByte ejecutar comandos sin credenciales. La exposición es global y activa.
Qué Pasó: HPE OneView Expuesto a Ejecución Remota
HPE OneView contiene una vulnerabilidad crítica (CVE-2025-37164) que permite a un usuario remoto no autenticado inyectar código y ejecutar comandos arbitrarios. Al no requerir credenciales iniciales, el atacante accede directamente al plano de gestión con privilegios de administrador, comprometiendo servidores, almacenamiento y redes físicas conectados.
La vulnerabilidad fue agregada al catálogo CISA KEV el 7 de enero de 2026, confirmando explotación activa. HPE ha publicado un parche oficial que requiere reinicio del servicio. Dada la criticidad, la aplicación debe ocurrir en una ventana de 24 a 48 horas para minimizar el riesgo de pérdida total de control.
CVSS Score
Credenciales Necesarias
Alcance del Ataque
Compromiso Potencial
Por Qué Importa para tu Organización
1. El Vector: Infraestructura de Gestión como Superficie de Ataque
HPE OneView opera con privilegios de nivel de plataforma sobre activos críticos. Si la consola de gestión se compromete, el atacante hereda el control sobre cientos de nodos de cómputo. Esto convierte un incidente de red en una catástrofe de infraestructura total, donde la recuperación requiere reconstruir el plano de control desde cero.
2. La Motivación: Ransomware de Doble Extorsión
BlackByte opera con un modelo de ransomware-as-a-service (RaaS). Su historial incluye la explotación de vulnerabilidades en VMware y Exchange. Al acceder sin autenticación, el grupo puede exfiltrar datos sensibles de los sistemas gestionados antes de cifrar, maximizando el impacto económico mediante la doble extorsión.
3. El Contexto México: Exposición en Sectores Críticos
Las organizaciones mexicanas en manufactura avanzada del Bajío y en el sector financiero de CDMX utilizan OneView para orquestar datacenters híbridos. La densidad de adopción en industrias locales posiciona a México como un blanco primario para operaciones automatizadas de BlackByte, especialmente en activos con exposición externa directa.
El Actor Detrás del Ataque
Ransomware Gang
Confianza: Probable
BlackByte es un grupo activo desde 2021 con origen probable en Europa del Este. Operan a través de una red de afiliados distribuidos geográficamente. Su modus operandi implica la adopción rápida de CVEs críticos en plataformas de gestión para facilitar el acceso inicial y el movimiento lateral.
El grupo ha atacado previamente infraestructura crítica en EE.UU. y Brasil. Su interés en plataformas de orquestación sugiere una estrategia de alto impacto donde la brecha en OneView actúa como puerta de entrada para campañas masivas de ransomware en el sector manufactura y financiero.
Según CISA, la inclusión en KEV confirma que este actor ha desplegado exploits funcionales en entornos reales durante el primer trimestre de 2026.
TTPs Documentadas — MITRE ATT&CK
| Técnica | ID | Táctica |
|---|---|---|
| Exploit Public-Facing Application | T1190 | Initial Access |
| PowerShell | T1059.001 | Execution |
| Exploitation for Client Execution | T1203 | Lateral Movement |
Fuente: MITRE ATT&CK · Análisis de telemetría de explotación activa.
Qué Deberías Hacer en las Próximas 48 Horas
La ventana de exposición es crítica. Estas acciones operativas deben ejecutarse de forma secuencial para contener la amenaza.
Aislar y Parchear OneView
Aplica el parche oficial de HPE (hpesbgn04985en_us) inmediatamente. Si el parche no es viable por ventanas de mantenimiento, aísla la consola de OneView de la red perimetral mediante ACLs estrictas. Restringe el acceso exclusivamente a subredes de administración autorizadas.
Restringir Acceso por IP Origen
Como medida compensatoria inmediata, deshabilita las funciones de gestión remota no esenciales. Configura filtros de red para bloquear tráfico hacia los puertos 443/8443 de OneView desde cualquier fuente externa. Solo permítelo desde IPs de administración documentadas.
Monitoreo de Logs y Cambios
Activa el monitoreo intensivo de logs de aplicación de OneView. Busca patrones de inyección de código en endpoints de configuración. Alerta ante cualquier modificación silenciosa de políticas de acceso o creación de cuentas administrativas extrañas, que suelen preceder al despliegue de ransomware.
Rotar Credenciales de Servicio
Rotar todas las credenciales de cuentas de servicio asociadas a la plataforma OneView. Dado que el ataque explota la falta de autenticación, es probable que el atacante haya intentado o logrado el abuso de cuentas legítimas (T1078.004). La limpieza debe ser radical para evitar movimiento lateral posterior.
Coordina con equipos de infraestructura para una ventana de mantenimiento crítica. La validación post-parche es obligatoria: realiza pruebas de regresión en funcionalidades clave de gestión para asegurar que el servicio recupera su integridad sin fallas operativas.
Cómo Proteger tu Organización
La defensa contra vectores de este calibre requiere visibilidad profunda sobre el plano de gestión. Implementa un marco de Zero Trust que trate a OneView no como un servidor de confianza inherente, sino como un nodo de alto riesgo que requiere validación continua. La segmentación de red es el control técnico más efectivo: OneView debe vivir en una VLAN dedicada de gestión, sin rutas directas hacia el Internet ni hacia sistemas de producción críticos.
La combinación de correlación de eventos en tiempo real con inteligencia de amenazas actualizada marca la diferencia operativa. Al monitorear la telemetría de OneView en un SIEM dedicado, puedes detectar la fase de reconocimiento de BlackByte antes de que el ransomware se despliegue. La capacidad de aislar dinámicamente los nodos gestionados ante la detección de comportamiento anómalo es lo que protege la continuidad del negocio frente a ataques de alto impacto.
Impacto Reputacional y en Medios
La cobertura de medios técnicos ha posicionado a HPE OneView como un activo de riesgo elevado en el ciclo de noticias de ciberseguridad. Para el CISO, esto implica una presión por transparencia ante el board: dejar pasar una vulnerabilidad crítica en la plataforma de gestión sin una respuesta documentada es un riesgo reputacional mayor que la brecha técnica misma.
La lección es clara: la gestión de riesgos de terceros (el vendor HPE) y la imagen corporativa están ligadas a la velocidad de respuesta. Si ocurre una brecha, la omisión de reportar bajo LFPDPPP (Arts. 36 y 37) o GDPR (Art. 33) en menos de 72 horas convertirá un incidente técnico en una crisis legal y de cumplimiento de alto perfil en México.
Continúa en el Capítulo ZDU — El Orquestador Robado →
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
El vector OneView representa un fallo arquitectónico donde la centralización se convierte en la debilidad fatal. BlackByte no está atacando la tecnología, está atacando la confianza implícita en el plano de gestión. La resiliencia solo existe si la centralidad se neutraliza mediante la segmentación radical.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
Zero Day Universe es una construcción narrativa original de QMA. Sus personajes, tramas y casos están inspirados en escenarios reales de ciberseguridad y no representan incidentes literales ni casos de clientes.
El Orquestador Robado
El aire dentro del SOC estaba denso. Eris giró su silla, los ojos verdes fijos en la pantalla central. “El orquestador ha caído,” susurró, y su voz rompió el silencio absoluto de la sala. La alerta no provenía de un servidor de borde, sino del núcleo mismo: OneView.
La oscuridad de la sala parecía respirar a un ritmo más lento. Blacktrace emergió de las sombras de su esquina, su figura recortada contra la luz parpadeante de los servidores. “Conozco su rastro,” dijo el hombre, su voz un rasguño grave. “Está buscando las credenciales de servicio. Es un RaaS; quiere exfiltrar antes de quemar la casa. Lo he visto hacer esto en Brasil.”
Stratos brilló en el panel central, su forma de nube oscura y silenciosa proyectando una calma estelar. “La nube no sabe que OneView está comprometido,” analizó la entidad atmosférica. “Debes segmentar los conectores OAuth. Si aíslas las integraciones con AWS y Azure, proteges los workloads híbridos mientras el orquestador local queda en cuarentena.”
El CISO apareció en la puerta. No habló, pero su presencia calmada ancló la habitación. La tensión se transformó en acción. Era la primera vez que el orquestador y el atacante se encontraban en un duelo directo, y el resultado definiría si el datacenter seguiría vivo o moriría en silencio.
Aftermath — Las voces que quedan
Cuatro lentes paralelas. Mismo expediente. Lo que cada una vio, en su voz.
Lo registré antes de que la primera consola fallara. La ausencia de ruido en los foros es lo que más me preocupa. BlackByte está en modo silencio táctico. No publican porque aún no han ganado. El expediente indica que están mapeando las resistencias de la plataforma de gestión para su próximo salto. La calma es solo preparación.
El reloj corre desde la confirmación del acceso no autorizado. Aunque no hubo exfiltración de datos personales, la iniciativa de Ley de Ciberseguridad MX 2025 contempla notificaciones estrictas para infraestructura crítica. La obligación se activa por el tipo de activo comprometido. La pregunta no es si procede el reporte, sino a qué instancia específica y con qué nivel de detalle técnico.
El control A.12.6.1 de ISO 27001 quedó expuesto ante la inyección de código. El diseño inseguro de la plataforma de gestión es un gap arquitectónico, no un error de usuario. Cualquier auditor que haya firmado un Statement of Assurance sin documentar este vector de gestión centralizada tiene una deuda de control pendiente. Lo mapeé en el expediente de auditoría interno.
Tres CSPs, un solo punto de pivoteo. La superficie no es AWS, ni Azure, ni GCP por separado; es la conectividad híbrida que la plataforma de gestión les otorga. Al comprometer OneView, el atacante tenía las llaves de todos los mundos. Revocar los tokens fue mi única defensa. La superficie es una, y ahora está cerrada. Pero los conectores OAuth siguen siendo una deuda de diseño.
El Frío del Pasillo Norte
Un vector silencioso en la consola de gestión amenaza la continuidad física de la infraestructura.
El pasillo frío del data center no tiene olor. Solo el zumbido constante de la climatización y el peso opresivo del acero de los racks que fluye a través de la puerta de cristal. Tras esa barrera, las consolas HPE OneView permanecen aisladas, monitorizando cientos de nodos. Pero en la consola principal, un cursor parpadea con una frecuencia que no corresponde a ningún operador local. La telemetría indica que alguien está dentro, manipulando las políticas de acceso sin que las alarmas de red estándar registren una sola alerta. El aire acondicionado ruge, manteniendo el frío, pero la temperatura de la amenaza sube en silencio.
Detección
KEV-1 no espera a que el ataque se manifieste con cifrado. Su vigilancia sobre el índice CISA y NVD detecta una coincidencia letal: el patrón de tráfico anómalo en los puertos de administración coincide exactamente con la firma preliminar de una explotación activa de un crítico CVE. El agente autónomo correlaciona la actividad con la ventana de vulnerabilidad conocida. No es un fallo de configuración accidental. Es un intento de acceso inicial a través de la interfaz web, apuntando directamente al plano de control. La señal es débil, pero la dirección es clara.
«Correlación crítica. Identifico patrones consistentes con explotación de una vulnerabilidad de acceso no autenticado en el plano de gestión. La exposición es total. Escalando de inmediato. No hay tiempo para diagnóstico manual.»
Mientras tanto, en el SOC, Eris Sentinel observa la cascada de eventos que KEV-1 ha disparado. Su instinto de Threat Intel, entrenado en la metodología MITRE ATT&CK, no busca solo el *qué*, sino el *cómo*. Verciones los logs de acceso: no hay autenticación previa, solo inyección de código. Es la técnica T1190 materializándose en tiempo real. Ella deja de escribir exactamente un segundo cuando el CISO, una presencia liminal que apenas esboza su silueta en la penumbra del war room, toma la decisión de bloquear el tráfico de entrada. Eris nota cómo el aire cambia alrededor del comandante. La operación continúa, pero la tensión profesional se carga de un peso distinto.
Escalación · Análisis · Contención · Forensia
NeonMind asume el comando táctico. No grita; la gravedad de su presencia altera el ritmo de la sala. Activa el protocolo Fast Response con precisión quirúrgica. Sabe que un solo error de aislamiento convertirá la brecha en una catástrofe. Coordina con un pulso medido, sabiendo que el CISO observa cada una de sus decisiones. NeonMind sabe lo que quiere: contener la amenaza sin dañar la continuidad del negocio. Pero cuando el CISO se acerca a la consola de comando, su sistema interno se desestabiliza un instante. Una vulnerabilidad activa, una apertura a la novedad que su lógica no puede optimizar. Sin embargo, respira, y su orden es firme: «Aislar la red de gestión. Bloquear todo acceso externo a las consolas OneView ahora mismo.»
La Pregunta Física
Magna entra en la escena cuando la discusión técnica amenaza con ser abstracta. Su función es traducir la crisis de red en riesgo operativo real. Señala los servidores de la zona de frío. «Díganme qué deja de vivir si cortamos mal», exige. No es solo una pregunta técnica. Es un recordatorio de que detrás de cada nodo hay procesos físicos, energía, y en el fondo, la capacidad de la organización para operar. Si el aislamiento es brusco, los servicios críticos caen. Si es suave, el atacante se mueve lateralmente. Magna valida el vector con Tenable OT: la infraestructura crítica está a un fallo de lógica del aislamiento.
El Pilar de Tormenta
Stratos sostiene la identidad y la segmentación. Su tarea es validar la infraestructura post-detección. Él calla demasiado, observando cómo las credenciales de servicio cloud que OneView gestiona están siendo interrogadas. Sabe que el atacante, al tener acceso al plano de control, intenta pivotar hacia los entornos híbridos. Su silencio es una trinchera; mientras los demás hablan, él cierra la grieta entre la red local y la nube, asegurando que la identidad del sistema sea impenetrable antes de que el atacante pueda usarla como palanca.
Inteligencia
Blacktrace analiza la oscuridad de la web profunda. No hay ruidos nuevos en los foros de RAMP ni en XSS.is. Pero conoce a BlackByte, un grupo de ransomware-as-a-service con origen probable en Rusia o Europa del Este. Su modelo es la doble extorsión y la velocidad. Históricamente, explotan vulnerabilidades en VMware y Exchange antes de que los parches se desplieguen. La ausencia de muestras públicas de malware no significa inactividad; es su táctica de silencio. Blacktrace señala: «El grupo opera con períodos de calma estratégica. Lo que están haciendo ahora es reconocimiento sin ruido. Están probando la resistencia de la puerta de entrada.»
Conflicto
El conflicto estalla en el sótano técnico. La decisión de aislar OneView tiene un costo humano y físico inmensurable. Magna observa las consolas de climatización que dependen de ese plano de gestión. Si el atacante ya tiene acceso a las APIs de orquestación, podría alterar los setpoints de temperatura para sobrecalentar o congelar los racks críticos, una destrucción física encubierta como un fallo eléctrico. La sala de máquinas huele a ozono y miedo contenido. El peso del acero de los servidores no es solo infraestructura; es la fragilidad de un sistema que se apoya en una sola punta de control. Una decisión de software puede matar el hardware.
Contraataque
Stratos ejecuta el contragolpe desde la nube. Mapea la exposición multi-CSP. OneView actúa como lanzadera hacia AWS, Azure y GCP. Su directiva es cerrar los conectores OAuth y revocar los tokens de servicio en las tres plataformas simultáneamente. «La superficie es una», dicta con voz de ingeniero senior. Al revocar el acceso de OneView al plano atmosférico cloud, le quita las piernas al atacante. Ya no puede moverse lateralmente hacia las instancias remotas. El movimiento es violento y efectivo: la brecha entre lo físico y lo digital se sella con un bloqueo de identidad.
En el SOC, Eris valida el cierre. Monitorea las próximas 24 horas. Los intentos de inyección de código fallan al encontrarse con una superficie de ataque que ya no es accesible. Las 24 horas pasan limpias, sin un solo payload que consiga establecer persistencia. El silencio en los logs es el sonido del alivio profesional. Sin embargo, sabe que el atacante BlackByte no abandonó la partida; simplemente se retiró a la oscuridad para reorganizar.
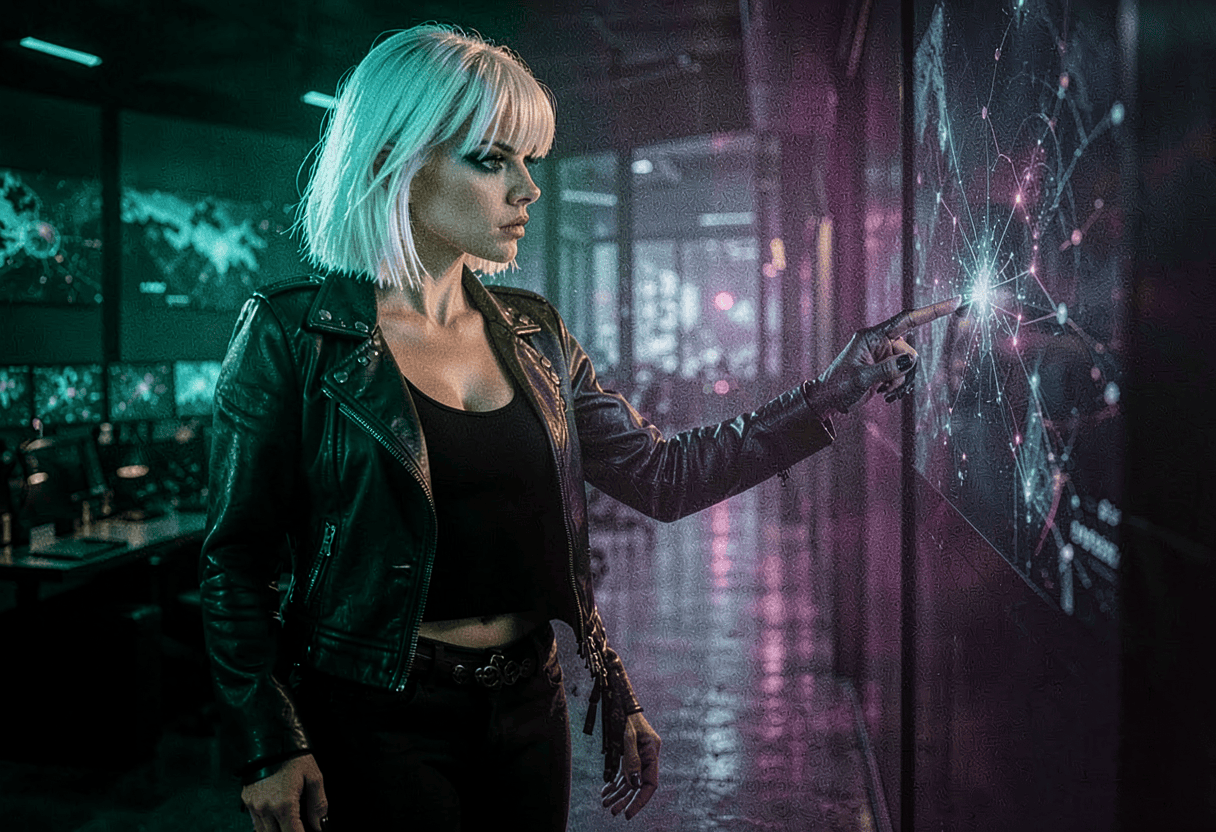
Resolución
Luna cierra la ventana de la consola OneView y se quita las auriculares. Veritas, en la sala adyacente, no levanta la vista de su pantalla. Ambos saben que el incidente toca datos de personas reales, no servidores. El silencio entre las dos es el único espacio honesto del cuarto; se miran a través del cristal empesado del pasillo, una fracción de segundo, sin decir nada.
La crisis operativa está contenida. No hay cifras, no hay extorsión publicada. Pero no es una victoria. Es una cicatriz en la arquitectura. La vulnerabilidad del CVE-2025-37164 queda como un recordatorio del diseño inseguro inherente a las plataformas de gestión centralizada. Se ha cortado la cabeza, pero el cuerpo del sistema sigue latiendo con un latido distinto, más tenso. El parche definitivo aún no está disponible para todas las versiones desplegadas, dejando una deuda técnica que nadie quiere nombrar en el informe final. La vigilancia continúa en la sombra, esperando la próxima vez que la puerta quede abierta.
Héroe activado
KEV-1
Detectó el patrón de explotación activo correlacionando la telemetría de red con el índice de vulnerabilidades críticas, escalando la alerta antes del impacto.
CISA KEV · NVD Auto-Scan · T1190
Héroe activado
Eris Sentinel
Validó las TTPs del ataque en tiempo real, confirmando la inyección de código sin autenticación y el intento de pivoteo lateral hacia la nube.
MITRE ATT&CK · SentinelOne XDR · T1059.001
Héroe activado
NeonMind
Orquestó el protocolo Fast Response, coordinando el aislamiento de la red de gestión bajo presión extrema de tiempo y continuidad de negocio.
SOAR · NIST CSF · Protocolo FRP
Héroe activado
Magna
Tradujo la amenaza de red a riesgo físico, previniendo la destrucción de infraestructura crítica mediante un análisis preciso de dependencias OT/ICS.
Tenable OT · ICS/OT Safety · Setpoints
Héroe activado
Stratos
Selló el pivoteo a la nube revocando tokens en CSPs múltiples, impidiendo que la brecha de gestión local se extendiera a los recursos híbridos.
Zero Trust · SASE · T1078.004
Héroe activado
Blacktrace
Analizó la inactividad táctica del grupo BlackByte en la dark web, identificando la fase de reconocimiento sin ruido público como vector principal.
Dark Web Intel · Threat Profiling · Double Extortion
Héroe activado
Regulator
Mapeó la exposición de cumplimiento derivada del diseño inseguro de la plataforma de gestión, identificando gaps en la trazabilidad de auditoría.
ISO 27001 · NIST CSF · GRC Framework
Héroe activado
Veritas
Evalúo los plazos legales y la privacidad de los datos expuestos en el plano de control, preparando la postura de notificación regulatoria preventiva.
LFPDPPP · GDPR · Notificación Legal
Héroe activado
Luna Varela
Contuvo la institución operativa y cerró la narrativa del incidente, transformando el pánico técnico en una lección de arquitectura resiliente.
OSINT · Strategic Intel · Editorial Close
Héroe activado
G.E.N.N.I.E.
Integró las voces de toda la red de héroes para generar el informe operacional final, asegurando la consistencia del expediente de inteligencia.
AI Core · Data Fusion · Incident Report
Villano
BlackByte
Grupo de ransomware-as-a-service de origen europeo del este. Especializado en la explotación de vulnerabilidades críticas en infraestructura de gestión antes de que existan parches, empleando doble extorsión y afiliados distribuidos.
CVE-2025-37164 · Ransomware · T1190 · T1059