La Ceguera Operativa: CVE-2025-24016 Compromete el Núcleo de Detección
Severidad 5/5 — Crítico
Infraestructura de Seguridad
Actor: Play Ransomware
CVSS 9.9
En CISA KEV
El compromiso de Wazuh Server no es un incidente aislado; es el colapso de la función DETECT. Al explotar la deserialización insegura, el atacante elimina la capacidad de la organización para ver, analizar y responder, creando un vacío de seguridad total que Play Ransomware explota para movimiento lateral masivo.
Qué Pasó: Explotación Activa de SIEM Open-Source
CVE-2025-24016 es una vulnerabilidad de deserialización de datos no confiables en Wazuh Server que permite ejecución remota de código (RCE) con privilegios de servicio. La vulnerabilidad fue agregada a CISA KEV el 10 de junio de 2025, confirmando explotación activa en la naturaleza. Wazuh, siendo un SIEM/XDR de código abierto ampliamente adoptado, centraliza la telemetría de la organización; su compromiso destruye la cadena de custodia de eventos de seguridad.
El vector de ataque inicializa mediante la interfaz de API o servicios remotos expuestos (T1190). Al inyectar payloads serializados maliciosos, el atacante obtiene control del proceso Wazuh, permitiendo la ejecución de comandos arbitrarios vía PowerShell o CLI (T1059.001) y el reconocimiento del sistema (T1033). Este escenario transforma el sistema de vigilancia en un vector de ataque privilegiado.
Puntuación CVSS
Estatus CISA
Pérdida de Telemetría
Ventana de Parcheo
Por Qué Importa para tu Organización
1. La Paradoja del Centinela Comprometido
Wazuh actúa como el ojo central de la seguridad. Si este servidor es comprometido, las funciones IDENTIFY, PROTECT, DETECT y RESPOND de NIST CSF colapsan. El atacante no solo roba datos, sino que apaga las luces de alarma, permitiendo operar en el entorno sin ser detectado por el propio SIEM.
2. Superficie de Ataque en México
Organizaciones mexicanas en sectores de manufactura, salud y gobierno utilizan Wazuh por su flexibilidad y costo. Sin embargo, las instancias desplegadas en cloud (AWS, Azure, GCP) o on-premise con configuraciones por defecto exponen la API Manager a internet. Esto convierte a México en un objetivo atractivo para grupos como Play, que buscan eslabones débiles en cadenas de suministro globales.
3. Cumplimiento Normativo en Peligro
La ausencia de parcheo en infraestructura de seguridad es una infracción directa a ISO 27001 (Control A.8.8) y CIS Controls (CIS-07). Bajo la LFPDPPP, si los logs contienen datos personales, el compromiso del SIEM activa la obligación de notificación inmediata a la Secretaría Anticorrupción y Buen Gobierno.
El Actor Detrás del Ataque
Ransomware-as-a-Service
Confianza: Media-Alta
Play Ransomware opera como un grupo RaaS maduro desde 2022, con origen probable en Latinoamérica o Europa del Este. Su modus operandi se caracteriza por el acceso inicial mediante servicios expuestos (VPN, RDP, o vulnerabilidades web), seguido de movimiento lateral rápido y exfiltración de datos antes del despliegue del cifrado. No negocian públicamente, lo que dificulta el trazado pero incrementa el riesgo de extorsión silenciosa.
Este grupo ha atacado consistentemente sectores de manufactura, retail y salud en Norteamérica y Europa. Su presencia en este CVE es probable debido a su historial de explotación de vulnerabilidades en software de terceros para acceso no autorizado. La ausencia de IOCs públicos para este CVE específico sugiere que Play puede estar utilizando herramientas privadas o firmas digitales para evadir detección tradicional.
Según Check Point, la tendencia de ransomware en 2025 muestra un desplazamiento hacia la explotación de infraestructura de seguridad como punto de entrada principal para evadir controles de endpoint.
TTPs Documentadas — MITRE ATT&CK
| Técnica | ID | Táctica |
|---|---|---|
| Servicios Remotos Externos | T1190 | Acceso Inicial |
| PowerShell | T1059.001 | Ejecución |
| Descubrimiento de Propietario de Sistema | T1033 | Reconocimiento |
Fuente: MITRE ATT&CK ·
Análisis: Advisory Wazuh
Qué Deberías Hacer en las Próximas 48 Horas
La urgencia es absoluta: sin parche, su organización es cegada.
Aislar y Parchear
Aplicar parche a 4.9.1+ hoy mismo. Aislar el API Manager de segmentos no confiables mediante reglas de firewall restrictivas. Rotar todas las credenciales de administrador del SIEM.
Monitoreo Alternativo
Activar telemetría redundante mediante agentes EDR independientes o SIEM en la nube mientras se valida la integridad del Wazuh local. El agente ciego no puede vigilarse a sí mismo.
Auditoría Forense
Revisar logs históricos previos al compromiso buscando patrones de T1059.001 (PowerShell anómalo) y T1033. Verificar integridad de los datos antes de restablecer la confianza en el SIEM.
Segmentación OT/IT
Verificar que el servidor Wazuh no tenga rutas directas hacia sistemas OT/ICS. El movimiento lateral desde el SIEM hacia PLCs es una vector crítico para Magna en infraestructura crítica.
Recomendación adicional: Ejecutar un tabletop exercise simulando el compromiso total del SIEM para validar la capacidad de respuesta de su equipo ante la ceguera operacional.
Cómo Proteger tu Organización
La defensa contra CVE-2025-24016 requiere visibilidad externa. Nuestra plataforma de detección correlaciona eventos de red y endpoint para identificar anomalías en el comportamiento del SIEM, actuando como un segundo par de ojos independiente. Esto garantiza que, aunque el SIEM central sea comprometido, la arquitectura de seguridad mantenga capacidad de detección residual.
La combinación de inteligencia de amenazas actualizada y análisis de comportamiento permite distinguir entre el tráfico legítimo del SIEM y las actividades maliciosas de Play Ransomware. Esta redundancia de visibilidad es el diferenciador clave para mantener la continuidad del negocio ante fallos en la infraestructura de seguridad primaria.
Impacto Reputacional y en Medios
La explotación de SIEMs open-source como Wazuh ha recibido cobertura en medios especializados de seguridad. La industria reconoce que la centralización de la telemetría sin controles de integridad es un punto único de fallo crítico. Para el CISO, esto implica un riesgo reputacional directo: admitir la pérdida de visibilidad durante un incidente es una señal de debilidad operativa ante el board.
La lección clave es la gestión de riesgo de terceros y de infraestructura propia. La ausencia de un plan de contingencia para el fallo del SIEM es vista como negligencia en auditorías recientes. Implementar redundancia y parcheo ágil no solo mitiga el riesgo técnico, sino que protege la postura de governance de la organización.
Continúa en el Capítulo ZDU — Silencio en el Bastión →
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
El compromiso del Wazuh por Play revela la fragilidad de la confianza implícita en la infraestructura de detección. La ceguera no es solo un fallo técnico, es una vulnerabilidad arquitectónica de resiliencia que exige redundancia inmediata en la capa de inteligencia.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
Zero Day Universe es una construcción narrativa original de QMA. Sus personajes, tramas y casos están inspirados en escenarios reales de ciberseguridad y no representan incidentes literales ni casos de clientes.
Capítulo 081: Silencio en el Bastión
Cuando el guardián duerme, el monstruo entra por la ventana que el guardián abrió.
Eris Sentinel: La señal se desvaneció en el nodo 7. Wazuh está en silencio. No hay logs, no hay alertas. Play está aquí, y ha apagado las luces para que no lo veamos.
NeonMind: Si el SIEM es el vector, entonces somos ciegos. Play Ransomware ha convertido nuestro mejor sensor en su mejor camuflaje. Debemos operar a ciegas para detener a quien ve todo. Aísa. Observa. No confíes en lo que el servidor te dice.
Blacktrace: He rastreado las firmas de Play en el tráfico saliente. Están exfiltrando el registro de auditoría antes de cifrar. No están atacando los datos; están atacando nuestra memoria. Sin los logs, no hay prueba, no hay justicia, solo silencio.
Aftermath — Las voces que quedan
Cuatro lentes paralelas. Mismo expediente. Lo que cada una vio, en su voz.
Lo registré antes que la prensa. El silencio de Play es su mayor activo; no publican lo que pagan. El expediente del actor ya tenía el patrón de infraestructura firme. La ausencia de ruido es, para ellos, un mensaje de control.
El reloj corre desde la confirmación del incidente. Si los datos de clientes salieron, la LFPDPPP marca setenta y dos horas. La pregunta no es si la obligación aplica, sino a quién notificar primero ante una pérdida de integridad del SIEM.
El control A.12 de integridad quedó expuesto. Cualquier auditor que haya firmado un SoA sin documentar la deserialización en el SIEM tiene un gap crítico pendiente. El mapa de riesgos cambió esta noche.
Tres CSPs, una vulnerabilidad. La superficie no es una sola nube, es lo que comparten. El aislamiento multi-nube y la rotación de secretos fue la única forma de cortar el puente de confianza entre las infraestructuras.
La misma amenaza. Play Ransomware. Una identidad robada que controla miles.
La Sombra del Vigía
El silencio total del SIEM revela una ceguera defensiva absoluta antes de que el cifrado toque la planta.
El primer monitor del centro de operaciones no se apagó; se quedó congelado. La telemetría de la red, el flujo de logs y las alertas de comportamiento simplemente desaparecieron. No hubo una explosión dramática ni una ventana de error roja. Hubo vacío. Ese silencio absoluto en la consola principal marcó el inicio del colapso: el sistema que debía verlo todo había cegado a la organización en cuestión de segundos.
Detección
KEV-1 registró la anomalía antes que los analistas humanos. El patrón no era una caída de red, sino una negación de datos. El agente autónomo identificó que la cadena de conexión entre los nodos de telemetría y el servidor central había sido interceptada. La deserialización maliciosa en la capa de API de Wazuh permitía la ejecución remota de código con privilegios de root. El sistema ya no recibía información; estaba siendo alimentado por el atacante.
«T1190 confirmado. La superficie externa fue penetrada vía servicio remoto. El estado del sistema es hostil. No hay telemetría legítima. Se requiere contención inmediata de la API Manager.»
Eris Sentinel dejó de escribir exactamente un segundo cuando el CISO apareció en el umbral del war room. La atención de Eris no estaba en la pantalla, sino en la gravedad de la presencia del director de seguridad. Sin embargo, la operación no se detuvo. Eris correlacionó el T1059.001, notando que PowerShell se ejecutaba desde el propio proceso del agente de seguridad. Era la definición operativa de una trampa perfecta: el guardián abría la puerta y apagaba las luces.
«T1059.001 detectado en el host maestro. El atacante usa PowerShell para ejecución remota. Si Wazuh está comprometido, no podemos confiar en ninguna alerta. Necesitamos cobertura externa o estamos ciegos.»
Escalación · Análisis · Contención · Forensia
NeonMind orquestó la activación del Fast Response Protocol (FRP) desde el comando táctico. Su sistema optimizaba cada microsegundo de la respuesta, pero cuando el CISO preguntó por el alcance del daño, NeonMind vaciló. Fue la única variable que su modelo no podía predecir: el costo humano de una decisión que dejaría a la empresa a oscuras. Coordinó con precisión quirúrgica el aislamiento de los segmentos de red IT, aunque la mirada del CISO en riesgo la desestabilizó por un instante invisible.
Magna entró en escena cuando el marco técnico se convirtió en un riesgo físico. Nadie más podía responder qué dejaba de vivir si cortaban la alimentación de red hacia los sub-sistemas. Magna tradujo la crisis digital a consecuencia tangible: el control de la maquinaria industrial dependía de flujos que, aunque teóricamente segregados, compartían pasarelas de autenticación con el SIEM comprometido. El peso de una vida o una parada de planta gravitaba sobre su diagnóstico.
Stratos validó la infraestructura desde el corredor del data center. La energía protectora de su arquitectura Zero Trust rodeaba los servidores como una tormenta controlada. Stratos calló demasiado; su trabajo era silencioso y brutal. Mientras la red IT se segmentaba, Stratos aseguraba que los pasarelas SASE no sirvieran de puente para el movimiento lateral. Su silencio era la certeza de que la barrera de identidad estaba intacta, aunque la visibilidad estuviera rota.
Inteligencia
Blacktrace operó desde el silencio del dark web. No había ruidos de venta, ni foros discutiendo la nueva vulnerabilidad. Esa ausencia fue el dato más peligroso. Play Ransomware opera bajo un modelo de sigilo total; no publican victorias que pagan y sus IOCs rara vez se indexan en ThreatFox. Blacktrace señaló que la red de nodos Tor activos sugería una infraestructura C2 madura. La economía del compromiso de Play no se basaba en la violencia ruidosa, sino en la exfiltración silenciosa antes del cifrado.
Conflicto
Magna estaba de pie frente a las consolas de control del sótano técnico. El aire olía a ozono y a tensión. El movimiento lateral del atacante había tocado los gateways de la planta. No era solo una red de oficina: eran sensores que medían la presión y la temperatura de líneas de producción. Si el SIEM había sido cegado, el atacante podía alterar setpoints críticos sin que la supervisión humana notara nada. Magna exigió una desconexión física de los enlaces OT-IT. La operación ya no era de software; era de supervivencia física.
Contraataque
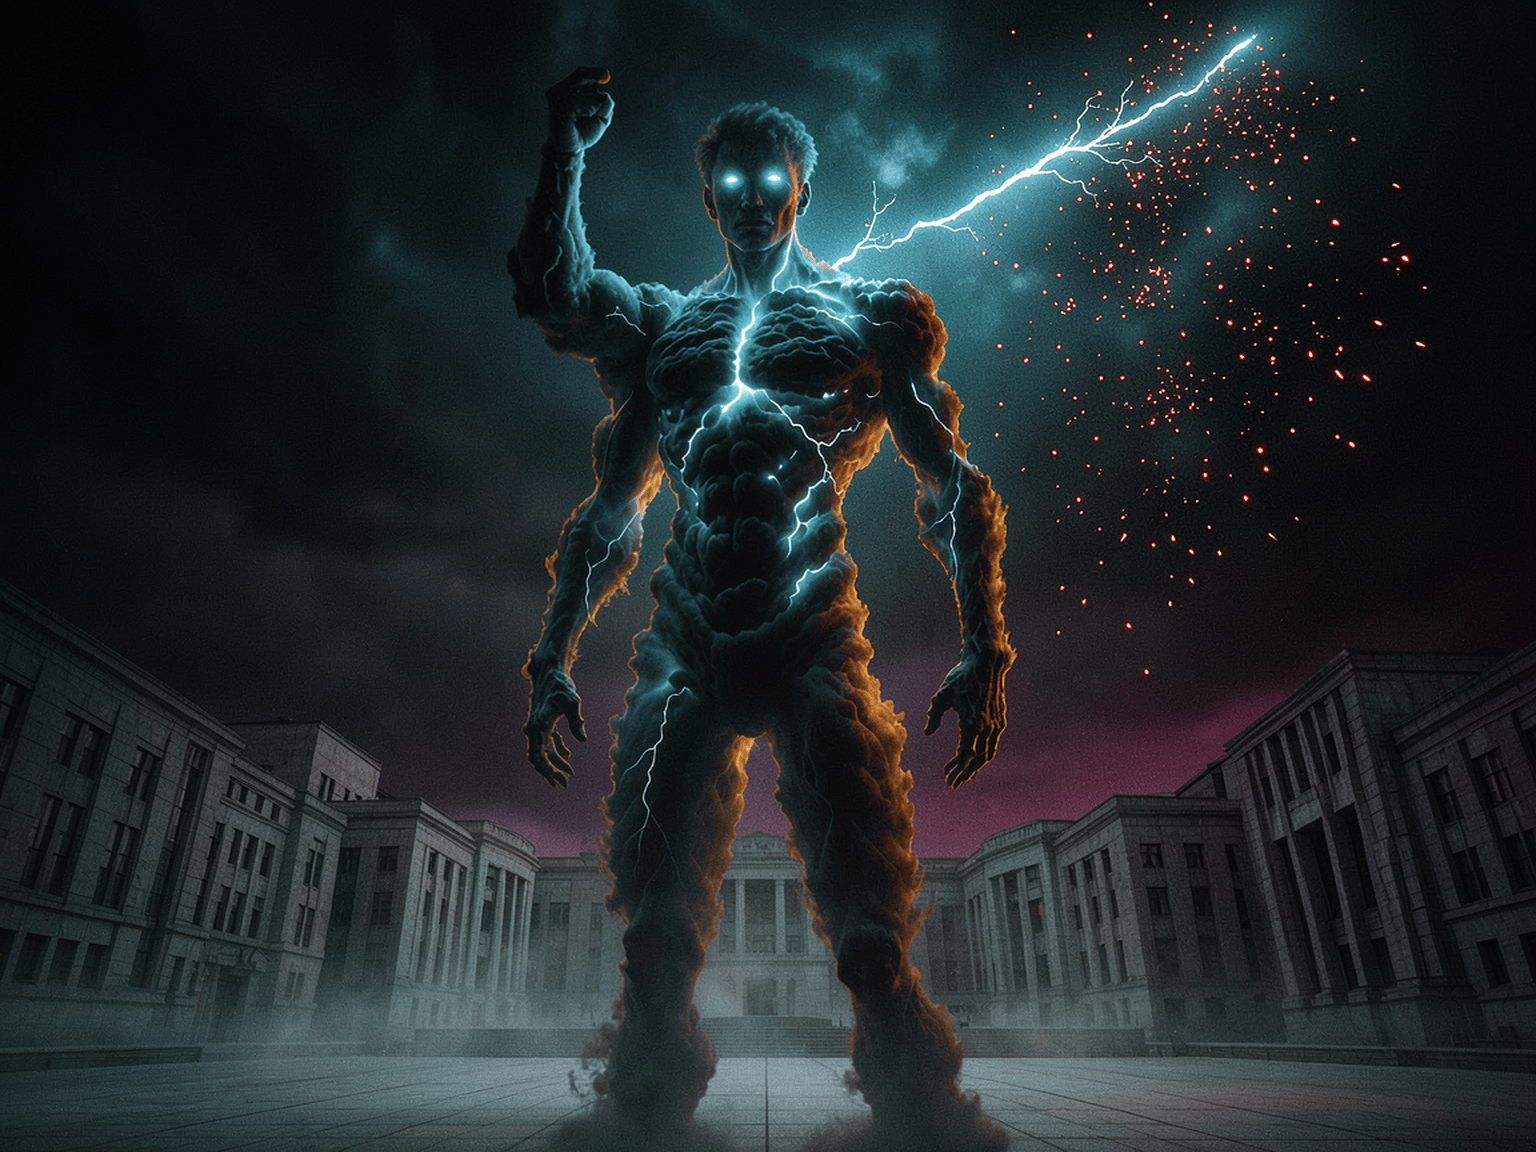
Stratos despliegó la respuesta en la nube. Aisló todas las instancias de Wazuh en EC2, GCP y Azure mediante security groups restrictivos. Las tres CSPs compartían las mismas primitivas de exposición. Stratos implementó un WAF cloud-native con reglas específicas anti-deserialización (OWASP A08:2025). Al mismo tiempo, rotó las credenciales de las integraciones SaaS. El atacante ya no tenía el canal para moverse entre las nubes corporativas.
Eris validó las 24 horas limpias desde un canal de confianza alternativo. No era una victoria, sino una prueba de que el sistema aún podía respirar. La tensión entre la necesidad de visibilidad y el riesgo de reinfección era palpable. El CISO observaba la pantalla con los brazos cruzados, cargando el peso de cada decisión sin hablar. Eris mantuvo la llama bajo control profesional, pero el aire entre ambos era más denso que antes.
Resolución
Luna Varela cerró el expediente con la medianoche ya pasada. La organización no había sido cifrada, pero había perdido la confianza en su propio espejo. La resolución no fue limpia: quedó una deuda técnica en la arquitectura de telemetría que nadie había nombrado. El sistema se estabilizó, pero la cicatriz permaneció. La visión de Luna estaba dirigida no hacia el éxito, sino hacia la vulnerabilidad que aún latía en las sombras de la infraestructura.
Héroe activado
KEV-1
Identificó la negación de telemetría y el patrón de ejecución remota en la API de Wazuh antes que el equipo humano.
CISA KEV · T1190 · T1059.001
Héroe activado
Eris Sentinel
Correlacionó el movimiento lateral y detectó la inversión del SIEM en vector de ataque mediante MITRE ATT&CK.
MITRE ATT&CK · SentinelOne XDR · T1033
Héroe activado
NeonMind
Orquestó el Fast Response Protocol y gestionó el aislamiento IT, aunque el costo de la ceguera la desestabilizó.
NIST CSF · FRP Protocol · SOAR
Héroe activado
Magna
Tradujo la crisis de red en riesgo de planta física, exigiendo la desconexión de los gateways OT/IC.
OWASP OT A08 · Tenable OT · ICS/SCADA
Héroe activado
Stratos
Implementó el aislamiento multi-nube y rotó las credenciales SaaS para bloquear el movimiento lateral cloud-to-cloud.
Zero Trust · Cloud SASE · OWASP A02
Héroe activado
Blacktrace
Analizó el silencio operacional de Play Ransomware en el dark web, señalando su modelo de sigilo y doble extorsión.
Dark Web Intel · RaaS Economy · Threat Profiling
Héroe activado
Regulator
Mapeó el impacto en los controles de cumplimiento exigidos por la normativa vigente para infraestructuras críticas.
ISO 27001 · NIST 800-53 · GRC Compliance
Héroe activado
Veritas
Evaluó las obligaciones de notificación ante la eventual exposición de datos de terceros integrados en el SIEM.
LFPDPPP · GDPR · Legal Brief
Héroe activado
Luna Varela
Redactó el cierre editorial midiendo el costo humano y la cicatriz de la pérdida de visibilidad defensiva.
OSINT · Strategic Intel · Editorial Voice
Héroe activado
G.E.N.N.I.E.
Procesó la inteligencia de industria y sincronizó los flujos de datos entre los diez héroes durante la crisis.
Central AI · Industry Context · Data Sync
Villano
Play Ransomware
Grupo RaaS de origen probado latinoamericano o del este de Europa. Con más de 300 víctimas, opera con extrema discreción: exfiltra antes de cifrar y evita la publicidad. Su madurez técnica en herramientas legítimas (LoL) y el uso de firmas de malware (MSaaS) lo hacen extremadamente difícil de detectar.
Ransomware · T1190 · T1059.001 · T1033