GEN-149 — OpenSSH 10.6p2: parche urgente para clave SSH en Alpine Linux
Una revisión de dependencias muestra un OpenSSH al día y claves SSH en orden. Sin embargo, esa superficie segura enmascara una falla de autenticación crítica en Alpine Linux que el parche 10.6p2 corrige ahora. La autenticación SSH comprometida es el riesgo real. Un atacante con acceso de red, un nombre de usuario válido y un password de entre 257 y 1024 bytes logra iniciar sesión en cuentas que solo usan claves.
Análisis técnico: por qué una validación rota rompe la confianza
El defecto, identificado como CVE-2025-1111, rompe la premisa de la autenticación por clave. El atacante no necesita robar la clave. Requiere solo presencia en red, un usuario válido y una cadena de password dentro de esa ventana de longitud. Esa es la disonancia central: autenticación SSH comprometida sin robo de credenciales.
Contexto del incidente y alcance sectorial
Alpine Linux es una base común en contenedores, appliances y equipos de borde. Por eso la brecha toca infraestructuras de edge computing, gobierno y salud. autenticación SSH comprometida en hosts de borde implica acceso a telemetría OT, control de dispositivos y servicios críticos. El brief no especifica un actor de amenazas y no hay boletines de explotación activa citados. Sin embargo, el patrón se conoce: una falla que se abusa en cadena desde una imagen contenedor infectada o un servicio expuesto es el vector típico antes del despliegue de ransomware o exfiltración.
En México, el impacto se concentra en los tres sectores del contexto: OT/ICS, gobierno y salud. autenticación SSH comprometida en un appliance de borde hospitalario, en un gateway OT o en un nodo gubernamental de interconexión puede escalar a movimiento lateral y a control de telemetría. La relevancia LATAM es alta (8/10) porque la base Alpine es ubicua en despliegues ligeros regionales.
Marco legal y cumplimiento aplicable
La iniciativa de Ley de Ciberseguridad MX 2025, presentada en el Senado en abril de 2025 y aún sin publicar en el DOF, contempla en su Art. 26 que los operadores de servicios esenciales notifiquen incidentes de forma oportuna y proporcionada a la ANCS. De aprobarse, sería exigible. La misma iniciativa propone en su Art. 18 que los sujetos obligados designen un enlace especializado en ciberseguridad. Por eso, una falla de autenticación ya explotable debe estar dentro del plan de gestión de incidentes y del control interno.
Para sectores regulados, el marco vigente refuerza el deber de control interno y seguridad de la información. La Ley de Instituciones de Crédito (LIC) regula sistemas de control interno y seguridad de la información en banca múltiple y de desarrollo. Una falla de autenticación en infraestructura que apoya procesos regulados es evidencia directa de un gap de control, no un evento aislado.
Acciones inmediatas para el CISO
autenticación SSH comprometida exige respuesta secuencial. Priorice estas acciones hoy:
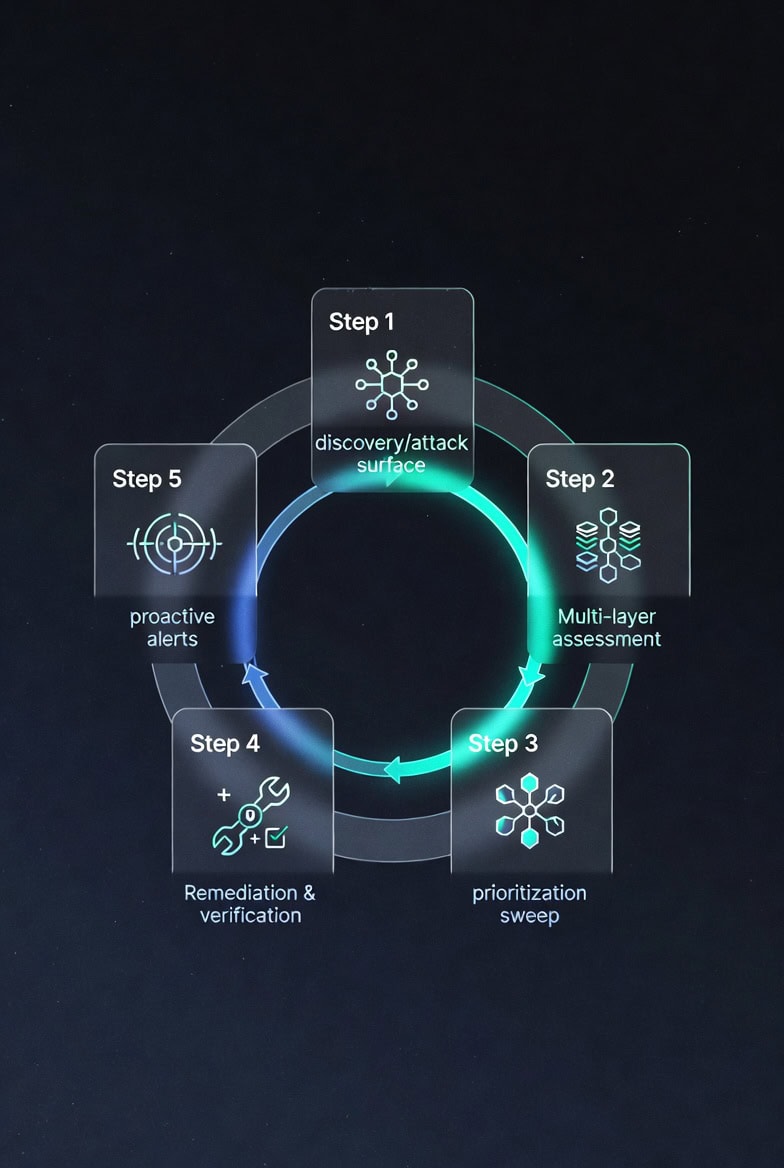
- Enventar y parchar. Localizar todas las instancias de Alpine Linux, contenedores y appliances, y aplicar el parche OpenSSH 10.6p2. Verificar la integridad de los binarios de OpenSSH tras el despliegue.
- Cerrar la superficie de abuso. Auditar reglas de firewall y exposición de puertos. Restringir el acceso a red de origen no confiable y forzar MFA donde la política lo permita. La falla explota con solo acceso de red y un usuario válido, por lo que reducir exposición contiene el riesgo.
- Monitorear accesos anómalos. Revisar logs de autenticación en la ventana previa al parche buscando sesiones con credentials de longitud anómala (257–1024 bytes) y usuarios válidos inusuales. Correlacionar con telemetría OT y hospitalaria.
- Documentar para compliance. Registrar el incidente, el parcheo y la verificación de binarios. Eso alimenta controles de seguridad de la información exigidos por la LIC en banca y por la ISO 27001 en el alcance general. Para más detalle del control continuo, vea nuestro servicio GRC.
- Monitoreo 24/7. Tras el parcheo, mantener vigilancia sobre los hosts de borde. El monitoreo de eventos de seguridad detecta reintentes de autenticación y actividad residual.
Verifique también su exposición a vulnerabilidades catalogadas: consulte la lista de vulnerabilidades KEV para cruzar este parche con activos críticos.
Más sobre autenticación SSH comprometida
Para profundizar, consulte:
- The Hacker News — anuncio del parche de emergencia de OpenSSH para Alpine Linux.
- NIST Cybersecurity Framework — funciones Identify, Protect y Respond aplicables a gestión de parches y monitoreo.
- ISO/IEC 27001 — controles de seguridad de la información para gestionar vulnerabilidades y accesos.
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
OpenSSH 10.6p2 corrige una falla que permite iniciar sesión con claves SSH en Alpine Linux usando un password largo. Acepta acceso de red y un usuario válido.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
De una validación rota a una postura de control: lo que los marcos de referencia exigen frente a la autenticación SSH comprometida.
De una validación rota a una postura de control continuo
Análisis NIST CSF
La correlación de señales muestra un fallo de gestión de vulnerabilidades con superficie amplia. La inteligencia de superficie indica que el parche de OpenSSH 10.6p2 remedia una autenticación SSH comprometida en Alpine Linux, una base frecuente en borde, contenedores y appliances. Desde el marco NIST CSF 2.0, la función Identify debe inventariar cada instancia y su exposición; Protect debe aplicar el parche y reforzar el control de accesos con MFA; y Detect debe correlacionar logs de autenticación. En suma, una falla que se explota con solo acceso de red y un usuario válido es un gap de Identify y Detect que un inventario pobre vuelve invisible. Específicamente, la función Respond exige contener y documentar antes de que la brecha migre a movimiento lateral en entornos de salud y gobierno.
Compliance LFPDPPP
El marco legal mexicano fija el deber de seguridad incluso cuando la ley de ciberseguridad aún no es vigente. La iniciativa de Ley de Ciberseguridad MX 2025, presentada en el Senado en abril de 2025 y aún sin publicar en el DOF, contempla en su Art. 26 la notificación oportuna de incidentes; de aprobarse, sería exigible. Adicionalmente, la LFPDPPP obliga a los responsables de datos personales a adoptar medidas razonables de seguridad para prevenir acceso no autorizado. Por lo tanto, una autenticación SSH comprometida sobre un nodo que almacena datos de pacientes o de usuarios gubernamentales no es solo técnica: es una falla de deber de cuidado. La licencia de seguridad por defecto debe documentarse.
Mandato sectorial
La evaluación de cumplimiento distingue el alcance por sector. Para infraestructura que apoya procesos de salud y gobierno, los marcos de referencia NIST, ISO 27001 y CIS exigen controles de gestión de vulnerabilidades, monitoreo y control interno. En sectores regulados, la Ley de Instituciones de Crédito (LIC) obliga el control interno y la seguridad de la información como componentes del gobierno corporativo. En consecuencia, un host de borde con autenticación SSH comprometida y sin parche aplicado es evidencia de un control de seguridad de la información no efectivo. No es un incidente menor: es una desviación auditables de los controles de identificación, protección y respuesta que el supervisor revisa en cualquier ciclo.
Perspectiva estratégica
La síntesis editorial es directa. Una autenticación SSH comprometida en Alpine Linux no se resuelve solo con el parche. Se resuelve con inventario, exposición controlada, monitoreo continuo y documentación de incidentes que satisfaga a la auditoría. El sector de salud y gobierno concentra el riesgo porque combina datos sensibles con equipos de borde difíciles de auditar. Por lo tanto, el CISO debe tratar la falla de CVE-2025-1111 como un evento de control continuo, no un parche puntual. Específicamente, la prioridad es visible, medible y defendible ante reguladores.
Inteligencia: módulos de superficie, marco legal y compliance ZDU.