GEN-170 — N-able parchea 17 fallas en N-central explotadas para minería de cripto
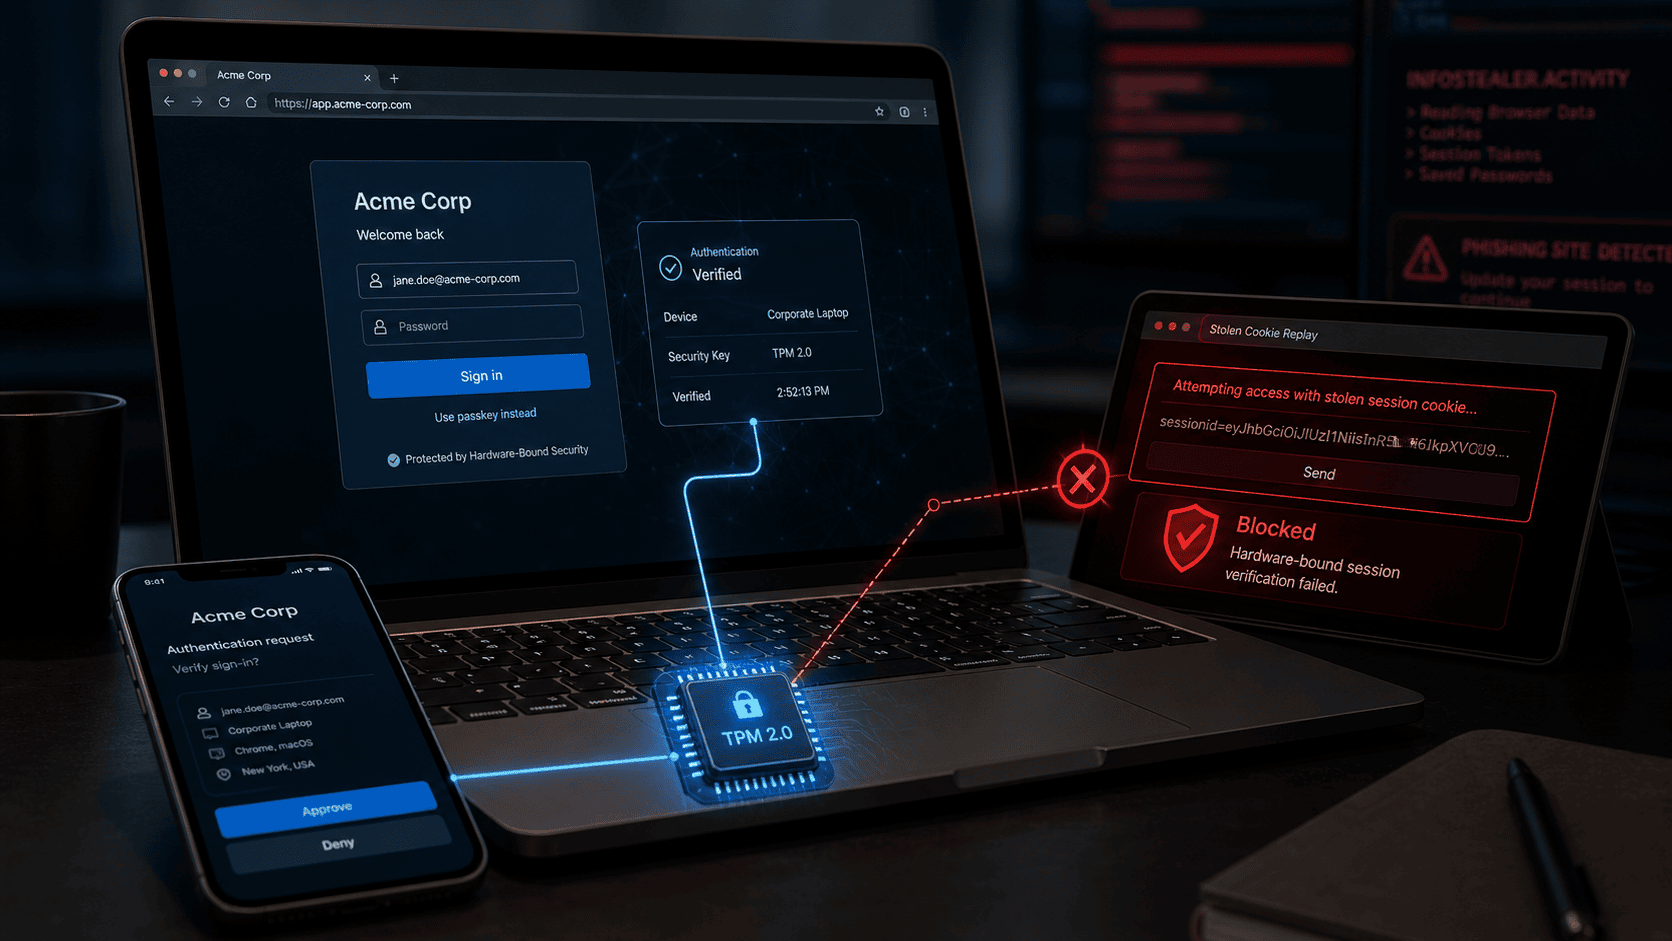
Una actualización de parches suele leerse como mantenimiento rutinario. Sin embargo, en esta ocasión el síntoma técnico oculta una falla profunda: la explotación de N-central ya fue activada para secuestrar recursos computacionales. Diecisiete vulnerabilidades corregidas por N-able en el hotfix 2026.4 Hotfix 3 no son una lista de hallazgos teóricos. Son brechas que los atacantes ya aprovecharon para desplegar mineros de criptomonedas. En consecuencia, la explotación de N-central deja de ser una amenaza hipotética y se convierte en una condición activa dentro de la infraestructura de gestión de extremos.
El agente de monitoreo se convierte en vector
En primer lugar, hay que entender por qué N-central es un blanco de alta prioridad. Esta plataforma gestiona remotamente extremos, patcheando y monitoreando redes corporativas. Es decir, sus agentes residen en sistemas de OT, cadenas de suministro, gobierno y finanzas. Un agente comprometido no es un punto aislado. Es una llave con credenciales elevadas para moverse lateralmente. Por lo tanto, el secuestro de la consola centraliza el control sobre docenas o cientos de nodos a la vez.
Contexto de actores y impacto sectorial
El patrón operativo no apunta a robo de datos. Apunta al cómputo. Grupos de minería de criptomonedas despliegan payloads que consumen CPU y GPU para generar criptoactivo, degradando el rendimiento sin borrar información. Este perfil es silencioso: no extorsiona, no cifra archivos y no deja rastro ruidoso. Por eso evade alertas basadas en eventos de ransomware clásico. El riesgo no es la extorsión visible. Es la degradación sostenida de capacidad y la instalación de una base estable para ofensivas posteriores.
Asimismo, el monitoreo de foros underground y la telemetría reciente apuntan a actores con intención espía, entre ellos VoltTyphoon y APT29, operando en entornos con víctimas en México. Aunque estas campañas se asocian a fallas de productos distintos, el patrón confirma un objetivo: instalar presencia persistente en plataformas de gestión. En consecuencia, la infraestructura de monitoreo se vuelve un vector, no solo una defensa. Además, la amenaza interna no atribuida queda en el radar: un agente con privilegios amplio es una superficie de abuso en caso de cuentas comprometidas.
Marco legal y obligaciones en México
En el plano normativo, la Ley de Ciberseguridad MX 2025 Art. 26 obliga a que los operadores de servicios esenciales notifiquen a la ANCS de forma oportuna y proporcionada cualquier incidente. Esta disposición es relevante porque un minero desplegado por una falla de un gestor remoto es un incidente reportable, no solo un problema operativo. Es decir, la omisión de notificar expone a la organización.
En suma, la práctica del supervisor ya fijó un precio para este tipo de deficiencia. S.D. INDEVAL, Institución para el Depósito de Valores, S.A. de C.V., fue sancionada en enero 2026 con multa de $844,900.00 por omitir ejecutar pruebas de penetración en los diferentes elementos de su infraestructura tecnológica. Por analogía, una explotación activa de N-central sin pruebas ni parcheo representa el mismo vacío de control que el regulador ya multó.
Acciones recomendadas para el SOC
La respuesta debe ser inmediata y forense, no solo correctiva. En particular, estas son las acciones concretas:
- Verificar versión y parchar. Confirmar hoy la versión de cada instancia de N-central y aplicar el hotfix 2026.4 Hotfix 3. Documentar el delta de diecisiete fallas cerradas.
- Cazar procesos de minería. Revisar extremos administrados por buscar procesos de alto consumo de CPU, conexiones a pools de minería y binarios inexpliados. Especificamente, este perfil silencioso no dispara alertas de ransomware, por lo que exige telemetría propia.
- Forzar credenciales. Rotar cuentas con privilegios sobre la consola y auditar conexiones lateral desde los agentes. Un agente comprometido puede moverse con la confianza del gestor.
- Evaluar notificación. Si se confirma explotación, determinar si aplica el reporte ante la ANCS según los protocolos de notificación de incidentes de la iniciativa de Ley de Ciberseguridad MX 2025.
Para contención continua, puede considerar un SOC gestionado y una postura de gobernanza, riesgo y cumplimiento.
Mas sobre la explotación de N-central
Para profundizar, consulte:
- The Hacker News — reporte original de la explotación de N-central por mineros.
- N-able — advisory del vendor sobre el hotfix y las fallas corregidas.
- NIST CSF 2.0 — marco de gestión para priorizar la remediación.
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
N-able corrigió 17 fallas en N-central ya explotadas para desplegar mineros de criptomonedas. Verifique su versión hoy y contenga la exposición.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
Lo que el parche no cierra
La gestión remota como superficie de ataque persistente
Patron operativo
La correlación de señales muestra un patrón claro: la explotación apunta a la capacidad de cómputo, no a los datos. El perfil de minería de criptomonedas es intrínsecamente silencioso, ya que degrada el rendimiento sin cifrar ni robar información. Por lo tanto, no dispara las alertas diseñadas para ransomware. En consecuencia, el control dominante es la telemetría de consumo de recursos y de conexiones a pools. El framework NIST CSF 2.0 y ISO 27001 colocan esta detección bajo identificador y protección, no bajo respuesta. Específicamente, la explotación de N-central exige instrumentar procesos anómalos en los extremos gestionados y revisar la integridad de sus agentes.
Forensics de campana
El monitoreo de foros underground revela presión sostenida sobre infraestructura de gestión. La inteligencia dark web correlaciona actores con intención espía, como VoltTyphoon y APT29, con operaciones que buscan presencia persistente en plataformas de administración remota, con víctimas en México. Aunque estas campañas están ligadas a fallas de otros productos, el objetivo converge: instalar una base estable en la capa de gestión. En consecuencia, la consola de N-central se ubica en el mismo anillo de interés. Además, el abanico de amenaza interna no atribuida amplía la superficie, pues un agente privilegiado es una puerta de abuso. La remediación debe tratarse como contención, no como parcheo superficial.
Responsabilidad juridica
El análisis legal sitúa dos obligaciones diferenciadas. La LFPDPPP, vigente desde marzo de 2025, obliga a los responsables a garantizar la seguridad de los datos personales que custodian; una explotación que expone extremes gestionados puede activar este deber. Asimismo, la iniciativa de Ley de Ciberseguridad MX 2025, aun sin estar publicada en el DOF, contempla en su Art. 26 la notificación oportuna ante la ANCS de cualquier incidente por parte de operadores de servicios esenciales. De aprobarse, esa exigencia aplicaría. Por lo tanto, la explotación de N-central en un entorno sectorial relevante no es solo un problema técnico, sino una obligación potencial de reportar.
Evaluacion de cumplimiento
La evaluación de cumplimiento fija el precio del vacío de control. S.D. INDEVAL, Institución para el Depósito de Valores, S.A. de C.V., fue sancionada en enero 2026 con multa de $844,900.00 por omitir ejecutar pruebas de penetración en los diferentes elementos de su infraestructura tecnológica. El criterio del regulador no se limita a la banca ni al mercado bursátil; se extiende al sector no bancario bajo la LGOAAC, que agrupa miles de sanciones. Por analogía, una explotación activa sin pruebas ni parcheo refleja la misma deficiencia ya multada. En consecuencia, el gap de detección y pentest es un riesgo regulatorio medible, no hipotético.
Inteligencia: modulos de superficie, dark web forensics, marco legal y compliance ZDU.