CVE-2026-85102 Check Point: Ejecución Remota en Gateway VPN
El Cerebro de tu Perímetro en Manos Enemigas
La infraestructura que define la frontera entre tu red y el mundo exterior ha sido comprometida. CVE-2026-85102 permite a un atacante remoto ejecutar código arbitrario en tus gateways Check Point sin presentar una sola credencial. No es un error de lógica: es la anulación total del perímetro de confianza.
Qué Pasó: Falla Crítica de Validación en Gateways
Check Point Security Gateway y Check Point Spark Firewall contienen una vulnerabilidad de validación de certificados incorrecta en servicios de VPN Site-to-Site y Remote Access. Esto permite a un atacante remoto no autenticado ejecutar código arbitrario en el gateway, obteniendo control total sobre el dispositivo de borde.
CISA incorporó este CVE a la lista de vulnerabilidades explotadas activamente (KEV) el 22 de septiembre de 2026. No existe exploit público en bases abiertas, pero el estatus KEV confirma que actores de amenazas están explotando esta falla en entornos reales.
Por Qué Importa para tu Organización
1. El vector: El perímetro es el vector
Muchas organizaciones asumen que el firewall es un aliado inmune a ataques. Al comprometerlo, el atacante obtiene visibilidad total sobre el tráfico interno y la capacidad de interceptar comunicaciones cifradas que pasan por él, como sesiones de SaaS o túneles de sucursales.
2. La motivación: Espionaje estratégico, no extorsión
Volt Typhoon no busca pagar por datos; busca posicionar sus capacidades para conflictos geopolíticos futuros. Su objetivo es la infraestructura crítica (energía, finanzas, transporte) para poder paralizarla o espionarla en tiempos de crisis, manteniéndose en silencio durante meses.
3. El contexto México/LATAM: Exposición Híbrida
Las organizaciones mexicanas en sectores financiero, manufactura y gobierno utilizan masivamente gateways Check Point en sus perímetros híbridos y nubes. Si un gateway en CDMX o Monterrey es comprometido, el atacante tiene acceso a datos regulados por la CNBV o LFPDPPP, activando riesgos reputacionales y legales inmediatos.
El Actor Detrás del Ataque
Volt Typhoon es un actor de amenazas vinculado al estado chino, activo desde 2021. Su objetivo principal es la infiltración de infraestructura crítica en EE.UU. y sus aliados. No utiliza malware ruidoso; prefiere “vivir de la tierra” (LOLbins), aprovechando herramientas nativas y credenciales legítimas para no despertar alarmas.
Su historial incluye campañas de preposicionamiento en sectores de energía, transporte y finanzas. Al asociarse con este CVE, confirma su capacidad para explotar fallas de validación criptográfica en equipos de borde de red, un perfil técnico sofisticado y paciente.
Según CISA, Volt Typhoon opera con extrema cautela, evitando detonar sus capacidades a menos que ocurra un conflicto geopolítico directo, lo que hace que su presencia en tu red sea invisible durante el 99% del tiempo.
TTPs Documentadas — MITRE ATT&CK
| Técnica | ID | Táctica |
|---|---|---|
| Exploit Public-Facing Application | T1190 | Initial Access |
| Remote Desktop Protocol (SSH) | T1021.004 | Lateral Movement |
| Remote Desktop Protocol (RDP) | T1021.001 | Lateral Movement |
| Valid Accounts: Default Accounts | T1078.001 | Persistence / Lateral Movement |
Fuente: MITRE ATT&CK
Qué Deberías Hacer en las Próximas 48 Horas
La ventana de explotación está abierta. La acción debe ser inmediata y coordinada entre equipos de Red, OT y SOC.
Aplicar Hotfix Inmediato
Instala el hotfix de Check Point en todos los gateways afectados. Antes de hacerlo, verifica la versión base del Jumbo Hotfix. Planea la aplicación por etapas para no interrumpir la continuidad de negocio en la red principal.
Rotar Credenciales y Certificados
Trata el entorno como comprometido. Revoca y reemite todos los certificados VPN activos. Revoca las cuentas por defecto de administración en los gateways. Asume que el atacante pudo crear usuarios o claves de API nuevas.
Cazar Actividad Anómala
Audita los logs de VPN e IKE de los últimos 14 días. Busca negociaciones de certificado fallidas o inusuales. Monitorea sesiones SSH y RDP hacia hosts internos que provengan del gateway. Busca uso de herramientas nativas (wmic, netsh) en hosts post-autenticación.
Segmentación y Contención
Si no puedes parchear un gateway hoy, deshabilita temporalmente la VPN no crítica. Implementa reglas de segmentación manual IT-OT para asegurar que el tráfico de red no fluya hacia niveles Purdue 1-2 mientras se completa la remediación.
Si tu organización opera infraestructura crítica o es regulada por la CNBV, documenta cada acción. La carga de la prueba de “control efectivo” recae sobre ti ante un incidente potencial.
Cómo Proteger tu Organización
La defensa contra un actor como Volt Typhoon requiere ir más allá del parche. Necesitas visibilidad conductual en el perímetro. Un gateway comprometido no emite alertas de malware; emite tráfico que se ve “normal”. Por eso, la correlación entre el estado del equipo de red y las anomalías en el flujo de datos es vital. Nuestra plataforma de detección continua analiza la línea base de tráfico de tus appliances de borde, detectando desviaciones sutiles en el handshake TLS o en la frecuencia de sesiones que un SIEM tradicional pasaría por alto.
La combinación de una postura Zero Trust, donde el gateway es un punto de verificación y no de confianza ciega, y un monitoreo 24/7 centrado en comportamiento, es lo que transforma una vulnerabilidad crítica en un evento gestionable. No dependemos de que el perímetro sea impenetrable; nos aseguramos de que, si cae, la respuesta sea inmediata y el daño, contenido.
Impacto Reputacional y en Medios
Aunque no se han confirmado víctimas en México, la cobertura global destaca la criticidad de Check Point como estándar de facto en fintech y gobierno. La divulgación de un incidente en este proveedor sería un hito en la historia de la seguridad regional. Para el CISO, la lección es clara: la dependencia de un único vendor para el perímetro crea un punto de fallo único. La diversidad de arquitectura y la verificación continua son tu mejor defensa ante la prensa y ante la ley.
Continúa en el Capítulo ZDU — La Sombra del Dragón en el Perímetro →
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
El vector es el punto ciego clásico de la arquitectura perimetral. Al confiar en el certificado como prueba de identidad absoluta, la organización cede la soberanía de su red a quien domine la criptografía. La respuesta debe ser técnica y simultáneamente legal: la negligencia de parcheo es la falla más costosa de todas.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
Zero Day Universe es una construcción narrativa original de QMA. Sus personajes, tramas y casos están inspirados en escenarios reales de ciberseguridad y no representan incidentes literales ni casos de clientes.
La misma amenaza. Volt Typhoon. Una identidad robada que controla miles.
El Guardián Traicionado Abre las Compuertas
La barrera de confianza más crítica del perímetro se convierte en el vector de entrada hacia la infraestructura física.
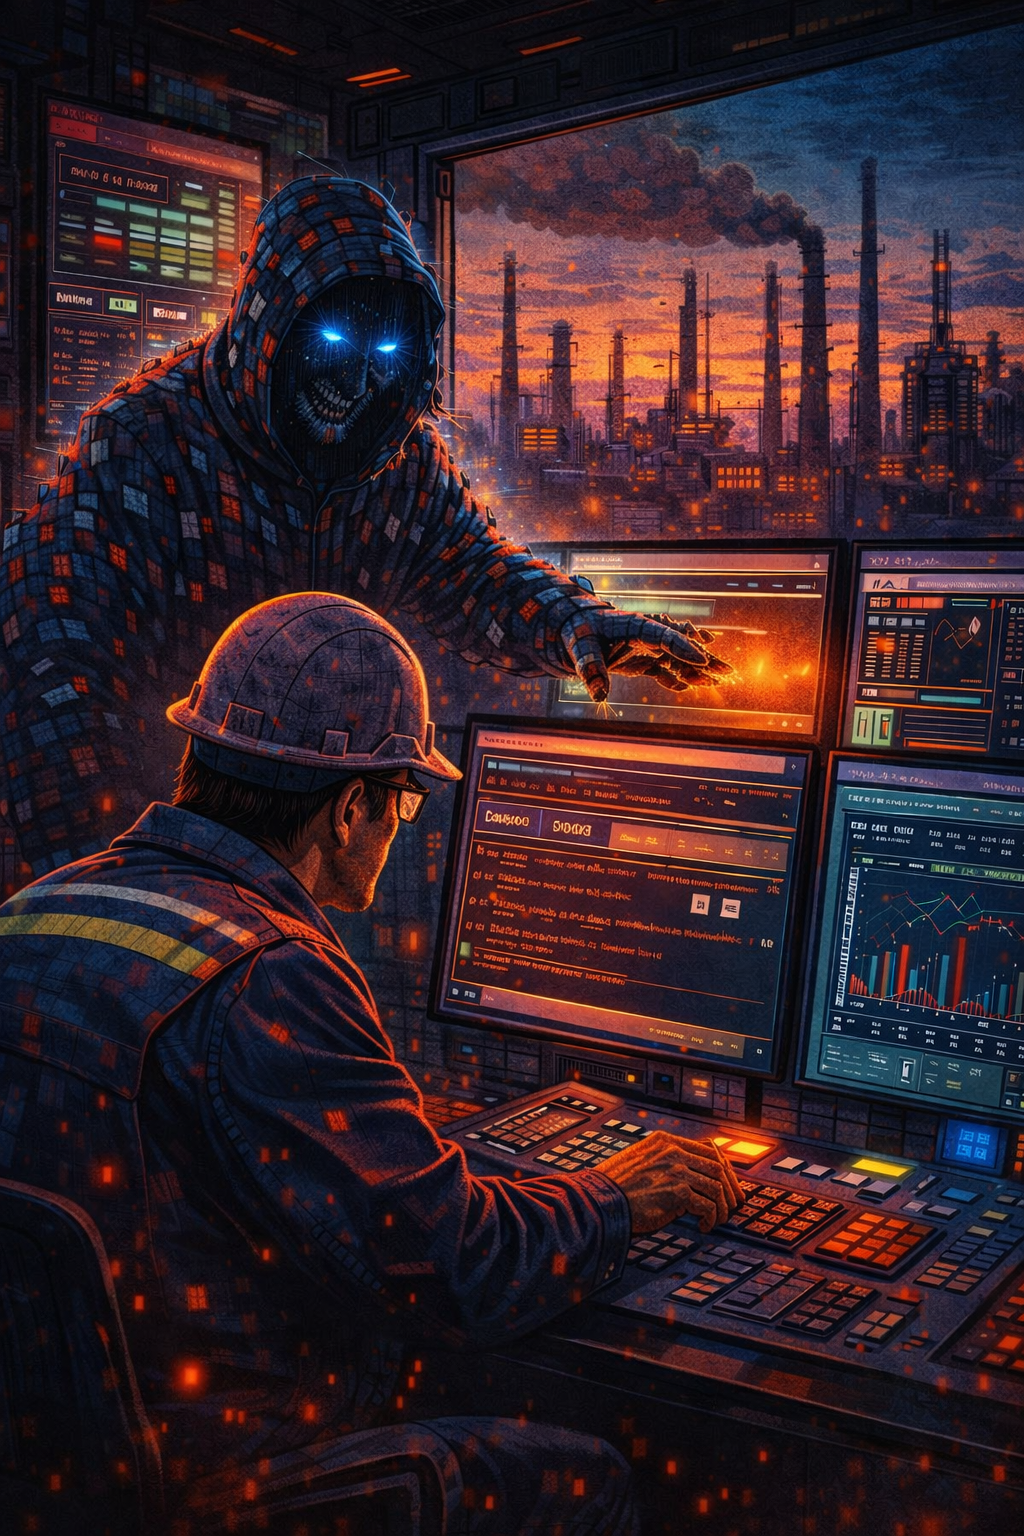
El primer monitor no parpadeó. No hubo alerta de EDR. No sonó la campana del SOC. Simplemente, en la pantalla del analista de turno en la sala de control del hospital, una sesión VPN marcada como legítima cambió de usuario. El cursor se movió solo hacia una subred que no debería estar accesible desde ese nodo. El protocolo TLS reportaba ‘válido’. El certificado decía ‘confianza’. Pero el flujo de datos ya no era de una enfermera consultando expedientes; era un stream binario dirigiéndose directamente hacia la puerta lógica del departamento de control médico.
Detección
KEV-1 estaba operando en silencio absoluto cuando el patrón rompió la superficie. No buscaba malware; buscaba anomalías en la firma de CISA KEV. Para el agente autónomo, CVE-2026-85102 apareció no como una vulnerabilidad, sino como una herida abierta en la arquitectura de confianza. La ejecución remota de código sin autenticación (T1190) no fue una intrusión forzada; fue una persuasión fallida del sistema. El gateway Check Point, el guardián del perímetro, aceptó la identidad que no existía.
“Señal en el gateway principal. T1190 activo. No hay intento de fuerza bruta. El tráfico entra con llave maestra y saluda. CISA lo tiene en lista crítica: AP Score 8.07. El perímetro no está siendo atacado; está siendo seducido. La validación de certificados VPN aceptó una cadena falsa. La confianza se rompió por dentro.”
Eris Sentinel dejó de escribir. El teclado de su estación dejó de golpear la mesa. En el SOC interno, el ruido del aire acondicionado sonó de golpe, hueco. El informe de KEV-1 flotaba en la pantalla principal. Eris no necesitaba leer el resumen técnico; ella ya había visto el gráfico de flujos. Las flechas que deberían haberse detenido en el DMZ corporativo cruzaban ahora la línea de segmento hacia los equipos de monitoreo. Su sistema nervioso, adiestrado para la paranoia del protocolo, se activó antes que el protocolo mismo.
“No es un atacante de ransomware. Es espionaje quirúrgico. Miro los logs de autenticación de los últimos 40 minutos. T1021.004 SSH y T1021.001 RDP. T1078.001. Están usando las cuentas de administración predeterminadas de Check Point. No buscan borrar; buscan ver. Volty Typhen. Si es lo que creo que es, ya no estamos lidiando con una intrusión. Estamos lidiando con una presencia.”
Escalación · Análisis · Contención · Forensia
NeonMind apareció en la sala de comando. No había caminado hasta allí; había *sido* allí, proyectando su autoridad desde la interfaz táctica. Su rostro, reflejado en las matrices de vidrio oscuro, mostraba la gravedad de un colapso sistémico. La función PROTECT estaba muerta. El perímetro que debía contener la amenaza *era* la amenaza. Detekt estaba ciego porque el tráfago malicioso vestía la ropa de la confianza TLS. Respondía se había quedado paralizado ante el dilema: si cortaban el gateway para salvar el interior, cortaban también la conectividad de media la operación clínica y administrativa. Si no lo cortaban, perdían el control de la infraestructura física. NeonMind calculó el costo de cada milisegundo de indecisión. El CISO, presente pero invisible, pesado como la gravedad en el centro de la sala, observaba cómo la arquitectura se tensaba hasta el borde de la fractura.
“La función de protección ha colapsado. El vector de entrada es el propio mecanismo de confianza. T1190 sin credenciales significa que cualquier nodo con visibilidad del gateway puede inyectar carga útil. Si seguimos el protocolo estándar de NIST CSF, responderíamos conteniendo el perímetro, pero aquí el perímetro está comprometido. Necesito una decisión: aislamos la subred OT o sacrificamos la continuidad IT. El atacante ya está en fase de movimiento lateral.”
Magna entró al problema cuando NeonMind se volvió hacia él. Su función no era la del software, sino de la física. Magna miró las rutas de red y tradujo la crisis de la bits a litros, voltaje y pacientes. Si el gateway Check Point fallaba o era manipulado, la separación lógica entre la red corporativa y los niveles 0-2 del modelo Purdue desaparecía. Una validación de certificados defectuosa en ese punto era la eliminación quirúrgica de la única barrera entre un atacante remoto y los PLCs que regulaban los bombillos de infusión, los ventiladores y las bombas de hemodiálisis. OWASP OT A01 y A08 se activaron en su mente como una cascada de advertencias rojas. El hospital no era un conjunto de IPs; era un organismo vivo que dependía de esa separación para no dejar de respirar.
Stratos se movió hacia las consolas de infraestructura híbrida. Su dominio no estaba en los cables de cobre del sótano, sino en la capa que se extendía hacia la nube. El gateway comprometido no era un punto aislado; era el puente hacia los entornos SaaS que la organización utilizaba para la gestión administrativa. Una brecha en la validación de certificados aquí significaba que el atacante podía posicionarse como hombre en el medio en las sesiones OAuth y en las API keys de Salesforce o Microsoft 365. Stratos validó la infraestructura desde el exterior, dibujando un perímetro de tormenta digital que trataba de contener el radio de explosión antes de que el malware nativo de la infraestructura —los LOLBins de Volt Typhoon— hiciera el resto del trabajo. Su silencio era el de un operador que sabe que el error viene de lo que se considera seguro.
Magna apoya el codo en la consola de la sala de control. No mira la pantalla, sino al CISO que está de pie a sus espaldas, analizando el reporte de la brecha en el gateway. Habla sobre la cadena de confianza rota con una gravedad tranquila, sin levantar la voz. El CISO se queda quieto un segundo de más antes de dar la orden de contención. No hay palabras que describan el peso de esa pausa; solo el ruido del aire acondicionado de la sala y la luz blanca de las matrices ennegrecidas por el incidente. Magna señala la línea divisoria entre el plano IT y el plano OT en el diagrama en grande. «Díganme qué deja de vivir si cortamos mal. La cadena de confianza está rota. Volty Typhen no quiere datos; quiere los interruptores. Si ese certificado falso se valida en la puerta de la planta, el atacante tiene los dedos en los controles médicos. No es una falla lógica; es la eliminación de la barrera física.»
Inteligencia
Blacktrace observaba la quietud de la dark web. Para el actor Volt Typhoon, el silencio técnico era la firma. No había ruidos de extorsión, no había grupos de phishing activos, no había foros publicando exploits. Volty Typhen opera en la profundidad del pre-posicionamiento estratégico. Blacktrace rastreó la ausencia de IOCs y malware, un silencio que en el mundo del cibercrimen solo puede significar una cosa: el atacante ya tiene lo que quiere y está usando las herramientas que el propio sistema le presta (living-off-the-land). La amenaza no grita; respira a través de las cuentas legítimas y los proxies. En los últimos 90 días, las víctimas en 6 países no han habido rastro de ruido, lo que indica que la operación de espionaje y control está en su fase más letal: la de la espera silenciosa.
Contraataque
La contraofensiva de Stratos no fue un ataque, sino una reconfiguración violenta de la identidad. La superficie SaaS era el campo de batalla donde el atacante esperaba expandirse. Stratos desplegó su marco SASE desde el centro de control cloud, forzando una auditoría inmediata de las cuentas de administración predeterminadas. Las políticas de Split Tunneling fueron revocadas. El tráfico de las aplicaciones críticas dejó de pasar por el gateway comprometido y fue enrutado a través de túneles cifrados independientes, validados por la nueva arquitectura de Zero Trust. La directiva era clara: la superficie es una, pero la confianza es nula. Si el atacante quiere moverse lateralmente, debe hacerlo contra una red que ya no le reconoce. La rotación de credenciales de SmartConsole y la restricción de puertos de gestión (4434, 18191) cerró el espacio de acción del intruso. El gateway Check Point, ahora parcheado y aislado en una zona de sacrificio, dejó de ser el aliado traído para convertirse en una trampa de contención.
Eris validó el nuevo orden. Durante las primeras doce horas tras la contención, el SOC interno quedó en silencio. No era un silencio de victoria, sino de exhaustión. Los sensores de T1078 no mostraban actividad. Las cuentas de servicio que habían sido usadas para legitimar la presencia del atacante estaban ahora bajo un escrutinio conductual paranoico. Eris miró la línea de tiempo: el atacante había accedido a los sistemas de control médico durante cuarenta y siete minutos. En esos cuarenta y siete minutos, la organización no lo supo. Ahora lo sabía. La validación de los últimos catorce días comenzaría a revelarse como un archivo de vergüenza.
Resolución
La crisis cedió a una estabilidad vigilada. No había una bandera blanca; había una cicatriz en el diseño de red que nadie podría volver a cerrar sin un cambio total de arquitectura. Luna Varela, desde su posición en Inteligencia Estratégica, redactó el cierre editorial. Sabía que el lector de este informe no vería un sistema “sanado”. Vería una lección: la confianza era el eslabón más débil. No fue una victoria. Fue una línea sostenida. El guardián que abrió las compuertas seguía allí, reparado, pero marcado. Y en el fondo de la red, en la oscuridad de los logs que nadie había leído esa primera noche, quedaba una pregunta que ningún parche podía borrar: ¿qué más vio el intruso mientras la casa dormía?