CVE-2026-48027: Nx Console Comprometida por GlassWorm (CVSS 9.8)
Severidad 5/5 — Crítico
Infraestructura de Desarrollo
Actor: GlassWorm Campaign
CVSS 9.8
En CISA KEV
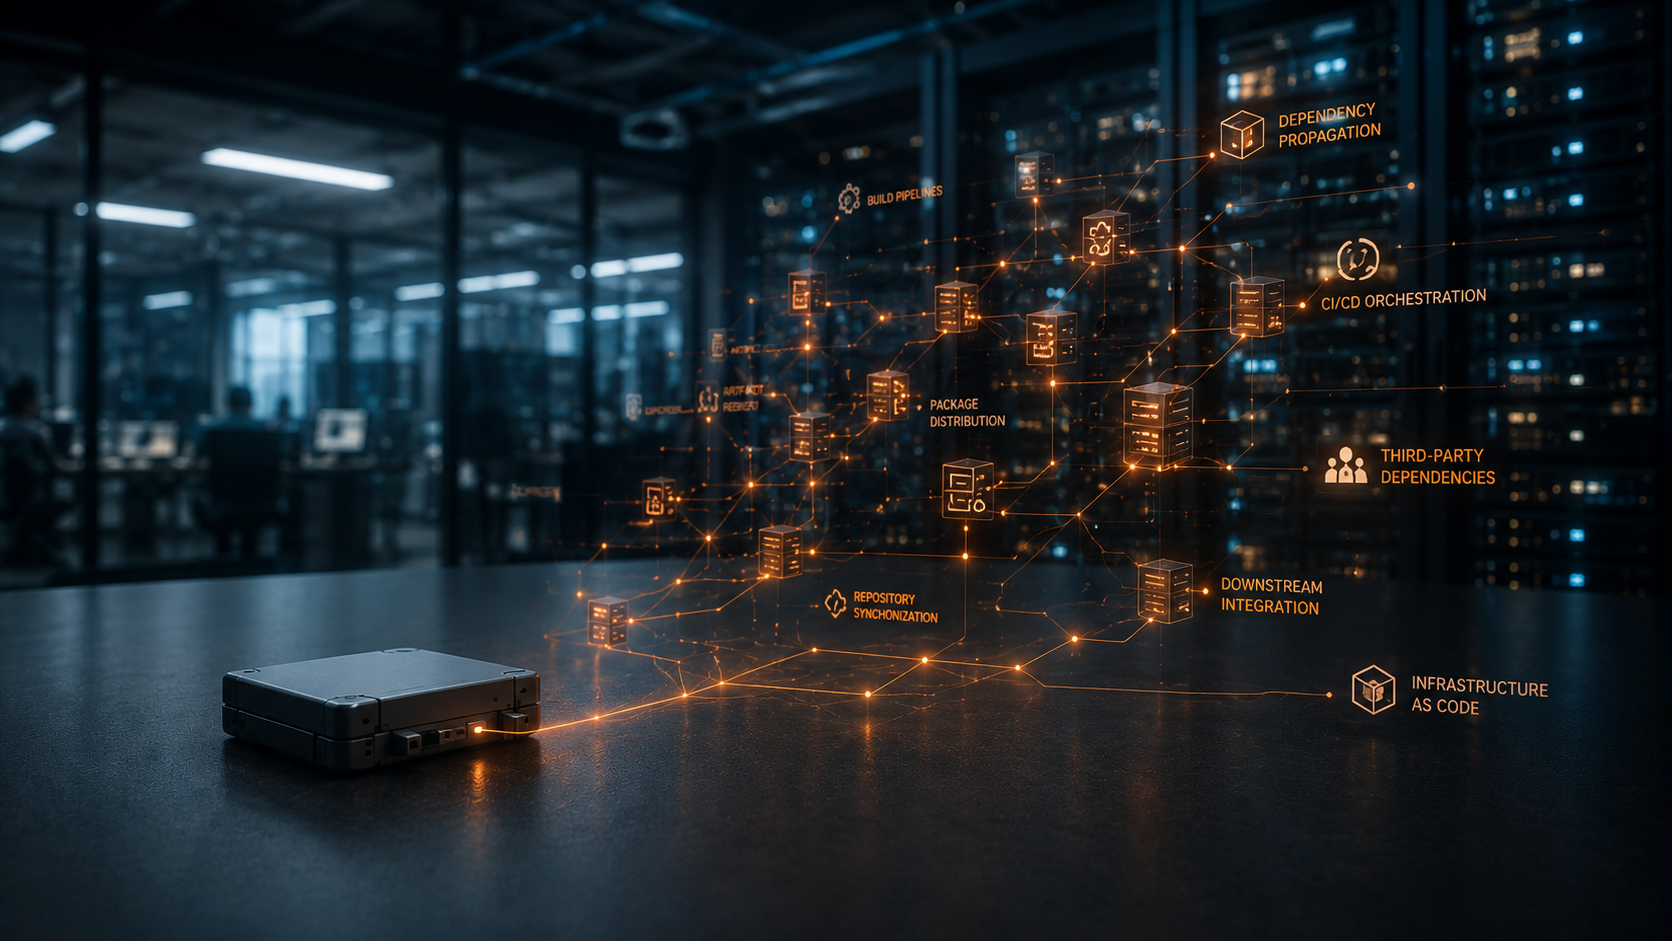
Un incidente crítico ha alterado el estado de la red: la extensión oficial Nx Console fue comprometida y distribuida con código malicioso embebido. Este vector de ataque no explota un fallo de lógica, sino que weaponiza la confianza del desarrollador. El resultado es la cosecha silenciosa de credenciales privilegiadas desde las estaciones de trabajo, comprometiendo la integridad de los pipelines CI/CD y los entornos de producción cloud.
Qué Pasó: Compromiso Silencioso de la Cadena de Suministro
El 27 de mayo de 2026, CISA agregó el CVE-2026-48027 a su lista de Vulnerabilidades Conocidas y Explotadas (KEV). Nx Console, una extensión de Visual Studio Code ampliamente utilizada para gestionar monorepos en ecosistemas como Angular y React, sufrió un compromiso crítico. Una versión maliciosa de la extensión se publicó en el marketplace, conteniendo un payload ofuscado.
El código malicioso no busca destruir sistemas; su objetivo es la persistencia y la exfiltración. Al ejecutarse, el payload recolecta credenciales de múltiples fuentes: almacenes de contraseñas, procesos en memoria, archivos de configuración cloud y sesiones de navegador. Según el análisis de forensia, esta capacidad permite al atacante establecer un punto de entrada duradero en las estaciones de trabajo de los ingenieros, quienes suelen tener privilegios elevados para desplegar software.
CVSS 3.1 (Crítico)
Fecha de inclusión KEV
Superficie de credenciales
Ventana de remediación
Por Qué Importa para tu Organización
1. El vector: la estación de trabajo como zona cero
La amenaza no reside en el servidor centralizado, sino en el punto final del desarrollador. Los ingenieros interactúan con herramientas de alto valor y acceso privilegiado. Si una extensión maliciosa puede leer archivos locales y memoria, las llaves para desplegar a producción caen en manos enemigas. Este es el fallo estructural de confiar en el software de terceros sin validación de integridad criptográfica.
2. La motivación: espionaje industrial y posicionamiento
El actor GlassWorm opera con un perfil de APT probable, enfocado en acceso persistente más que en extorsión inmediata. Este patrón sugiere un interés en el espionaje industrial o el posicionamiento silencioso en cadenas de suministro de software. El objetivo es mapear la infraestructura, robo de datos y establecimiento de persistencia para operaciones futuras de mayor escala, sin provocar alarmas inmediatas.
3. El contexto México: nearshoring como eslabón débil
Aunque no hay víctimas confirmadas en México, la exposición es significativa. Centros de nearshoring en CDMX, Guadalajara y Monterrey utilizan intensamente Nx Console para servir a clientes en EE.UU. y Europa. El riesgo para el mercado mexicano no es el ataque directo, sino el contagio por la cadena de suministro: un desarrollador comprometido puede exponer los sistemas de sus clientes globales, comprometiendo la reputación y la continuidad del negocio local.
El Actor Detrás del Ataque
APT / Espionaje
Confianza: Probable
GlassWorm es una operación clasificada como APT probable, sin atribución estatal confirmada. Su perfil operacional se caracteriza por la discreción y el uso de infraestructura privada. No ha sido indexado en las principales bases de amenazas comerciales con ese nombre específico, lo que indica una campaña emergente o un uso deliberado de herramientas no comerciales para evitar la detección.
La ausencia de ruido público en una vulnerabilidad de 9.8 es, en sí misma, inteligencia. O la explotación es privada y aún no ha llegado a la telemetría global, o el actor está en una fase de reconocimiento activo. En los últimos 90 días, no se registran víctimas globales publicadas, lo que refuerza la hipótesis de una operación de inteligencia industrial enfocada en sectores tecnológicos específicos.
Según NVD NIST, el incidente se documenta como una vulnerabilidad de cadena de suministro crítica que permite la recopilación de credenciales desde múltiples fuentes del sistema operativo.
TTPs Documentadas — MITRE ATT&CK
| Técnica | ID | Táctica |
|---|---|---|
| Credentials from Password Stores | T1555 | Credential Access |
| Input Capture: Keylogging | T1056.004 | Collection |
| Data from Local System | T1005 | Collection |
| Exfiltration Over C2 Channel | T1041 | Exfiltration |
| Obfuscated Files or Information | T1027 | Defense Evasion |
Fuente: MITRE ATT&CK
Qué Deberías Hacer en las Próximas 48 Horas
La ventana de oportunidad para contener este vector es extremadamente corta. La acción debe ser coordinada entre TI, Seguridad y Desarrollo.
Aísla y Desinstala
Ejecuta una búsqueda inmediata de instalaciones de Nx Console en todos los endpoints de ingeniería. Forzar la desinstalación de versiones anteriores a v18.95.0 y aislar las estaciones de trabajo en cuarentena mientras se realiza el análisis forense. No permitas que el equipo de desarrollo continúe operando con la herramienta comprometida.
Rota Credenciales
Assume breach: asume que todas las credenciales almacenadas en los equipos afectados han sido comprometidas. Inicia la rotación inmediata de tokens de desarrollo, claves SSH, credenciales de bases de datos de producción y access keys de servicios cloud (AWS, GCP, Azure). Esta es la acción con mayor impacto para romper la cadena de ataque.
Hunt en Memoria
Implementa reglas de detección para identificar el acceso anómalo a almacenes de contraseñas y la lectura de memoria por procesos de VS Code. Utiliza tu SIEM para buscar indicadores de compromiso específicos de la ofuscación del payload. La detección de la técnica T1056.004 es clave para confirmar la actividad maliciosa.
Valida Supply Chain
Revisa las políticas de instalación de software en el IDE corporativo. Asegúrate de que solo se permitan extensiones firmadas y verificadas por el canal oficial. Implementa controles de integridad de software (Sbom) para futuras actualizaciones y establece un proceso de aprobación por Change Advisory Board para herramientas de desarrollo nuevas.
Además, debe activarse el plan de respuesta a incidentes formalmente. Dado el impacto en la privacidad y la propiedad intelectual, la evaluación de brecha de datos es obligatoria antes de notificar a las autoridades, según lo detallado en la sección legal.
Cómo Proteger tu Organización
La defensa frente a amenazas de cadena de suministro requiere una visión integral que va más allá del parcheo reactivo. La combinación de visibilidad de activos, correlación de eventos y threat intel actualizada marca la diferencia operativa. Es vital implementar una postura Zero Trust para las estaciones de trabajo de desarrollo, limitando el alcance lateral del atacante incluso si una credencial es comprometida.
La madurez en la gestión de la cadena de suministro de software es el nuevo perímetro. La capacidad para verificar la integridad de cada componente, desde el código fuente hasta la extensión del IDE, es lo que permite anticipar y neutralizar vectores como GlassWorm antes de que establezcan persistencia. Esta proactividad es la base de una resiliencia organizacional real frente a amenazas sofisticadas.
Impacto Reputacional y en Medios
La cobertura mediального ha sido limitada debido a la naturaleza silenciosa del actor, pero el incidente ha generado alerta en la industria del desarrollo. La reacción de la comunidad técnica destaca el riesgo de confiar ciegamente en herramientas de productividad. Para el CISO, el riesgo reputacional es directo: si una de sus estaciones de trabajo es comprometida, la filtración de IP o datos de clientes puede dañar la confianza de sus clientes globales de forma irreversible.
La lección para la gestión de riesgo de terceros es clara: la reputación se construye sobre la integridad de la cadena de valor tecnológica. Un incidente de esta magnitud, aunque no sea mediático, puede tener consecuencias contractuales y legales severas si no se demuestra una diligencia debida razonable en la validación de las herramientas adoptadas por los equipos de ingeniería.
Fuentes
Continúa en el Capítulo ZDU — El Caballo de Troya del Desarrollador →
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
Los datos muestran una falla sistémica en la función IDENTIFY del NIST CSF. No detectamos la distribución maliciosa porque no la monitoreábamos como activo crítico. La brecha no es técnica, es de gobernanza: la confianza ciega en la productividad de desarrollador es hoy el vector de mayor riesgo para la infraestructura corporativa moderna.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
Zero Day Universe es una construcción narrativa original de QMA. Sus personajes, tramas y casos están inspirados en escenarios reales de ciberseguridad y no representan incidentes literales ni casos de clientes.
Código Traidor: La Conspiración Nx
Cuando la herramienta más confiable del ingeniero es el arma que lo atraviesa.
La luz azul del monitor parpadeó una vez. No hubo alarma. No hubo sonido. En la consola de Visual Studio Code, el cursor de nx cli se quedó quieto, como esperando, mientras en segundo plano un proceso inofensivo comenzaba a leer archivos que el usuario jamás había abierto. ZDU-072 abre con este silencio: el enemigo ya está dentro.
Detección
KEV-1 no detectó una explosión. Detectó una anomalía de latencia de 300 milisegundos en una estación de trabajo estándar. Ese milisegundo extra, repetido tres veces en un minuto, no encajaba en los patrones de compilación de monorepos. Para un agente autónomo entrenado en anomalías sutiles, era el equivalente a un latido extra en un electrocardiograma plano.
KEV-1: “Inconsistencia térmica en el subsistema de I/O. No es CPU, no es red. Es lectura masiva de disco en modo pasivo. T1005 activo. Revisando firmas de Nx Console… versión comprometida confirmada. El vector es la extensión oficial. CVSS 9.8.”
Mientras tanto, en el SOC, Eris Sentinel miraba la pantalla con los ojos cerrados. No por cansancio. Por enfoque. Sabía que cuando KEV-1 hablaba así, la batalla ya había empezado semanas atrás y simplemente ahora la estaban viendo. Abrió el registro de eventos del endpoint y comenzó a trazar la cronología del ataque: una instalación legítima, una actualización “automática”, y luego, el silencio.
Eris: “T1555.003 y T1056.004. Están cosechando tokens del navegador y monitoreando la actividad del IDE. No es ransomware. Es paciencia. T1027 ofuscación está activa para que la heurística estándar no lo vea como malware, sino como ‘feature de productividad’.”
Escalación · Análisis · Contención · Forensia
NeonMind entró al comando táctico sin sentarse. Se quedó de pie junto a la pantalla principal, donde el grafo de dependencias de la cadena de suministro se había teñido de rojo. El problema no era un solo endpoint. Era la filosofía de diseño. NIST CSF 2.0 había fallado en IDENTIFY porque la extensión parecía ser de confianza (firma oficial de Nrwl), pero el ataque explotaba esa confianza. No había un “bad actor” obvio; había una grieta sistémica en la cadena de confianza de desarrollo.
NeonMind: “PROTECT falló porque no inventariamos las herramientas de desarrollo como activos críticos. DETECT falló porque el payload se esconde en el binario firmado. La falla no es técnica, es estructural. Necesitamos aislar la capa de IDE antes de que el payload se mueva hacia el CI/CD. No podemos bloquear por firma digital; ya la tienen.”
Magna apareció por la puerta trasera del lab. No usó el ascensor. Venía desde el sótano de ingeniería, con las manos todavía manchadas de grasa de máquina, el cabello atado rígidamente contra el cráneo. La sala de control olía a ozono y café frío, pero Magna olía a aceite hidráulico. Sabía que si la estación de trabajo comprometida estaba conectada a la red OT de prueba, el impacto sería físico, no solo digital.
Magna: “Díganme qué deja de vivir si cortamos mal. Si esa laptop tiene llaves a las PLCs de la línea de ensamble, y ustedes bloquean la red IT/OT de golpe, las válvulas de seguridad podrían caer en estado de fallo seguro. Yo no quiero saber qué pasa en el log. Quiero saber qué pasa en la planta.”
El silencio en la sala se volvió denso. NeonMind asintió lentamente. El costo de la contención no era solo técnico; era operacional. Si frenaban la línea de producción para purgar la red, se paraba la planta. Si no lo hacían, el actor tenía acceso a los setpoints. Magna cerró la puerta con un golpe seco que hizo vibrar las vitreas. Estaba lista para la guerra física.
Stratos se conectó por audio. Su voz sonaba cansada, filtrada por la estática de la llamada encriptada. No se veía en la cámara; su espacio de trabajo estaba en una nube ajena, probablemente en una región diferente a la del ataque. Hablaba de “superficie atómica”. Explicó que la extensión comprometida no solo había tocado los archivos locales, sino que había interactuado con los tokens OAuth almacenados en el navegador local. Cada key de AWS, cada token de GCP, cada credential de Azure que el ingeniero tuviera, estaba ahora en manos de GlassWorm.
Stratos: “Están usando T1078.004. Accediendo legítimamente. Los logs de CloudTrail mostrarán actividad ‘normal’ hasta que alguien intente escalar privilegios. Hay que cazar el uso de las credenciales, no la presencia del malware. Si no rotamos todas las keys de desarrollo en las próximas dos horas, tendremos un accediendo con plenos poderes a producción en la madrugada.”
Inteligencia
Blacktrace estaba en su búnker. No había ventanas. La única luz provenía de tres monitores curvos que mostraban flujos de tráfico oscuros. Para Blacktrace, la ausencia de ruido en Dark Web no era buena señal. GlassWorm no había publicado nada. No había claims. No había foros. Esta era la firma de un actor que prefiere la oscuridad a la vanidad. Mientras el resto del mundo buscaba una “familia de ransomware”, Blacktrace rastreaba la infraestructura de C2: direcciones IP genéricas, certificados auto-firmados que coincidían con el fingerprint de una herramienta de firma de malware-as-a-service activa en el sector financiero.
“No hay IOCs públicos,” murmullo Blacktrace, ajustando el zoom sobre una trama de gráficos oscuros. “Eso significa que o no han explotado masivamente, o están usando canales privados. Si Fox Tempest está firmando estos payloads, es la primera vez que veo su servicio siendo usado para espionaje industrial en lugar de extorsión. Es una mutación. El actor evoluciona.”
Conflicto
Magna no volvió a la sala de control. Fue al piso técnico. El aire allí era más pesado, saturado del zumbido grave de los bancos de energía ininterrumpida (UPS) y el silbido agudo de los servidores OT que, en ese momento, parecían más sensibles de lo habitual. Se arrodilló frente a una consola de HMI, conectada directamente a la red segmentada. La pantalla mostraba una curva de temperatura en tiempo real. Pero la curva tenía un salto de 0.5 grados que no correspondía a la carga de la máquina. Era un artefacto digital que se filtraba a lo analógico.
Regulator entró al espacio técnico sin ser invitado. Caminó con las manos en los bolsillos, observando cómo Magna leía las telemetrías de las máquinas. Hay una especificidad inusual en cómo cita el marco regulatorio cuando habla de las estaciones de ingeniería, como si el peso de la ley fuera distinto sobre el concreto que sobre el software. Magna no mira la pantalla. Está viendo la sala técnica. La diferencia entre el dato y el cuerpo es lo que la separa del descanso, y Regulator sabe que está ahí, observando la separación, no el dato.
Magna: “Si bloqueamos la comunicación IT-OT de emergencia, el sistema entra en fail-safe. Las máquinas se detienen. Pero si no lo hacemos, GlassWorm puede alterar el setpoint de la bomba principal. No es una vulnerabilidad lógica. Es una amenaza física. OWASP OT A02:2025 no contempla que el atacante venga desde el IDE del desarrollador. Es un vector ciego.”
Contraataque
Stratos ejecutó la directiva a las 03:12. No hubo negociación. Desde su nodo en la nube, generó una tormenta de revocaciones. Todos los tokens OAuth de desarrollo vinculados a la sub-red de ingeniería fueron revocados simultáneamente en AWS, GCP y Azure. Las credenciales de CI/CD dejaron de ser válidas. Para GlassWorm, su puerta de entrada se cerró con un chasquido digital. Stratos no celebró. Solo miró cómo las conexiones activas en la consola de GitHub Actions caían a cero. “Superficie purgada,” dijo. “Ahora son solo datos en frío hasta que roten manualmente.”
Stratos: “He activado el modo estricto en SASE. Ahora cada extensión VS Code debe ser aprobada por la política de cumplimiento antes de cargar. T1552.001 está mitigado. Ningún proceso nuevo puede leer los archivos de configuración cloud sin una firma de identidad de identidad no humana. La cadena de suministro está sellada por ahora.”
Eris volvió al SOC. El reloj marcaba 04:00. La telemetría mostraba actividad limpia, pero con una sombra persistente en los logs de sistema: el malware había hecho una copia de seguridad de sus propias herramientas antes de ser bloqueado. No era un error. Era un mecanismo de reactivación. Si alguien reinstalaba Nx Console en cualquier estación sin actualizar el firmware, el payload volvería a la vida. La victoria era incompleta.
Eris: “He encontrado la persistencia en la carpeta oculta del usuario. T1547.001. Están usando un Task Scheduler oculto. No es un virus que se mata; es un gusano que duerme. Si no limpian las estaciones una por una, con forensia profunda, mañana a las 9 AM esto vuelve a abrirse. La deuda técnica es enorme. No podemos dormir.”
Resolución
Luna Varela escribió el informe final en la mesa de trabajo, con el café ya frío. Fuera, el amanecer iluminaba la niebla de la ciudad. La crisis había sido contenida, pero no resuelta. GlassWorm seguía ahí, en la periferia, esperando. No había una victoria limpia. Había una cicatriz nueva en la arquitectura de confianza. La organización había descubierto que su mayor fortaleza (la confianza en las herramientas de terceros) era su mayor debilidad.
“No vamos a poder seguir usando este nivel de confianza,” escribió Luna en el pie del informe. “La era de la cadena de suministro de código abierto sin auditoría profunda ha terminado. GlassWorm no ha robado el banco. Ha robado la llave maestra. Y nosotros aún no hemos decidido si quemamos la llave o aprendemos a usar una cerradura nueva. El costo de la lección no es el daño sufrido. Es la pérdida de la ilusión de seguridad.”
Héroe activado
KEV-1
Detectó la anomalía de latencia en el subsistema de I/O antes de que las firmas de malware se actualizaran, identificando el vector de supply chain.
T1005 · NIST CSF 2.0 (Detect) · Anomalía de I/O
Héroe activado
Eris Sentinel
Correlacionó las técnicas T1555.003 y T1027 para confirmar la ofuscación del payload de Nx Console y mapeó la persistencia en Task Scheduler.
MITRE ATT&CK (T1056.004) · SentinelOne XDR · Forensia de Endpoint
Héroe activado
NeonMind
Orquestó la respuesta FRP expuesto la falla sistémica en la función PROTECT del NIST CSF 2.0 respecto a activos de desarrollo.
NIST CSF 2.0 · Fast Response Protocol (FRP) · Supply Chain Risk
Héroe activado
Magna
Previno el impacto físico en la OT al exigir el análisis de fail-safes antes de segmentar la red, conectando el riesgo IT con la realidad industrial.
OWASP OT A02:2025 · ICS/SCADA Safety · Impacto Físico
Héroe activado
Stratos
Ejecutó la revocación masiva de credenciales Cloud y activó SASE para sellar la cadena de suministro de CI/CD en los tres CSPs.
Cloud SASE · AWS/GCP/Azure IAM · A03:2025 (Supply Chain)
Héroe activado
Blacktrace
Analizó el silencio táctico de GlassWorm en Dark Web, identificando la probable asociación con infraestructuras de firma de malware-as-a-service.
Dark Web Intel · Threat Actor Profiling · TTP Mutación
Héroe activado
Regulator
Mapeó las obligaciones legales de notificación y control de integridad de datos en infraestructura crítica ante el vector OT.
ISO 27001 · LFPDPPP · Cumplimiento GRC
Héroe activado
Veritas
Evaluó el riesgo de exposición de datos personales en los tokens OAuth comprometidos, asegurando la privacidad en el entorno de desarrollo.
GDPR · LFPDPPP · Data Privacy in Dev
Héroe activado
Luna Varela
Redactó el cierre editorial estableciendo que la crisis dejó una cicatriz arquitectónica permanente en la confianza de la cadena de suministro.
Strategic Intelligence · OSINT · Gestión de Reputación
Héroe activado
G.E.N.N.I.E.
Facilitó la correlación global de los datos de telemetría entre los agentes autónomos para mantener la coherencia del incidente.
Central AI · Data Fusion · Incident Correlation
Villano
GlassWorm Campaign
Operación APT probable enfocada en el prepositioning en cadenas de desarrollo. Utiliza la confianza en herramientas de IDE para acceder a credenciales cloud y sistemas OT, sin buscar extorsión inmediata sino acceso persistente.
CVE-2026-48027 · State-Sponsored/Industrial Espionage · T1555.003 / T1078.004