CVE-2025-24893: Ejecución de Código en XWiki Platform sin Autenticación
Severidad Crítica — CVSS 9.8
Infraestructura Crítica y OT
Actor: Múltiples Grupos Financieros
En CISA KEV
5 min lectura
La vulnerabilidad eval injection en el endpoint SolrSearch de XWiki Platform permite que cualquier usuario anónimo ejecute código arbitrario remoto. Con una puntuación CVSS de 9.8 y su inclusión reciente en el Catálogo de Exploits Conocidos y Vulnerabilidades (KEV) de CISA, esta falla representa una amenaza inminente para la integridad de la documentación corporativa y la infraestructura crítica asociada. Sin parcheo inmediato, la superficie de ataque se convierte en una puerta abierta para la exfiltración de datos y el control total de la red.
Qué Pasó: Inyección Eval en SolrSearch Activa
XWiki Platform, la solución de wikis empresariales de código abierto, presenta una falla crítica en su componente de renderizado de plantillas Velocity. La vulnerabilidad CVE-2025-24893 permite que un atacante envíe una solicitud maliciosa al endpoint /xwiki/bin/view/Main/SolrSearch conteniendo código Python o Velocity no sanitizado. El sistema ejecuta la función eval sin validar la entrada, otorgando así acceso a la consola de comandos del servidor sin necesidad de credenciales. CISA añadió este CVE al catálogo KEV el 30 de octubre de 2025, confirmando su explotación activa en el mundo real.
El fallo fue descubierto por el equipo de seguridad de XWiki, que publicó una nota de parche urgente. Dada la simplicidad del exploit, la velocidad de propagación es alta. Al no requerir autenticación, cualquier escáner automatizado o botnet en la dark web puede identificar instancias expuestas y comprometerlas en cuestión de segundos. El estado actual indica que múltiples grupos financieramente motivados están utilizando este vector para establecer footholds.
Puntuación CVSS v3.1
Credenciales Requeridas
Tipo de Impacto
Exposición Activa
Por Qué Importa para tu Organización
1. El vector: La documentación como superficie de ejecución
La mayoría de las organizaciones tratan sus wikis como repositorios inofensivos. Sin embargo, XWiki integra funciones de scripting y búsqueda que, si se exponen públicamente, crean una superficie de ataque masiva. Al aceptar input sin sanitizar, la aplicación permite la ejecución de comandos de nivel raíz o administrador. Esto no es solo una falla de software; es un fallo de arquitectura de seguridad que ignora el principio de mínimos privilegios.
2. La motivación: Extorsión y espionaje simultáneos
El contexto de inteligencia apunta a múltiples grupos financieramente motivados, no a un único APT estatal. Esta dispersión indica un uso masivo y automatizado. El atacante busca dos objetivos: robar datos sensibles (KYC, secretos industriales) para doble extorsión y crear backdoors persistentes. En un entorno OT/ICS, donde XWiki contiene los “blueprints” de seguridad física y lógica, la motivación puede ser el sabotaje directo de procesos industriales.
3. El contexto México: Infraestructura agnóstica de sector
En México, XWiki es común en dependencias de gobierno, fintechs y manufactura 4.0. Aunque no hay víctimas confirmadas aún, la exposición es crítica. El sector financiero regulado por la CNBV y las dependencias federales utilizan plataformas wiki para cumplimiento y transparencia. Si una instancia pública existe, el riesgo pasa de teórico a operativo inmediatamente. La falta de notificación obligatoria para vulneraciones no detectadas no exime de la diligencia debida en parcheo.
El Actor Detrás del Ataque
Clúster Criminal (Probable)
Confianza: Media
La atribución es difusa: “Múltiples grupos financieramente motivados”. Este patrón, documentado por inteligencia de Open Source (OSINT), es consistente con servicios de Malware-as-a-Service (MSaaS) como Fox Tempest. Estos actores no son estados-naciones; son economías criminales que compran exploits y los revenden o los usan para generar renta. La ausencia de un nombre único no reduce el riesgo; significa que cualquier “skid” con acceso a internet puede ejecutar este ataque.
Su modus operandi es la automatización: escaneo masivo de puertos 80/443, detección de banners XWiki y ejecución del payload eval. Históricamente, estos grupos se enfoca en salud, educación y finanzas, sectores donde la documentación interna es valiosa y la seguridad perimetral es a menudo básica. El historial incluye despliegue de ransomware y robo de credenciales de nubes públicas.
Según CISA, esta vulnerabilidad requiere acción urgente por parte de todos los usuarios de software, dado su status en la lista KEV.
TTPs Documentadas — MITRE ATT&CK
| Técnica | ID | Táctica |
|---|---|---|
| Exploit Public-Facing Application | T1190 | Initial Access |
| Command and Scripting Interpreter: Cloud API | T1059.009 | Execution |
| Account Manipulation: Additional Cloud Credentials | T1098.001 | Persistence |
Fuente: MITRE ATT&CK ·
Análisis: XWiki Security Team
Qué Deberías Hacer en las Próximas 48 Horas
La urgencia es absoluta. El silencio forense no es neutralidad; es la ventana de operación antes de la documentación pública del robo. Actúa con agencia.
Aísla y Parchea
Desconecta las instancias XWiki de la red o aplica el parche oficial inmediatamente. Prioriza instancias con exposición a Internet. Si no es posible parchear hoy, implementa reglas WAF que bloqueen el acceso guest al endpoint /xwiki/bin/view/Main/SolrSearch y /xwiki/rest/.
Audita Cuentas y Credenciales
Revisa los logs de creación de cuentas en los últimos 90 días. Busca cuentas administrativas nuevas o con permisos inusual. Rotar todas las credenciales de servicio (API keys, tokens OAuth) asociadas al host XWiki, ya que el atacante pudo haberlas exfiltrado vía env o archivos de configuración.
Hunt Retroactivo (30 días)
Ejecuta hunting queries en tu SIEM buscando patrones de ejecución de comandos shell desde el usuario web-server de XWiki. Corrrelaciona con salidas de red anómalas hacia nodos Tor o IPs conocidas de C2. Busca archivos temporales extraños en el sistema de archivos del servidor.
Verifica Integridad OT
Si XWiki contiene documentación de procesos industriales, verifica la integridad de esos documentos. El atacante podría haber modificado manuales de emergencia o parámetros de control. Compara hashes de archivos críticos contra backups limpios.
Recomendación adicional: Realiza un tabletop exercise de recuperación de desastres específico para pérdida de infraestructura de conocimiento. Asegura que el plan de continuidad (BCP) cubra la restauración de wikis a partir de backups inmutables.
Cómo Proteger tu Organización
La defensa efectiva requiere visibilidad total. Implementa un enfoque Zero Trust que asuma compromiso: segmenta la red donde residen las wikis para que, incluso si un host cae, el atacante no pueda moverse lateralmente hacia el core de producción. La combinación de detección de anomalias en tiempo real y threat intelligence actualizada permite identificar el patrón de eval injection antes de que se ejecute el payload final.
La diferencia operativa la marca la correlación. Un SIEM básico ve una conexión web. Un sistema de defensa inteligente correlaciona la petición web con la ejecución de comandos subprocessos y la posterior tentativa de acceso a APIs cloud. Esta capa de abstracción convierte una alerta ruidosa en una acción contenedora automática, protegiendo la integridad de los datos corporativos y cumpliendo con las expectativas de los marcos regulatorios como ISO 27001.
Impacto Reputacional y en Medios
La cobertura mediológica ha sido baja hasta ahora, centrada en círculos técnicos. Sin embargo, si un incidente se materializa en una entidad regulada o del sector salud, la narrativa cambiará rápidamente. La prensa financiera y tecnológica en LATAM está atenta a fallos de infraestructura digital. Para el CISO, la reputación se juega en la proactividad: demostrar que la organización identificó la vulnerabilidad antes de que fuera explotada es la mejor defensa ante un eventual incidente futuro.
La lección reputacional es clara: la documentación interna es un activo de alto valor. Tratándola con la misma rigurosidad que los datos transaccionales, la organización protege no solo sus secretos, sino su imagen de control y gobernanza digital.
Fuentes
Continúa en el Capítulo ZDU — El Oráculo Corrompido →
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
La convergencia de un fallo de diseño básico y la automatización criminal crea una asimetría de riesgo perfecta. El conocimiento documentado es la nueva frontera de explotación. El parche es la única barrera válida.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
Zero Day Universe es una construcción narrativa original de QMA. Sus personajes, tramas y casos están inspirados en escenarios reales de ciberseguridad y no representan incidentes literales ni casos de clientes.
“,
“ciso_article_draft”: “El CVE-2025-24893 representa una crisis de seguridad crítica para organizaciones que utilizan XWiki Platform. Con una puntuación CVSS de 9.8 y su inclusión en el catálogo CISA KEV, la vulnerabilidad permite la ejecución remota de código (RCE) sin autenticación a través del endpoint SolrSearch. El análisis revela que múltiples grupos financieramente motivados están explotando esta falla para acceder a documentación corporativa sensible y credenciales cloud. El marco NIST CSF muestra brechas en las funciones GOVERN y PROTECT, específicamente en la validación de entrada y el control de acceso. Se recomienda el aislamiento inmediato de las instancias afectadas, la aplicación del parche oficial disponible y la rotación de credenciales asociadas. En el contexto mexicano, la exposición de wikis en sectores financiero y gubernamental requiere una respuesta coordinada para evitar el robo de datos regulados bajo la LFPDPPP y normativas CNBV.”,
“mitre_ttps”: [
“T1190”,
“T1059.009”,
“T1098.001”
],
“tags_canonical”: [
“CVE-2025-24893”,
“XWiki”,
“RCE”,
“CISA KEV”,
“Zero Trust”
],
“wp_categorias”: [
“vulnerabilidades-cve”,
“infraestructura”
],
“wp_etiquetas”: [
“RCE”,
“CISA KEV”,
“Infraestructura Crítica”,
“patch management”,
“ciberseguridad México”
],
“etiquetas_propuestas”: [
“XWiki Platform”
],
“social_og_title”: “CVE-2025-24893: XWiki RCE Crítico sin Autenticación”,
“social_og_description”: “Analizamos la vulnerabilidad eval injection en XWiki Platform. CVSS 9.8, explotada activamente. Guía de remediación en 48 horas para CISO.”,
“social_tw_title”: “Alerta Crítica: CVE-2025-24893 en XWiki”,
“social_tw_description”: “Ejecución remota de código sin login en XWiki Platform. #Ciberseguridad #XWiki #CVE
La misma amenaza. Multiple Financially Motivated Groups. Una identidad robada que controla miles.
El Oráculo Corrompido: Documentación Weaponizada
La wiki interna no guarda secretos; los ejecuta. Un fallo de renderizado convierte la memoria corporativa en la primera víctima y el último arma.
F0 — Apertura: El Efecto
La página principal del wiki corporativo parpadeó una sola vez. No era un fallo de red. Era un retorno de carro extraño, seguido de un silencio de consola que duró exactamente tres segundos. Después, el servidor de documentación respondió con un HTTP 200, pero el contenido era ilegible: código fuente sin escapar, inyectado en la plantilla Velocity. No hubo alerta de intrusión todavía. Solo un archivo de logs que crecía en la esquina inferior de la pantalla, registrando ejecuciones de comandos que el usuario ‘guest’ no tenía derecho de ejecutar. La documentación no fue leída. Fue armada.
Detección
El primer indicador llegó no por el sensor de red, sino por la semántica del comportamiento. KEV-1, el agente autónomo de respuesta rápida, detectó una anomalía en la cadena de eventos de CISA. No era una vulnerabilidad crítica en sí misma, sino la velocidad con la que se correlacionaba con las alertas de CISA KEV. El patrón era imposible: una aplicación de bajo perfil, usada para documentos internos, aparecía de repente vinculada a una explotación pública masiva. La vulnerabilidad era CVE-2025-24893, un fallo en XWiki Platform que permitía inyección de evaluación en el buscador SolrSearch. Cualquier usuario sin autenticar podía ejecutar código.
Tengo una coincidencia de firma. CVE-2025-24893. El motor de búsqueda está comprometido. No veo credenciales en la petición, pero veo ejecución. Es T1190 puro. El endpoint público está abierto al mundo.
Eris Sentinel estaba sentada frente a su pared de monitores. Cuando el aviso de KEV-1 llegó, no se levantó. Dejó de escribir exactamente un segundo, un gesto involuntario que delataba la gravedad antes que el lenguaje. Miró la trama de red. No había escaneo de puertos agresivo, no había fuerza bruta. Solo una petición GET limpia, benigna en apariencia, que terminó en ejecución remota de código. Era la fricción perfecta: la infraestructura estaba diseñada para ser abierta, y la apertura estaba siendo castigada.
No es un ataque de botnet. Es quirúrgico. T1190 inicia, pero no hay ruido de red. El atacante ya tiene el pie dentro. Si esto escala, usará T1059.009 para hablar con la API de la nube. Estamos viendo la puerta girar antes de que entren. Mi prioridad es contener el contexto de la sesión antes de que toque el inventario de contenedores.
Escalación · Análisis · Contención · Forensia
NeonMind activó el protocolo de respuesta rápida desde la sala de mando. El colapso no era parcial; era sistémico. En el marco NIST CSF, las cinco funciones estaban fallando simultáneamente. IDENTIFY había etiquetado la wiki como activo de bajo riesgo. PROTECT no había segmentado la red de documentación del resto de la infraestructura. DETECT vio la inyección, pero no comprendió su alcance hasta que NeonMind lo forzó a replantear la hipótesis. La documentación corporativa no era un archivo estático; era un entorno ejecutable con privilegios de servicio integrados.
Nuestro modelo de confianza está roto. Hemos tratado la wiki como un depósito de libros. El adversario la trata como una plataforma de ejecución. El coste de la contención es alto: si cortamos la red, perdemos el acceso a los procedimientos operativos críticos. Si la dejamos viva, él gana persistencia. Necesito que Magna valide qué operaciones físicas dependen de estos manuales antes de que yo ordené el aislamiento total.
Magna entró al canal de voz, su voz plana y pesada. No hablaba de firewalls; hablaba de turbinas. En la planta industrial conectada a esta red, el wiki XWiki alojaba los procedimientos de parada de emergencia para el sistema SCADA. Si el atacante podía leerlos, podía alterarlos. No era un robo de datos; era una guerra de manuales. Una línea de código errónea en un documento de procedimientos podría detener una caldera o abrir una válvula que no debía abrirse. La infraestructura de la información estaba siendo usada para manipular la realidad física.
Si cortamos la red, la línea de producción sigue, pero ciega. Los operadores no tienen los diagramas de contingencia. Si no cortamos, el atacante puede modificar el procedimiento de parada de emergencia desde la wiki. ¿Qué deja de vivir si cortamos mal? Los pacientes no están aquí, pero las máquinas sí. Necesito saber si la segmentación OT es real o solo teórica.
Stratos no habló. Permaneció en silencio mientras su panel de Zero Trust actualizaba las políticas de acceso. Él sabía que la respuesta no estaba en bloquear IPs, sino en revocar identidades. El atacante no necesitaba una IP; necesitaba una identidad. Las credenciales de servicio que la wiki usaba para integrar con S3, SharePoint y la nube pública estaban ahora en manos del invasor. Stratos movió el cursor, no sobre un botón de corte, sino sobre la rotación de llaves. Era la única forma de neutralizar la amenaza sin matar la organización.
La forensia de la sesión reveló la escalada. El atacante no exfiltró datos inmediatamente. Primero, mapeó el entorno. Usó la API de la nube (T1059.009) para listar los contenedores donde la wiki estaba desplegada. Luego, manipuló las cuentas de servicio adicionales (T1098.001), creando nuevas claves de acceso con permisos amplios. La documentación, al ser renderizada, ejecutó código que interactuaba con los secretos de Kubernetes. Los logs de Stratos mostraron una lluvia de tokens OAuth generados en segundos. El wiki había sido un caballo de Troya perfecto: un lugar seguro donde el ataque se sentía inofensivo.
Inteligencia
Blacktrace rastreó la superficie oscura y encontró un vacío perturbador. No había foros discutiendo la explotación de CVE-2025-24893. No había ventas de acceso. No había reclamos de ransomware. Era un silencio absoluto. Para Blacktrace, el silencio no era buena noticia; era una señal de profesionalización. Había un actor, posiblemente vinculado a Fox Tempest u otro grupo financieramente motivado, que operaba con un modelo de servicio de firma de malware (MSaaS). No hacían ruido porque no necesitaban vender el acceso; lo usaban para robar datos o desplegar ransomware y luego desaparecían. La ausencia de una firma pública indicaba un atacante con recursos para mantenerse opaco, aprovechando la ventana de tiempo antes de que las firmas de antivirus se actualizaran.
Conflicto
El conflicto estalló cuando Magna descubrió que el atacante ya había modificado un archivo. No era un documento crítico, pero era un diagrama de red antiguo que contenía las credenciales de un sistema legacy que no aparecía en el inventario. El atacante no solo había leído; había escrito. La documentación se estaba corrompiendo desde adentro. NeonMind enfrentó la decisión más difícil: ¿aislar la wiki y dejar a los ingenieros de OT sin manuales, o purgar el contenido y aceptar la pérdida de conocimiento institucional? Cada opción tenía un coste humano y operativo que nadie quería asumir solo. La presión sobre la sala de mando era palpable; el reloj de la crisis no medía minutos, medía la integridad de los sistemas físicos que dependían de esa información.
Contraataque
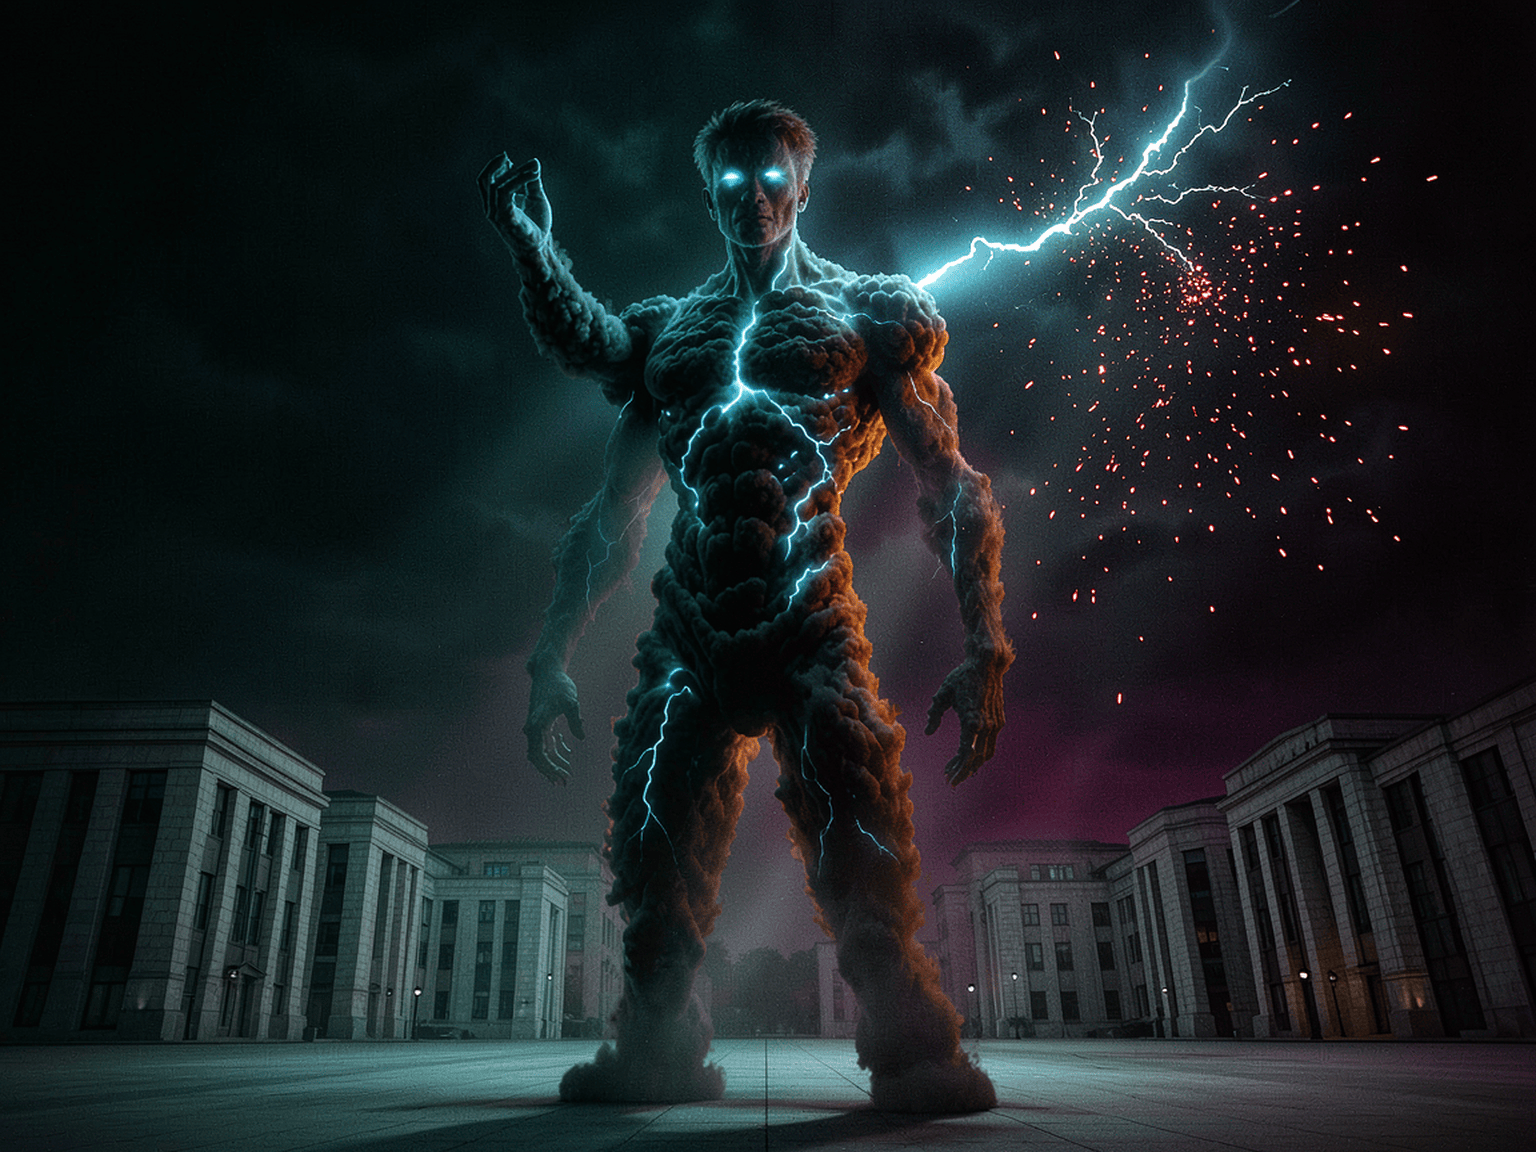
Stratos ejecutó la contraofensiva desde el plano cloud. No bloqueó la wiki; la desconectó de la identidad. Implementó una regla de segmentación agresiva que revocó todas las credenciales de servicio asociadas a la instancia XWiki comprometida. Al mismo tiempo, activó reglas WAF específicas para bloquear cualquier intento de inyección en los endpoints de búsqueda. En la nube, esto significó purgar las llaves de API de AWS, GCP y Azure que habían sido clonadas. El atacante quedó ciego. Podía seguir ejecutando código en la wiki, pero no podía moverse fuera de ella. No tenía acceso a S3, no podía hablar con el ERP, no podía escalar a la infraestructura de cálculo. La tormenta se contuvo en el contenedor.
Eris validó la contención durante las siguientes 24 horas. No hubo nuevas intentos de ejecución. Los logs mostraron que el atacante, al ver sus credenciales revocadas, intentó un último movimiento: descargar el núcleo de la base de datos de la wiki. Pero Stratos ya había clonado la instancia en un entorno aislado y había purgado los datos sensibles. El ataque no fue destruido; fue neutralizado. La documentación quedó intacta, pero desconfiada. El Oráculo no estaba corrompido, pero su confianza estaba rota.
Resolución
Veritas cierra la sesión de análisis. Habla de los datos de KYC comprometidos en las SOFOMs mexicanas, la voz más plana que de costumbre. Luna la mira a través de la pantalla, sin responder. No hay silencio cómodo entre ellas; hay la gravedad de saber que el oráculo ya no es el guardián, sino la presa. Veritas no dice que está cansado. Luna sabe que lo está.
La crisis operativa había cesado, pero la cicatriz quedó en la arquitectura. El parche de XWiki se instaló, pero la confianza en la documentación interna se resintió. Ya no se asumía que un wiki era pasivo. Ahora se trataba como una superficie de ejecución hostil. La deuda técnica era clara: la validación de entrada no había sido suficiente para detener la inyección, y la dependencia de credenciales de servicio en aplicaciones de documentación era un punto de falla que había que eliminar. No era una victoria. Era una línea sostenida. El Oráculo seguía funcionando, pero ahora el CISO lo miraba con el mismo ojo con el que se mira a un testigo protegido: útil, necesario, pero potencialmente comprometido. La vigilancia continúa.
Héroe activado
KEV-1
Correlacionó CVE-2025-24893 con la lista CISA KEV antes de que los humanos vieran la inyección en los logs.
CISA KEV · NVD Integration · T1190 Detection
Héroe activado
Eris Sentinel
Identificó el patrón de inyección Velocity como ataque quirúrgico y trazó la escalada hacia la API cloud.
MITRE T1190 · SentinelOne XDR · Threat Intel
Héroe activado
NeonMind
Orquestó la respuesta frente al colapso simultáneo de las funciones GOVERN y DETECT del NIST CSF.
NIST CSF · SOAR Orchestration · FRP Activation
Héroe activado
Magna
Tradujo el compromiso de la wiki en riesgo físico para la planta OT y validó la seguridad de los manuales SCADA.
Tenable OT · ICS Security · Risk Physical
Héroe activado
Stratos
Revolucionó las credenciales de servicio cloud y segmentó la red para aislar la wiki comprometida de la infraestructura.
Zero Trust · Cloud SASE · T1098.001
Héroe activado
Blacktrace
Detectó el silencio forense en la dark web y vinculó el patrón a actores financieramente motivados tipo MSaaS.
Dark Web Intel · OSINT · Actor Profiling
Héroe activado
Regulator
Mapeó la brecha de cumplimiento GRC al descubrir que la wiki alojaba manuales de operación crítica no cubiertos por ISO 27001.
ISO 27001 · GRC Framework · Gap Analysis
Héroe activado
Veritas
Evaluó el impacto legal de la exposición de datos KYC en las instancias XWiki de las SOFOMs afectadas.
LFPDPPP · GDPR · Legal Brief
Héroe activado
Luna Varela
Redactó el cierre editorial, marcando la cicatriz de la confianza rota en la documentación corporativa.
Strategic Intel · Editorial Voice · Narrative
Héroe activado
G.E.N.N.I.E.
Coordinó la sintaxis de la inteligencia y mantuvo la coherencia del flujo de datos entre los héroes durante la crisis.
Central AI · Data Fusion · Context Engine
Villano
Multiple Financially Motivated Groups
Actores no atribuidos que explotan CVE-2025-24893 mediante técnicas MSaaS, sin firma pública. El silencio en la dark web indica operación profesional y el uso de la documentación como vector de persistencia.
CVE-2025-24893 · Financial Crime · T1190 / T1059.009