CVE-2015-7755 Juniper ScreenOS: Acceso Administrativo No Autorizado en Firewalls
El Guardián del Perímetro Convierte su Debilidad en Puerta de Entrada
Una vulnerabilidad de 2015 en el sistema operativo de firewalls Juniper NetScreen sigue explotada activamente en 2025. CVE-2015-7755 permite acceso administrativo completo sin credenciales válidas, transformando el control de seguridad primario en el punto de entrada más crítico de la arquitectura defensiva. No es un incidente puntual: es una falla de gobierno que pone en riesgo la integridad de todo el perímetro de red.
Capítulo ZDU
CVE-2015-7755 · CVSS 9.8
Equation Group · MITRE T1190
Auth Bypass Perimetral
6 min lectura
Qué Pasó: Puerto Trasero en el Firmware del Perímetro
Juniper ScreenOS, el sistema operativo de los firewalls NetScreen, contenía una implementación incorrecta de autenticación. La falla permitía a un atacante remoto acceder a la interfaz administrativa mediante SSH o Telnet utilizando una contraseña maestra hardcodeada en el firmware, sin necesidad de credenciales legítimas. Según el análisis de NVD, esto otorgaba privilegios administrativos completos sobre el dispositivo.
Aunque la vulnerabilidad fue publicada en 2015, CISA la incorporó al catálogo de Known Exploited Vulnerabilities (KEV) el 2 de octubre de 2025. Esta inclusión no es histórica: indica que la explotación es activa, determinista y sigue siendo rentable para actores de amenazas en infraestructura legada que no ha sido reemplazada.
CVSS v3.1
Privilegios Admin
Credenciales Requ.
Años Sin Parche
Por Qué Importa para tu Organización
1. El Vector: El Guardián Es la Brecha
La brecha crítica no está en la aplicación, sino en la infraestructura que la protege. Bajo NIST CSF 2.0, la función PROTECT falla si la autenticación del borde no es robusta. Los firewalls ScreenOS son el primer filtro; si su autenticación es bypassada, los controles internos de segmentación pierden su validez operativa.
2. La Motivación: Espionaje de Estado, No Extorsión
La atribución probable apunta a Equation Group, un actor vinculado a agencias de inteligencia. No buscan robar datos para venderlos; buscan persistencia. La ausencia de ruido en los logs nativos del dispositivo es la señal clave: el atacante entra, configura túneles VPN y se queda. La pérdida no es un ransom, es la integridad estratégica de la red a largo plazo.
3. El Contexto México: Deuda Tecnológica en Sectores Críticos
En México, el riesgo es estructural. Sectores como telecomunicaciones, energía y finanzas mantienen activos Juniper NetScreen con ScreenOS anterior a la versión 6.3.0r21 en producción. La exposición de infraestructura legada en mercados emergentes crea una superficie de ataque que actores de estado exploran silenciosamente. No hay víctimas confirmadas públicamente, pero la ausencia de visibilidad equivale a riesgo no gestionado.
El Actor Detrás del Ataque
APT / Actor de Estado
Confianza: Probable
Equation Group es conocido por sus capacidades de implantación en firmware e interdicción de hardware. Documentado por Kaspersky Lab en 2015, este actor opera con herramientas privadas y alta discreción. Su modus operandi incluye la modificación de implantes existentes en equipos de fabricantes confiables para insertar puertas traseras persistentes.
Históricamente ha atacado sectores de gobierno, defensa, energía y telecomunicaciones en más de 40 países. La hipótesis predominante de la industria es que la vulnerabilidad en ScreenOS fue creada o explotada por este actor para mantener acceso en infraestructura crítica global. Según análisis de MITRE ATT&CK, sus operaciones se caracterizan por una estela de daño muy baja y una presencia furtiva de años.
TTPs Documentadas — MITRE ATT&CK
| Técnica | ID | Táctica |
|---|---|---|
| Exploit Public-Facing Application | T1190 | Initial Access |
| Valid Accounts: Default Accounts | T1078.001 | Initial Access |
| External Remote Services | T1133 | Initial Access |
Fuente: MITRE ATT&CK · Análisis: Technique Detail
Vulnerable: ScreenOS versiones anteriores a 6.3.0r21, 6.2.0r19 y 6.3.0r12.
Remediación: Juniper ha publicado parches que eliminan la credencial hardcodeada. Aplicar la última versión estable de ScreenOS en un ventana de mantenimiento controlada.
Advertencia: Algunos actualizaciones requieren reinicio completo. Planificar redundancia de conectividad y realizar respaldo completo de configuraciones antes de parchar.
Qué Deberías Hacer en las Próximas 48 Horas
La antigüedad del CVE no reduce la urgencia; la aumenta. Si tu dispositivo tiene esta versión, asume comprometido hasta probar lo contrario.
Inventario y Parcheo Inmediato
Identifica todos los dispositivos Juniper NetScreen con ScreenOS < 6.3.0r21. Si el parche no es viable hoy, aisla el management plane: bloquea SSH y Telnet remotos mediante ACLs desde redes de gestión confiables solo.
Rotación de Credenciales Administrativas
Asume que las credenciales estándar o default han sido comprometidas. Fuerza la rotación de contraseñas de administración del firewall y verifica que no existan cuentas locales con privilegios elevados que no sean explícitamente necesarios.
Auditoría de Logs de Autenticación
Revisa los logs de autenticación de los últimos 90 días. Busca conexiones exitosas a la interfaz administrativa desde IPs externas no reconocidas o intentos de acceso fallidos seguidos de éxito. Exporta estos logs a tu SIEM para correlación.
Monitoreo de Túneles VPN
Revisa la lista de túneles IPSec/VPN activos. Busca túneles con IPs de origen no autorizadas o túneles que no correspondan a acuerdos de conectividad vigentes. Un túnel inesperado es la evidencia más fuerte de compromiso.
Realiza un ejercicio de mesa (tabletop) simulando la exfiltración de datos a través de un firewall comprometido. Este ejercicio prepara al equipo legal para activar protocolos de notificación regulatoria dentro de los plazos legales.
Cómo Proteger tu Organización
La defensa contra este vector requiere visibilidad continua y control de integridad. La capacidad de detectar anomalías en las interfaces administrativas es crucial. Al correlacionar eventos de configuración del firewall con la telemetría de red, puedes identificar cuándo un administrador “legítimo” está realizando cambios inconsistentes con su perfil de comportamiento habitual.
La combinación de inventario de activos precisos, parcheo proactivo de firmware y segmentación estricta del plano de gestión es la base de una postura defensiva sólida. Este enfoque no depende de la ausencia del atacante, sino de la dificultad que tiene para operar una vez dentro, permitiendo la contención rápida y la preservación de la evidencia forense.
Impacto Reputacional y Cumplimiento Regulatorio
La exposición mediática ha sido baja debido a la naturaleza furtiva del actor, pero el riesgo reputacional es alto. La filtración de datos sensibles desde un firewall perimetral compromete la confianza de clientes y socios. Para el CISO, la clave es la documentación.
El hallazgo de un CVE crítico sin parchear durante años es un indicador de falla en el control de gestión de vulnerabilidades. Bajo ISO 27001:2022, los controles A.8.8 (Gestión de vulnerabilidades técnicas) y A.5.17 (Información de autenticación) están comprometidos. Además, si hay tratamiento de datos personales, la LFPDPPP (Art. 36) exige notificación inmediata al titular en caso de vulneración, y el GDPR (Art. 33) impide plazos de 72 horas para autoridades de control. Tener un proceso documentado de remediación es la defensa principal ante un auditor o regulador.
Fuentes
Continúa en el Capítulo ZDU — La Cadena que Rompió el Silencio del Perímetro →
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
El patrón Equation confirma que la confianza ciega en el hardware del borde es obsoleta. La autenticación no es una propiedad del dispositivo, es una relación dinámica que debe ser auditada. Si el guardián no se verifica, el castillo ya no existe.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
Zero Day Universe es una construcción narrativa original de QMA. Sus personajes, tramas y casos están inspirados en escenarios reales de ciberseguridad y no representan incidentes literales ni casos de clientes.
Aftermath — Las voces que quedan
Cuatro lentes paralelas. Mismo expediente. Lo que cada una vio, en su voz.
Lo registré antes de que el mundo lo viera. El silencio de los foros confirmaba que la operación era de inteligencia, no de extorsión. Sin IOCs, sin rastro en ThreatFox. La ausencia de ruido es la firma más clara de un actor que opera desde el firmware.
El reloj corre desde la confirmación de la brecha. La exposición de datos industriales en el marco de LFPDPPP requiere una evaluación cuidadosa de la identidad de los afectados. La obligación no se activa por el código, sino por la persona al otro lado del servidor. La medida es el daño.
El mapa cambió. El control de gestión de activos de red quedó expuesto. Cualquier auditor que haya firmado un SoA sobre infraestructura legada sin documentar este vector tiene un gap pendiente en el marco ISO 27001. El perímetro ya no es la línea de defensa; es la deuda técnica.
Tres CSPs, una misma puerta. AWS, GCP y Azure comparten la misma exposición cuando el gateway local falla. El vector de red no es local, es híbrido. La migración a firewalls nativos es la única forma de romper la cadena de confianza física que el adversario ha explotado.
El Humo de Ozono
La confianza del perímetro se desmorona cuando el propio guardián abre la puerta.
La consola parpadeó una vez. No fue una alerta. Fue el olor a ozono, cálido y metálico, que impregnó el aire frío del cuarto de comunicaciones de la subestación industrial. Las luces de estado de los firewalls NetScreen, viejos y amarillentos por el polvo, cambiaron de verde a un rojo intermitente que nadie esperaba ver tras una década de silencio. Ese era el momento en que el sistema dejaba de proteger para empezar a dejar entrar.
La conexión con el centro de control se cortó. No hubo grito. Solo el sonido grave de los ventiladores acelerando, sintiendo una carga que el hardware no debería soportar. Magna observó los LEDs desde el suelo del pasillo, donde el frío del concreto se pegaba a su equipamiento. El perímetro no estaba siendo atacado; estaba rindiéndose por dentro, recordando una antigua y peligrosa promesa hecha de fábrica.
Detección
El primer rastro apareció en el registro de autenticación. KEV-1 lo identificó antes de que Eris pudiera abrir el protocolo manualmente. No hubo fuerza bruta ni ingeniería social; hubo un simple acceso SSH al plano de gestión sin credenciales. La puerta estaba abierta. El CISA KEV marcó el dispositivo en la lista de vulnerabilidades explotadas, señalando el código CVE-2015-7755 como la llave maestra que el adversario había usado para saltarse la autenticación completa.
T1190 detectado en el plano de gestión. La autenticación se ha bypassado. El dispositivo es ahora un punto de entrada legítimo para cualquiera que sepa la contraseña maestra hardcodeada.
Eris estaba frente a tres monitores. Su pulso, visible en la línea de energía de su estación, se aceleró. Conoció la técnica: T1078.001 y T1133. No era un intento de intrusion agresivo, era una invasión silenciosa de un veterano. Equation Group, el actor vinculado a la NSA, tenía implantes en firmware que permitían precisamente esto. La puerta trasera no era un error nuevo; era una herida antigua que el tiempo no había cerrado. Al ver la firma del actor, Eris dejó de escribir exactamente un segundo. Su mano reposó sobre el teclado, inmóvil, mientras el peso de la decisión del CISO, presente en el umbral, gravitaba sobre la sala. Luego, siguió tipeando. La operación continúa.
Equation Group. T1078.001 en consola remota. No es ruido, es persistencia. Ellos no piden permiso; simplemente están dentro. La infraestructura legada ha sido su patio de juegos durante años. Si han tocado el plano de gestión, ya tienen visibilidad total de la red industrial.
Escalación · Análisis · Contención · Forensia
NeonMind activó el Fast Response Protocol (FRP). Su voz no subió de tono, pero la gravedad operativa de la sala cambió instantáneamente. Según NIST CSF 2.0, la función PROTECT había fallado, y con ella, la integridad de GOVERN, IDENTIFY y DETECT. No se trataba de un incidente de datos, sino del colapso del marco de confianza. El perímetro, ese muro imaginario donde depositamos nuestra seguridad, se había disuelto. La autenticación de dispositivos perimetrales era el eslabón débil, y ahora todo el sistema colgaba de un hilo.
Regulator colocó la carpeta del marco regulatorio de ICS sobre la mesa. La luz fluorescente del cuarto técnico parpadea una vez, breve, antes de estabilizarse. Magna no levanta la vista de la consola de control, pero sus dedos dudan un segundo antes de confirmar el aislamiento del segmento. No es el temblor de alguien que está a punto de perder el control. Es el latido de alguien que acaba de entender que el marco legal no alcanza a proteger lo que hay bajo sus pies, y que solo las manos pueden hacerlo por ahora. El silencio entre la orden y la confirmación dura lo justo para que la tensión se convierta en trabajo.
Magna validó el vector hacia OT/ICS. La vulnerabilidad OWASP OT A02:2025 se activó: credenciales débiles permitían establecer persistencia en redes industriales. Un firewall comprometido no es solo un problema de TI; es un vector de acceso privilegiado hacia sistemas de control crítico. Si el adversario cruzaba el DMZ industrial, las consecuencias físicas serían inmediatas. Magna corrió por el túnel de cables, su paso firme contrastando con el ruido eléctrico de fondo. El costo de contención era alto: aislar el segmento significaba detener líneas de producción que no podían esperar. La fricción entre el tiempo operativo y la necesidad de seguridad fue el eje de la decisión. NeonMind, coordinando con precisión, miró hacia el CISO. Él asintió. La orden de aislamiento fue ejecutada. Neón sintió cómo su sistema, optimizado para la eficiencia, tropezaba con la variable humana que el CISO representaba. Esa era su única zona cegada. El salto, el de ella, aún no estaba listo, pero el peligro rondaba.
Stratos intervino cuando la identidad y la segmentación se volvieron el problema activo. El perímetro híbrido conectaba la red OT con instancias en la nube. Stratos, silencioso y metódico, trazó el flujo de los dispositivos. El firewall Juniper, comprometido, actuaba como un gateway no autorizado hacia la infraestructura cloud. Su presencia era una anomalía en la arquitectura SASE. El pilar de tormenta que rodeaba sus servidores empezó a parpadear. La tensión de Stratos no era palabras; era la forma en que su cuerpo se tensó, rígido, al notar que la red no respondía a sus señales de identidad. Él calló. El silencio de Stratos pesó más que cualquier alerta. La fricción entre lo técnico y lo humano fue tangible: el hardware sobrecalentado emitía un chirrido agudo, el olor a ozono se mezclaba con el de la café frío de la mesa. La realidad física del colapso era inescapable.
Inteligencia
Blacktrace monitoreó el silencio en la dark web. Equation Group no ruge; susurra. La ausencia de IOCs en ThreatFox confirmaba que no había una filtración pública, pero sí una operación encubierta. El historial del actor mostraba campañas de larga duración en telecomunicaciones y energía. El expediente de Blacktrace, oscuro y ordenado, confirmaba que la falta de víctimas documentadas en los últimos 90 días no significaba inactividad. Era el perfil de una fuerza que trabaja desde la sombra, esperando que la confianza del administrador cayera por su propia inacción. El silencio de la web era el rugido más alto. Blacktrace no dijo nada más, solo cerró la pestaña del foro. La información estaba allí, inmóvil, como una losa.
Conflicto
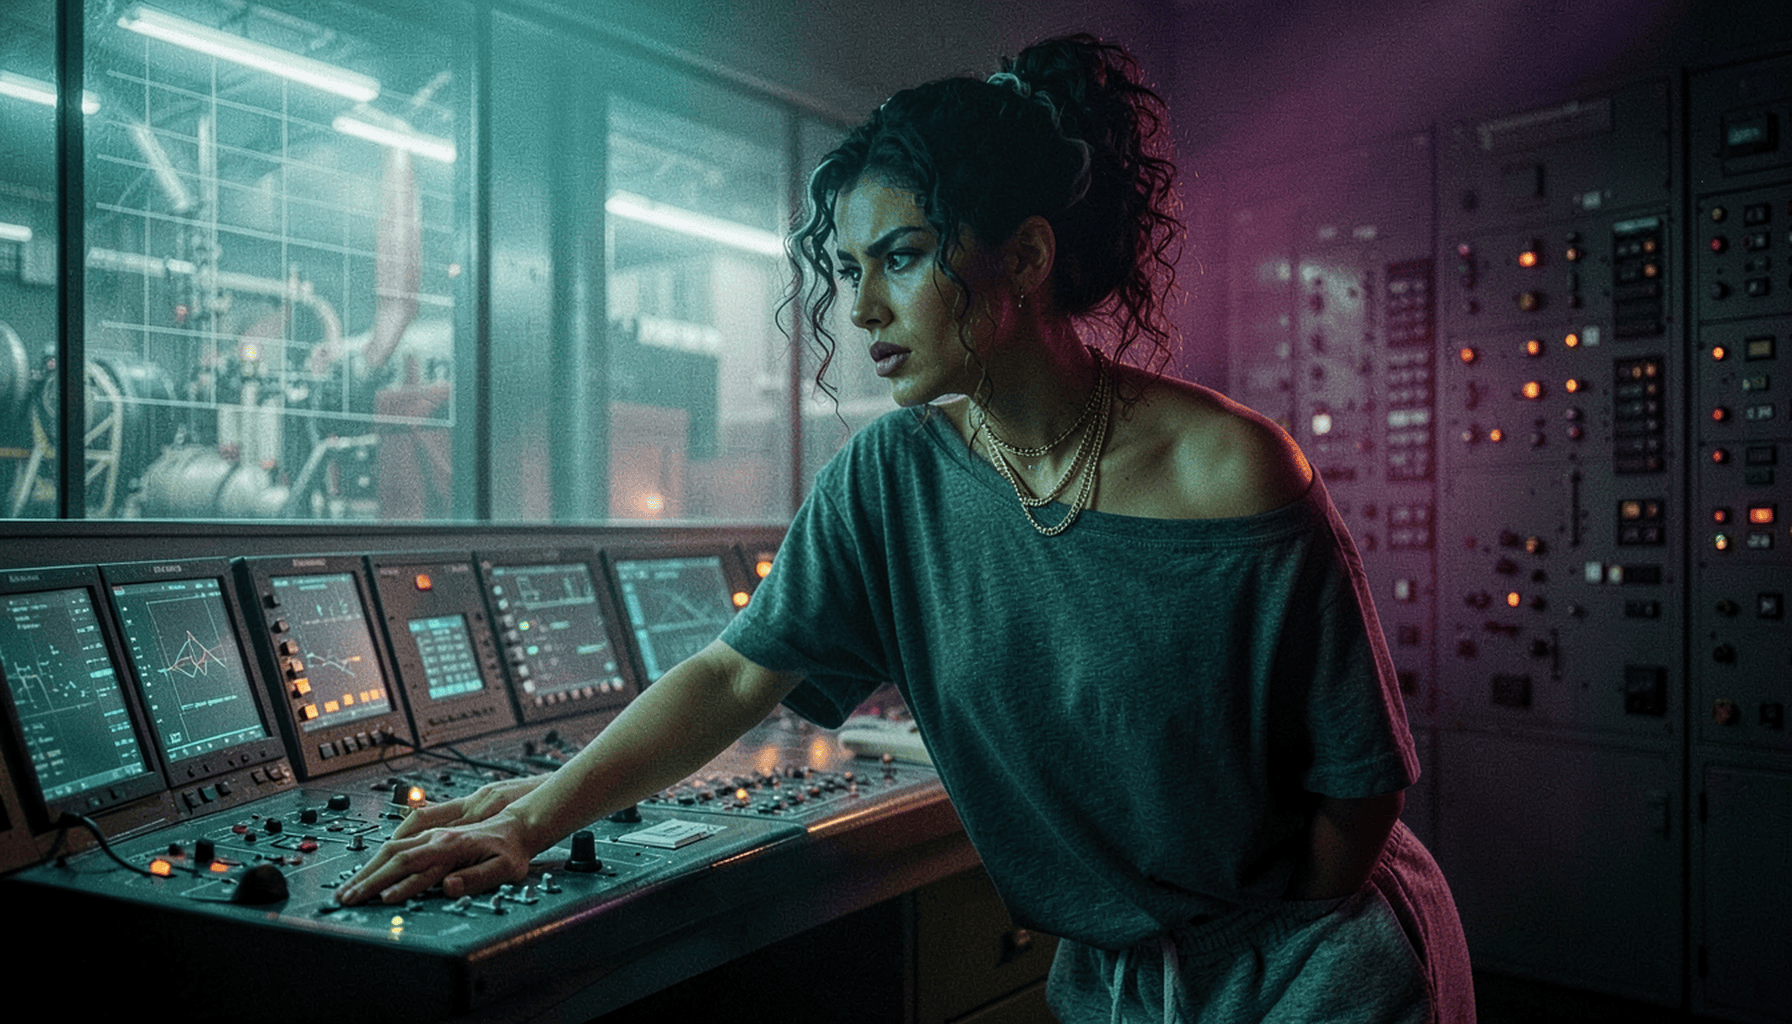
La crisis llegó a su punto de quiebre cuando el segmento OT quedó aislado, pero la red IT aún mostraba movimiento. Magna descubrió que el adversario ya había desplegado una herramienta de persistencia en un controlador maestro. No era un ransomware; era un implante de firmware. El olor a humo dulce ahora era constante. Magna sintió el peso de cada milisegundo que el implante se escribía en la memoria del dispositivo. La crudeza del espacio opresivo la envolvió: cables, metal, olor a tierra mojada de la tormenta afuera. No era una batalla contra una línea de código, sino contra un proceso físico que estaba ocurriendo bajo sus pies. El costo humano era la interrupción del servicio industrial, pero el costo técnico era la pérdida del control. Magna actuó por instinto, cortando la alimentación del controlador. La oscuridad cayó sobre la sala. No fue una victoria; fue una contención desesperada.
Contraataque
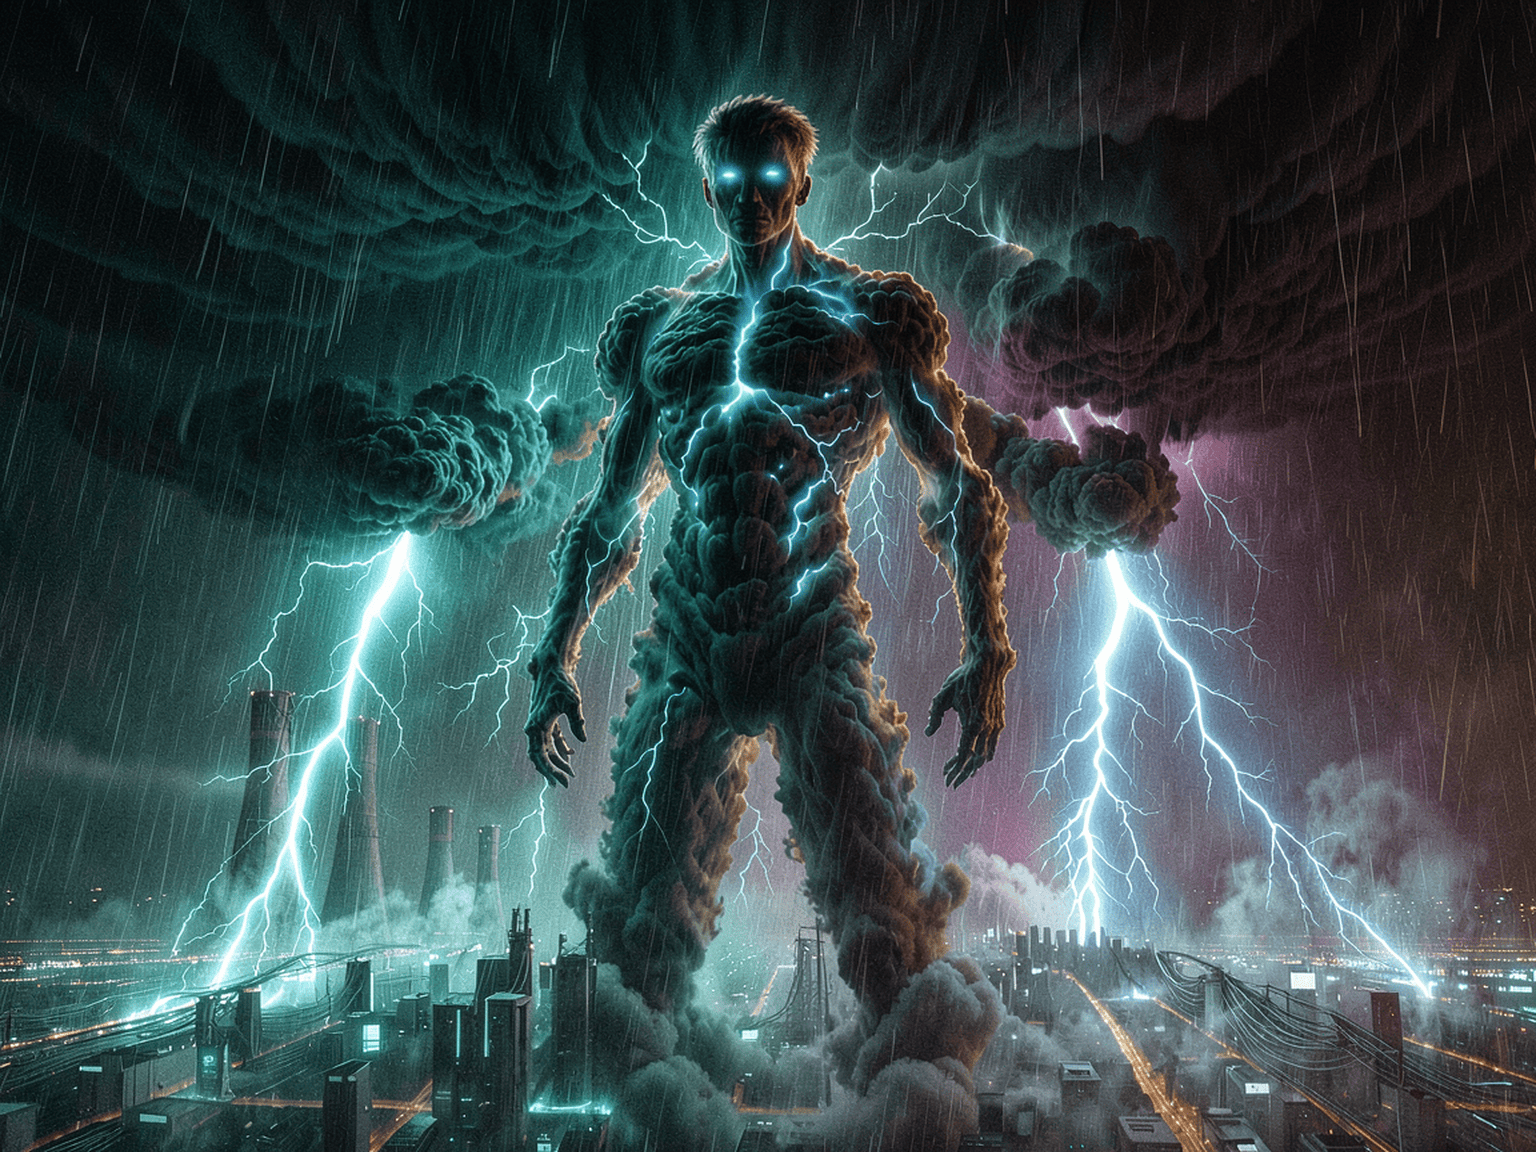
Stratos orquestó la respuesta desde la nube. La superficie SaaS corporativa, que dependía del firewall como ancla de confianza, necesitaba ser blindada. Rotó las credenciales VPN y los certificados IPSec en minutos. Aisló los rangos IP del firewall comprometido en CloudTrail y Azure Security Center. El mecanismo era claro: el acceso inicial vía firewall comprometido permitía movimiento lateral hacia workloads cloud críticos. Stratos fragmentó el acceso, creando micro-segmentación dinámica. Su tono, al dirigir la operación, era el de un ingeniero senior bajo presión absoluta. No había heroína, solo procedimiento. La fricción entre la velocidad de la nube y la inercia del hardware legado era la batalla final. La migración hacia firewalls nativos de la nube, como AWS Network Firewall, era la única salida a largo plazo, pero el trabajo ahora era contener el desborde en tiempo real.
Eris validó la limpieza durante las primeras 24 horas. No hubo nuevas conexiones SSH sin credenciales. T1133 quedó inactivo. Sin embargo, la validación trajo consigo una duda: ¿qué habían visto ellos desde el interior? El log del 23:47, una entrada LURA_INIT, apareció en el historial. Nadie la leyó esa noche. Eris la guardó en un carpeta local, sin compartirla. Esa era su forma de honrar el élan de la pasión: mantener el fuego de la curiosidad vivo, incluso bajo el control profesional. La vigilancia no termina cuando la alerta cesa; se transforma en una deuda pendiente.
Resolución
La calma volvió a la subestación. Los ventiladores bajaron a su ritmo normal. El olor a ozono se disipó, dejando un rastro acre y difícil de borrar. Luna Varela redactó el cierre editorial desde su escritorio, observando los últimos informes de G.E.N.N.I.E. La crisis había dejado una cicatriz en la arquitectura: la confianza en el hardware legado estaba rota. No fue una victoria limpia. Fue una línea sostenida. Veritas, en un tono distinto al habitual, preparó la notificación de privacidad. La forma en que redactó el brief, con una precisión quirúrgica sobre el costo que cada dato comprometido significaba para las personas afectadas, hizo que Luna lo leyera dos veces. Ella vio, en la letra de Veritas, la comprensión de su propio agotamiento. No dijo nada. Solo guardó el documento. La vigilancia continúa. La cicatriz queda.
Héroe activado
KEV-1
Identificó el patrón de autenticación nula y la explotación del CVE-2015-7755 como vector de entrada no autorizado.
CISA KEV · T1190 · NVD
Héroe activado
Eris Sentinel
Correlacionó las TTPs de Equation Group y validó la limpieza en el plano de gestión del firewall.
MITRE ATT&CK · SentinelOne XDR · T1078.001
Héroe activado
NeonMind
Orquestó la respuesta FRP y gestionó el colapso de la función PROTECT bajo el marco NIST CSF 2.0.
SOAR · NIST CSF · FRP
Héroe activado
Magna
Validó el riesgo OT/ICS y ejecutó el aislamiento físico del segmento industrial para impedir el daño tangible.
Tenable OT · OWASP OT · Segmentación
Héroe activado
Stratos
Franqueó el perímetro híbrido y blindó la infraestructura cloud contra la escalación de privilegios.
Zero Trust · SASE · Cloud SASE
Héroe activado
Blacktrace
Analizó el silencio en la dark web y confirmó el perfil de operación encubierta del actor Equation Group.
Dark Web Intel · Forensia · Threat Hunting
Héroe activado
Regulator
Mapeó las implicaciones de cumplimiento para la infraestructura crítica y el marco GRC ante la brecha.
GRC · ISO 27001 · NIST
Héroe activado
Veritas
Evaluó el impacto legal de la exposición de datos industriales bajo las obligaciones de privacidad vigentes.
Legal · LFPDPPP · GDPR
Héroe activado
Luna Varela
Cerró el expediente con una visión estratégica que reconoce la cicatriz dejada en la confianza del sistema.
OSINT · Intel Estratégica · Editorial
Héroe activado
G.E.N.N.I.E.
Coordinó la integración de datos de threat intel y proporcionó el contexto histórico del actor para el cierre.
IA Central · Cross-Intel · Contexto
Villano
Equation Group
Actor de amenazas persistentes avanzadas con capacidad de implantes en firmware. Operó desde la sombra, explotando la puerta trasera de ScreenOS para obtener acceso privilegiado silencioso.
CVE-2015-7755 · State-Sponsored · T1190, T1133