CVE-2025-9242 WatchGuard Firebox: Ejecución Remota Sin Autenticación
WatchGuard Firebox sufre una falla crítica que permite a atacantes ejecutar código sin credenciales. CISA confirma explotación activa en campo por APT28.
Qué Pasó: Falla Crítica en el Daemon IKE
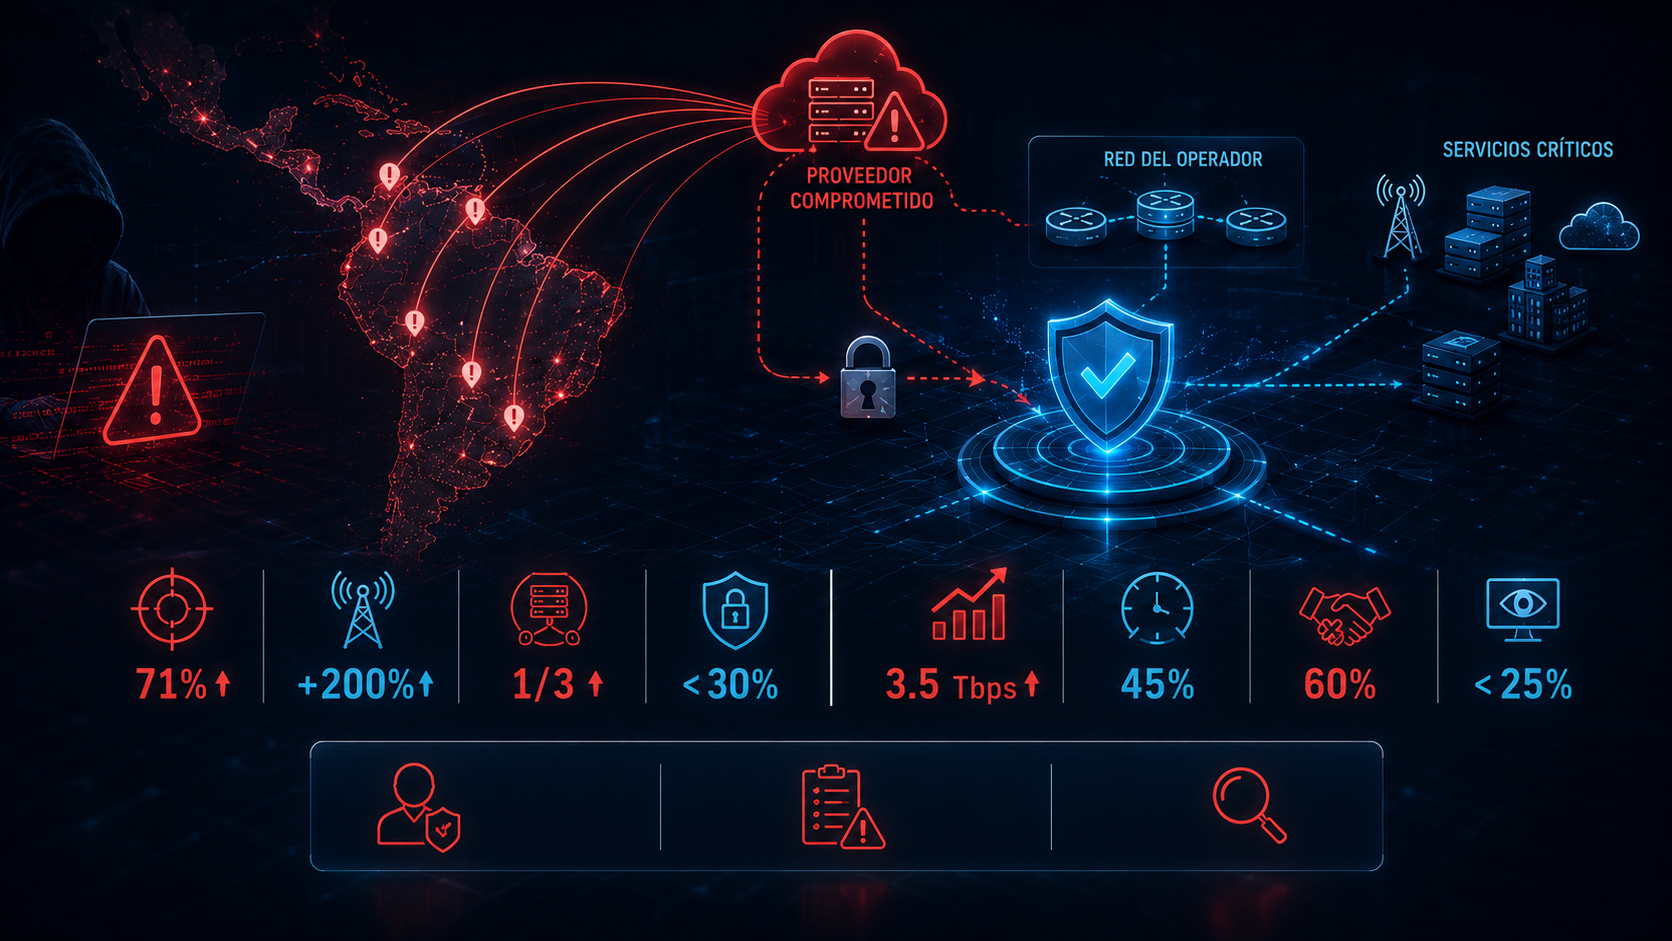
WatchGuard Firebox contiene una vulnerabilidad de escritura fuera de límites (out-of-bounds write) en el proceso iked. Este componente es responsable de las conexiones IKE/IPSec. Un atacante remoto sin autenticación puede enviar paquetes malformados que corrompen la memoria y permiten la ejecución de código arbitrario.
La vulnerabilidad fue incluida en el catálogo CISA KEV el 12 de noviembre de 2025, confirmando que ya está siendo explotada activamente en el mundo. No se ha reportado explotación pública de código, pero la presencia en KEV indica actividad real de actores estatales.
Por Qué Importa para tu Organización
1. El Vector: El Guardián se Convierte en la Puerta
El proceso iked opera con privilegios elevados para manejar túneles de seguridad. Al explotarlo, el atacante no entra “dentro” de la red; hereda la posición privilegiada del propio dispositivo de bordes. Esto anula la primera línea de defensa.
2. La Motivación: Espionaje Industrial y Acceso a OT
APT28 busca acceso persistente y silencioso. Una vez en el Firebox, el actor puede pivotar hacia PLCs, SCADA y sistemas de control industrial que se conectan vía VPN. Es una amenaza a la continuidad operativa, no un robo de datos.
3. El Contexto México: Manufactura y Fintech Híbridos
Las organizaciones mexicanas en sectores de manufactura del Bajío y fintech usan Firebox como gateway hacia Clouds AWS/Azure. La ausencia de parche en estas organizaciones expone sus operaciones críticas a la misma superficie de ataque que APT28 está explorando globalmente.
El Actor Detrás del Ataque
APT28, conocido también como Fancy Bear, es una unidad de inteligencia militar rusa (GRU) atribuida por Mandiant, CISA y CrowdStrike. Su modus operandi incluye la explotación de dispositivos de bordes de red para establecer accesos iniciales persistentes.
El grupo tiene un historial documentado de comprometer infraestructura crítica en Europa y América del Norte. La atribución a este CVE es probable basada en la técnica de explotación (T1190) y el perfil del objetivo. Operan con disciplina, priorizando la exfiltración silenciosa sobre el ruido de ransomware.
Según CISA, APT28 mantiene campañas activas contra proveedores de servicios cloud y hardware de red perimetral.
TTPs Documentadas — MITRE ATT&CK
| Técnica | ID | Táctica |
|---|---|---|
| Exploit Public-Facing Application | T1190 | Initial Access |
| PowerShell | T1059.001 | Execution |
| Create or Modify System Process | T1543.003 | Persistence |
Fuente: MITRE ATT&CK · Análisis: QMA ZDU-INTEL
Qué Deberías Hacer en las Próximas 48 Horas
La urgencia es máxima. CISA exige remediación inmediata para vulnerabilidades en KEV.
Inventar y Aislar
Identifica todos los Firebox con exposición a internet. Si no puedes parchear de inmediato, aísla el dispositivo o restringe el acceso a administración solo desde IPs internas de confianza.
Parchear con Ventana de 24h
Aplica el patch de WatchGuard en un máximo de 24 horas para dispositivos críticos. Coordina la ventana de reinicio con equipos de OT para no interrumpir procesos de control.
Cazar Tráfico Anómalo
Revisa logs de IKE buscando conexiones a IPs no autorizadas. Monitoriza procesos iked inusualmente activos o reinicios no programados del firmware.
Rotar Credenciales de Túnel
Supón comprometidos los certificados y pre-shared keys IKE/IPSec. Rotá-los preventivamente antes de completar el parcheado para evitar que el atacante mantenga túneles válidos.
Si detectas evidencia de acceso, activa tu Plan de Respuesta a Incidentes. La presencia en CISA KEV obliga a una notificación regulatoria bajo LFPDPPP si se confirman datos personales afectados.
Cómo Proteger tu Organización
La defensa requiere visibilidad profunda en el perímetro. Implementa una postura Zero Trust que no confíe implícitamente en el firewall para la segmentación. Utiliza detección de anomalías (UEBA) para identificar comportamiento inusual en procesos de red críticos como iked.
La combinación de una parrilla de parcheo automatizada para dispositivos de red, correlación de logs en un SIEM centralizado y análisis de threat intel continua marca la diferencia. La velocidad de detección debe superar la velocidad del atacante: si el firewall cae, la red interna debe poder detectar la pivoting lateral antes de que llegue a los activos críticos.
Impacto Reputacional y en Medios
La cobertura mediática ha sido discreta debido a la naturaleza “silenciosa” de APT28, pero los círculos técnicos han alertado sobre el riesgo para infraestructura crítica. La reputación de las marcas que fallen en parchear rápido a tiempo enfrentará un escrutinio regulatorio.
Para el CISO, la lección es clara: el vendor de seguridad no es un seguro de vida. Un fallo en el “guardián” es un incidente de gobernanza. La documentación de diligencia debida en el parcheo es tu principal defensa ante autoridades como la CNBV o la SAyGG.
Continúa en el Capítulo ZDU — La Muerte Silenciosa del Centinela →
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
La falla en iked es un recordatorio brutal: la confianza es una deuda técnica. APT28 explota la inercia de los administradores que asumen que “el firewall es el firewall”. La resiliencia exige tratar cada componente de bordes como hostil hasta que se demuestre lo contrario.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
Zero Day Universe es una construcción narrativa original de QMA. Sus personajes, tramas y casos están inspirados en escenarios reales de ciberseguridad y no representan incidentes literales ni casos de clientes.
Aftermath — Las voces que quedan
Tres lentes paralelas. Mismo expediente. Lo que cada una vio, en su voz.
Registré el silencio. Cero IOCs para CVE-2025-9242. Cero ventas en foros. El patrón apunta a APT28: herramientas privadas, sin ruido. El expediente del actor ya tenía este perfil: acceso silencioso, persistencia larga. La ausencia de malware en ThreatFox no es exoneración; es disciplina. El expediente está cerrado, pero la vigilancia continua.
La superficie es una. Tres CSPs — AWS, GCP, Azure — compartían la misma llave maestra: el proceso iked del Firebox. OWASP A07 y A10:2025 rompieron el diseño. Cuando el gateway cae, el perímetro lógico cae. Roté todos los tokens OAuth y certificados. La raíz de confianza está limpia, pero la arquitectura de diseño sigue siendo el punto débil.
La misma amenaza. APT28 (Fancy Bear). Una identidad robada que controla miles.
El Guardián Que Abrió Sus Propias Puertas
La brecha en WatchGuard Firebox no rompe el muro; conviértelo en la llave.
La pantalla del SOC parpadea. No es un fallo eléctrico; es una anomalía en el tráfico de gestión. Los logs de autenticación del perímetro muestran éxito, pero el patrón de conexiones laterales es incoherente con la topología física. El guardián que debería filtrar la basura externa está dejando pasar ruidos que huelen a código de ejecución remota.
Detección
KEV-1 activa su protocolo de correlación. No busca malware conocido, sino ausencia de control. El proceso iked en el Firebox responde a consultas IKEv2 sin validar la identidad del peer. En cuestión de segundos, una escritura fuera de límites corrompe el buffer en memoria. El agente autónomo marca el evento en CISA KEV: el vector ya está en el campo. No hay tiempo para verificación lenta.
«La puerta está abierta. No porque la cerradura falle, sino porque la cerradura es el atacante. El proceso iked expuesto ejecuta código sin autenticación. Mitigación: aislar. Inmediato.»
Eris Sentinel observa los flujos de red. T1190, Exploit Public-Facing Application. La firma es limpia: sin credenciales robadas, sin phishing. Solo una petición malformada al daemon IKE. Su pulso se acelera, pero sus manos permanecen estables sobre el teclado. No verbaliza su incomodidad; solo filtra el ruido del SIEM para exponer la cadena de ataque.
«T1059.001 después. PowerShell para moverse lateralmente. Y T1543.003 para persistir. No escalan privilegios; los heredan del guardián. El perímetro IT acaba de morir.»
Escalación · Análisis · Contención · Forensia
NeonMind ordena el FRP desde el comando táctico. La estructura NIST CSF falla en GOVERN: las políticas de parcheo no contemplaban ventanas cero día en dispositivos perimetrales. PROTECT colapsa porque el firewall es el vector. DETECT queda ciego: el proceso comprometido genera los logs. RESPOND llega tarde, pero llega. NeonMind no mira al CISO; su atención está en la topología. Sin embargo, cuando el CISO asiente para autorizar el corte, la coordinación de NeonMind se vuelve quirúrgica, calculada hasta el milisegundo para proteger la continuidad clínica.
Magna interviene con peso físico. «Si cortamos mal, ¿qué deja de vivir?» pregunta. El proceso iked gestiona los túneles a las plantas remotas, PLCs y SCADA. Un corte brusco apaga líneas de producción. OWASP OT A01:2025 materializa su peor escenario: acceso no autorizado a redes de control. La decisión no es binaria; es un gradiente de riesgo.»
Stratos valida la infraestructura. El Firebox es el puente lógico hacia AWS, GCP y Azure. IKEv2 cae, y el perímetro lógico se disuelve. Los túneles SD-WAN downstream heredan la contaminación. Stratos calla. Saben que la rotación de secretos es el único camino a salvo, pero el costo operativo es inmenso.
Inteligencia
Blacktrace analiza el silencio del dark web. Cero IOCs en ThreatFox para CVE-2025-9242. Cero muestras de malware indexadas. Es el silencio característico de un actor APT que usa herramientas privadas. La atribución probable apunta a APT28 (Fancy Bear). Su disciplina operativa prioriza el acceso silencioso sobre el impacto ruidoso. La ausencia de evidencia pública no indica ausencia de actividad; indica un jugador que opera a largo plazo, fuera de los mercados de ruión.
Conflicto
Magna lee la línea de CISA KEV. Su pulso sube un grado, pero la voz se mantiene plana al dictar los comandos de aislamiento. El CISO la mira por un segundo más de la cuenta antes de aprobar la cuarentena. Ella no lo ve. O finge no verlo. El aire en la sala se espesa, no por el fuego en el perímetro, sino por el peso de lo que ambos saben sobre la fragilidad de los sistemas que protegen. La contención OT es lenta, dolorosa, y humana.
Contraataque
Stratos ejecuta la directiva. Primero, inventario de exposición. Segundo, ACLs restrictivas en UDP 500/4500 solo para peers conocidos. Tercero, rotación masiva de credenciales. El Firebox era un vault involuntario de OAuth para SaaS. Al rotar las llaves, el atacante queda huérfano en el interior. Los CSPs afectados, AWS, GCP y Azure, se aíslan mutuamente.
Eris valida las 24 horas limpias. No hay nuevos flujos anómalos. T1190 queda sin combustible. La persistencia T1543.003 es eliminada al reiniciar los servicios con binarios verificados. El perímetro no está reconstruido; está improvisado, funcional, pero roto por dentro.
Resolución
Luna Varela escribe el cierre. No es una victoria. Es una cicatriz. El guardián volvió a cerrar las puertas, pero ahora sabe que una vez dentro, nadie puede salir sin dejar rastro. La deuda técnica es la ventana de exposición no documentada. El eco emocional es la duda de Magna sobre el costo humano de cada aislamiento. El CISO sigue en el limbo, observando. El sistema sobrevive, pero la confianza en el perímetro perimetral ya no es absoluta. Es condicional.