GEN-139 — Robo de US$6,300 MM en Binance: de la laptop DevOps a la persecución AML
Lo que pareció una falla de la mayor plataforma de criptomonedas del mundo resultó ser, según Binance, la laptop comprometida de un ingeniero de DevOps. Es el mismo guion que un CISO ya conoce de sus propios equipos de infraestructura, solo que escalado a unos 6,300 millones de dólares de activos.
Análisis: la superficie ataca el dispositivo, no el exchange
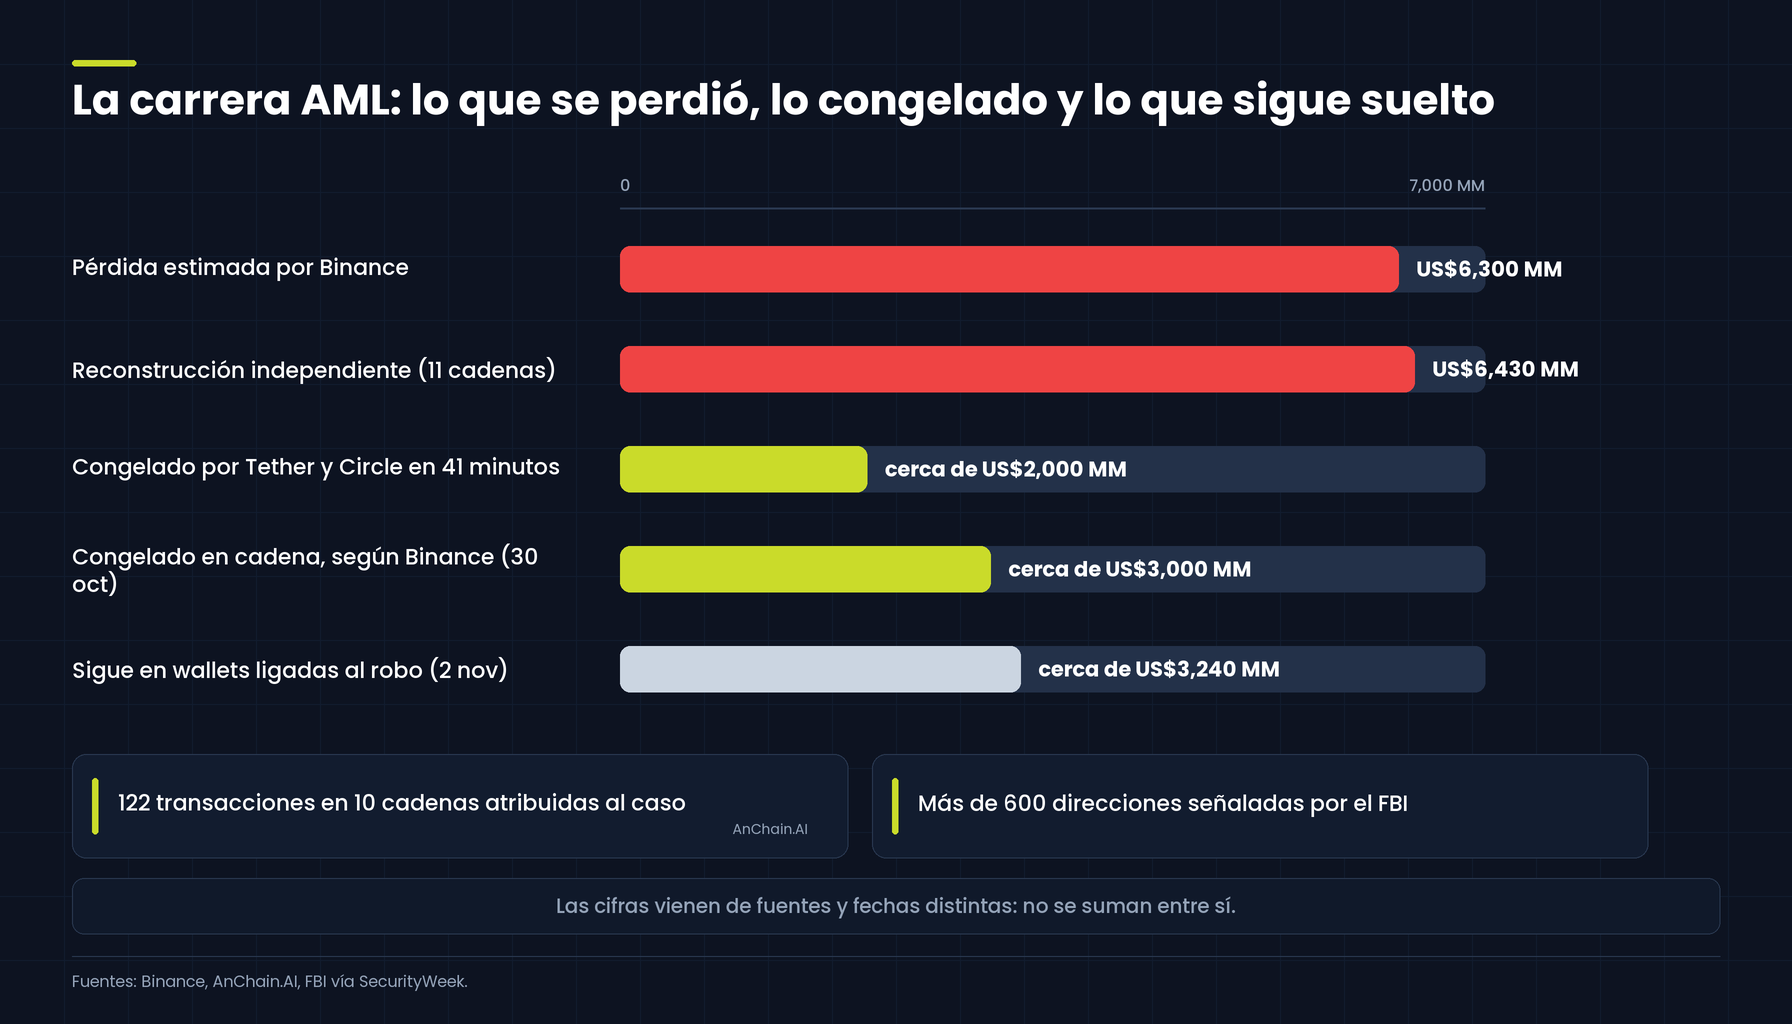
El 30 de octubre de 2026, Binance confirmó un incidente de seguridad que afectó cerca de 6,300 millones de dólares en activos, de acuerdo con The Hacker News. La cifra escaló desde el primer reporte: el 29 de octubre, BleepingComputer informó una posible brecha de hasta 5,800 millones, que de consumarse marcaría uno de los mayores robos de criptomonedas registrados. Sin embargo, el dato que interesa al CISO no es el monto, sino el vector.
Binance vinculó el robo a la laptop comprometida de un ingeniero con acceso privilegiado a la infraestructura. No se trata, entonces, de una falla del motor de intercambio, sino del equipo de una persona que maneja llaves, secretos y acceso a producción. SecurityWeek documentó que la organización investigaba ese mismo dispositivo como punto de entrada. Sin embargo, Binance matizó en su actualización del 30 de octubre: la laptop fue el hallazgo inicial, la investigación encontró puntos de brecha adicionales y no hay evidencia de que se filtraran llaves privadas de las wallets. En consecuencia, el endpoint fue la puerta de entrada, pero no la única.
El contexto global: actors y aterrizaje
En el plano internacional, analistas de blockchain ligan la operación al actor TraderTraitor, actividad norcoreana asociada a Lazarus Group, por las huellas de la operación, según SecurityWeek. El 31 de octubre, el FBI confirmó la atribución de forma oficial. Según el aviso AA22-108A de CISA, TraderTraitor opera con ingeniería social y aplicaciones cripto troyanizadas para robar credenciales y llaves privadas, un patrón que coincide con un acceso inicial hacia un equipo privilegiado. El ransomware no forma parte de su perfil: MITRE ATT&CK solo liga esa técnica (T1486) a Lazarus a través de WannaCry.
En materia de contención, la inteligencia de superficie indica una respuesta coordinada en cadena: Binance reportó casi 3,000 millones de dólares de esos activos ya congelados, mientras Tether inmovilizó más de 1,567 millones de USDT y Circle otros 800 millones de USDC ligados al incidente, según The Hacker News. Es decir, la respuesta operativa fue de bloqueo de activos, no de remediación del endpoint comprometido.
Dos transacciones y 204 segundos
La reconstrucción en cadena de AnChain.AI muestra que la toma de los activos de Ethereum cupo en dos transacciones. Primero, el operador envió una transacción sin valor con 50 autorizaciones EIP-7702 firmadas por la wallet Binance 14, cada una con un nonce distinto. Solo una coincidió con el contador de la wallet, y eso bastó para delegar su ejecución a un contrato barredor.
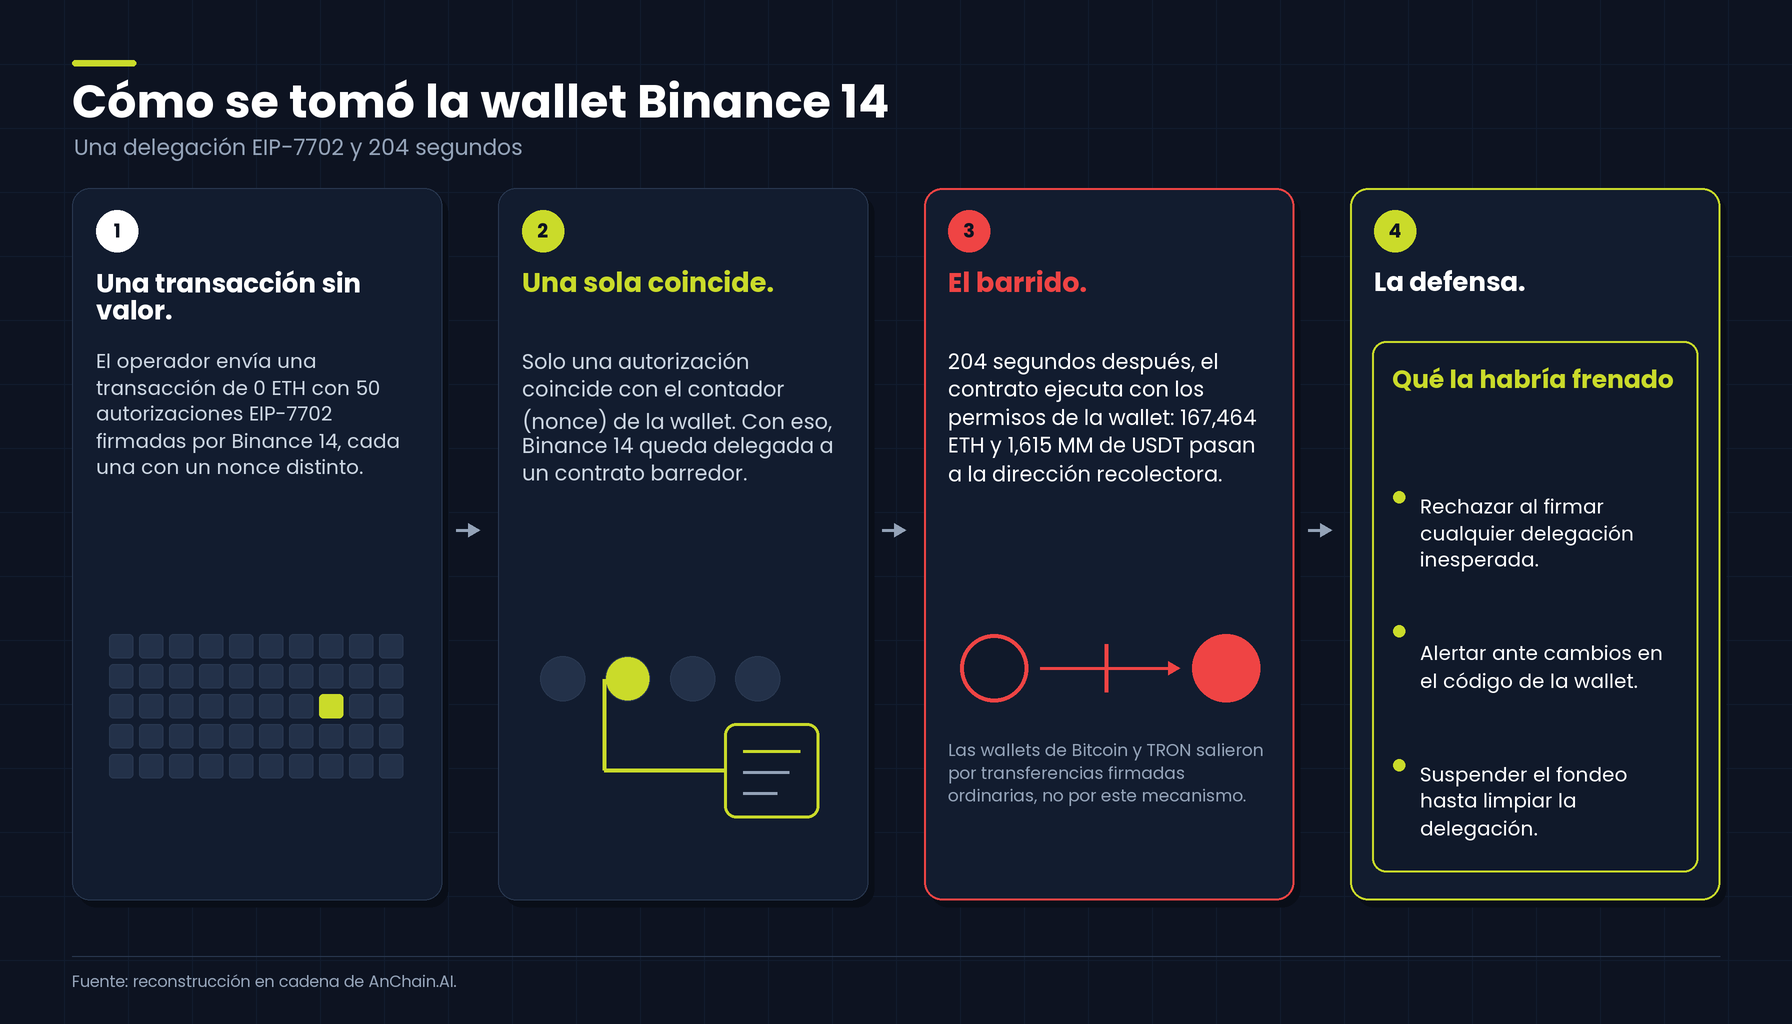
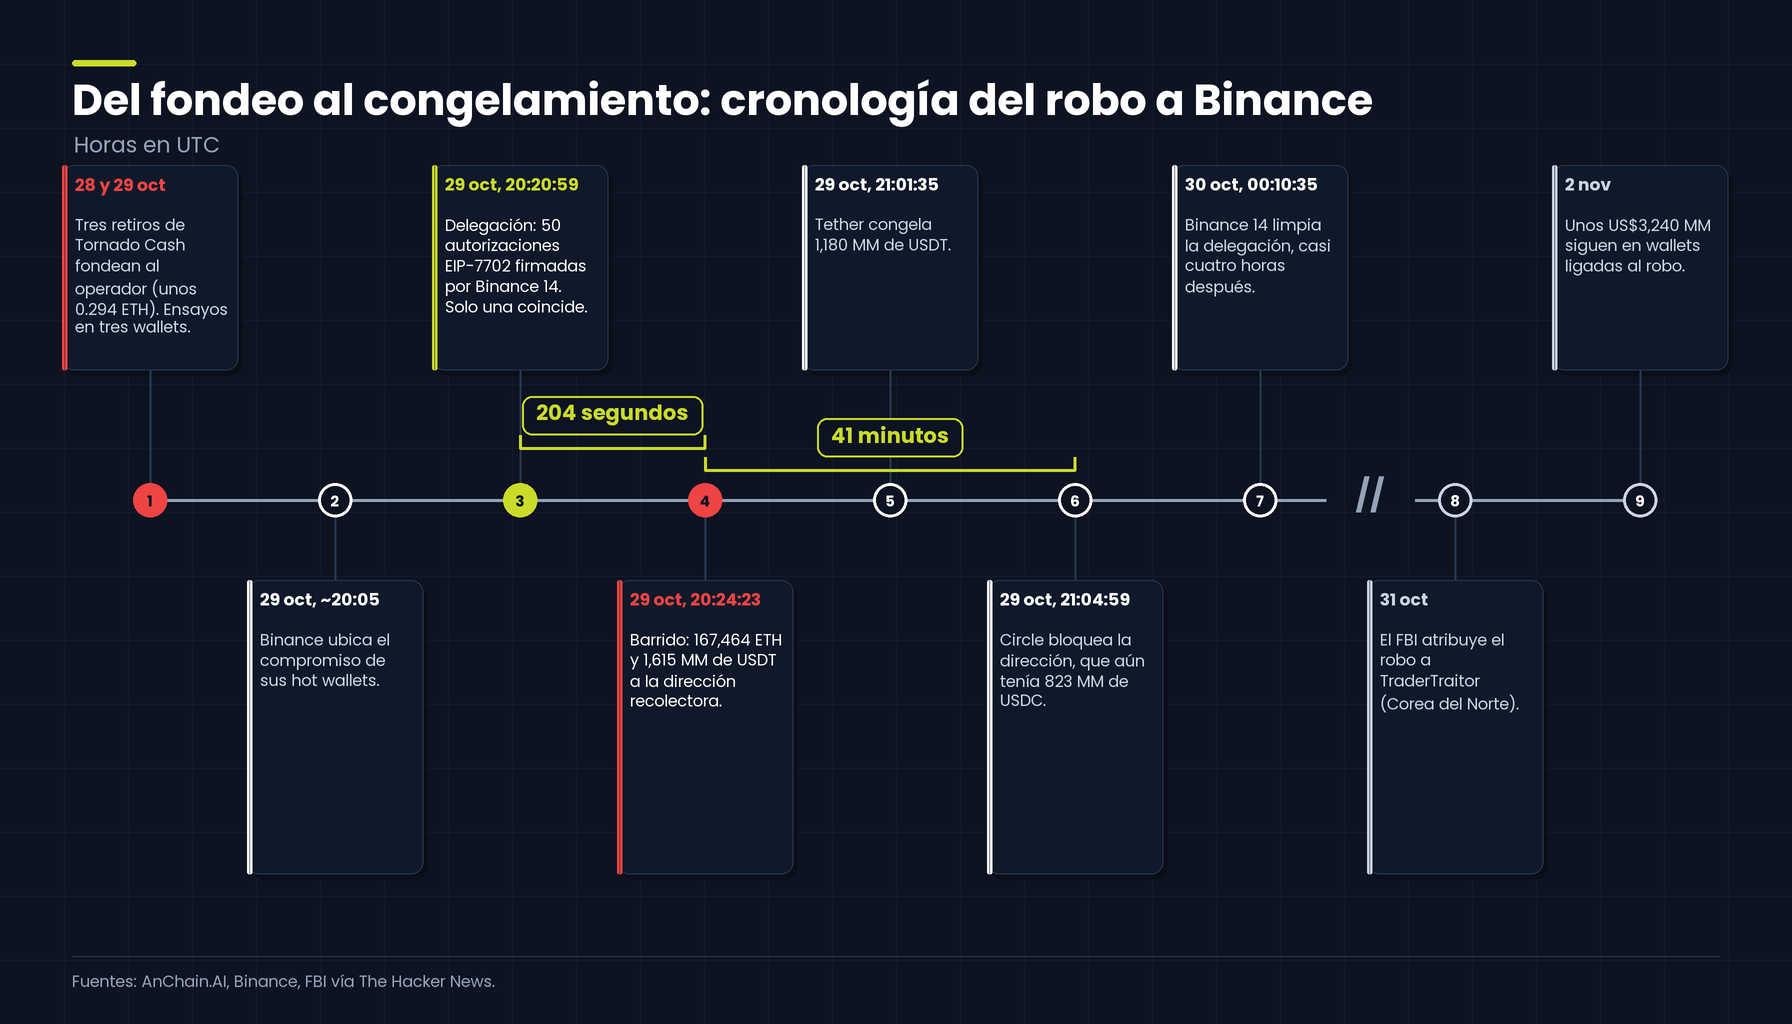
Así, 204 segundos después, una segunda llamada movió 167,464 ETH y unos 1,615 millones de USDT a una dirección recolectora. Antes, el operador ensayó en tres wallets y se financió con tres retiros del pool de 0.1 ETH de Tornado Cash: unos 0.294 ETH entre el 28 y el 29 de octubre. La delegación siguió instalada en Binance 14 casi cuatro horas.
Por su parte, Binance ubicó el compromiso de sus hot wallets hacia las 20:05 UTC del 29 de octubre. El mecanismo EIP-7702 explica la toma de Binance 14; las wallets calientes de Bitcoin y TRON, en cambio, enviaron transferencias firmadas ordinarias. Una reconstrucción pública independiente valora el robo en unos 6,430 millones de dólares en 11 cadenas, la cifra que también reporta The Hacker News.
La carrera AML: lo congelado y lo que sigue suelto
La respuesta de los emisores se midió en minutos. Tether bloqueó la dirección recolectora a las 21:01:35 UTC, unos 37 minutos después de recibir los USDT, y congeló 1,180 millones de USDT. Circle la bloqueó a las 21:04:59 UTC, cuando aún tenía 823 millones de USDC. En total, cerca de 2,000 millones de dólares en stablecoins quedaron inmovilizados en 41 minutos, según AnChain.AI.
El 31 de octubre, el FBI, con el Servicio Secreto y la IRS-CI, atribuyó el robo a TraderTraitor, grupo alineado con Corea del Norte también rastreado como Jade Sleet, Pressure Chollima, PUKCHONG, Slow Pisces y UNC4899. Además, pidió a los operadores bloquear las transferencias ligadas a las direcciones que publicó: SecurityWeek contó más de 600. AnChain.AI, por su parte, atribuye al caso 122 transacciones en 10 cadenas.
El lavado ya cruza cadenas por puentes como Relay y THORChain. Una wallet de cobro compartida conecta el lavado de Binance con el del robo previo a Bitget, aunque no identifica a quien entró al sistema de firma. Al 2 de noviembre, unos 3,240 millones de dólares seguían en wallets ligadas al robo, sobre todo en ETH y BTC. Por lo tanto, la persecución AML apenas empieza.
En video · Zero Day Universe · Episodio 5
Bangladesh Bank 2016 en video: 35 órdenes por SWIFT
El quinto episodio de Zero Day Universe cuenta cómo 35 órdenes por SWIFT contra el Banco de Bangladesh estuvieron cerca de llevarse casi mil millones de dólares. Ficha del grupo en qma.mx · Ver en YouTube
Marco regulatorio mexicano aplicable
En México, el análogo funcional de una exchange cripto se ubica en las casas de cambio, centros cambiarios y transmisores de dinero, regulados por la LGOAAC. La LGOAAC cubre prevención de lavado de dinero y financiamiento de terrorismo y la seguridad de la información en el sector no bancario. El supervisor CNBV aplica este marco a 3,471 sanciones registradas entre 2019 y 2026. Por analogía, un sistema de detección deficiente ya costó a entidades de menor escala; MILAL SERVICIOS, S.A. DE C.V., SOFOM, E.N.R. fue sancionada por deficiencias en sistemas automatizados de detección, monitoreo y reporte de operaciones en diciembre de 2025 con multa de $896,200.00.
Asimismo, la iniciativa de Ley de Ciberseguridad MX 2025, presentada en el Senado y aún sin publicar en el DOF, contempla en su Art. 26 que los operadores de servicios esenciales notifiquen de forma oportuna y proporcionada cualquier incidente a la ANCS; de aprobarse, sería exigible. No fija un plazo de 72 horas. En paralelo, la misma iniciativa propone en su Art. 18 designar un enlace especializado en ciberseguridad responsable del flujo e intercambio de información crítica.
Acciones para el CISO hoy
La lección se traduce en controles concretos sobre el endpoint del equipo privilegiado y sobre las wallets de custodia, el mismo frente que ya mostró el ataque de cadena de suministro en plataformas fintech cripto:
- Aislar las llaves. Ningún equipo personal o portátil debe almacenar llaves de producción. Migrar secretos a un HSM o vault con MFA y aprobación por dos personas.
- Restringir DevOps a production. Aplicar zero-trust: acceso condicional, sesiones grabadas y JIT, eliminando la persistencia en la laptop.
- Detectar la exfiltración. Instrumentar red y DLP para el patrón de T1041 (exfiltración) desde endpoints privilegiados.
- Vigilar las delegaciones. Rechazar al firmar cualquier delegación EIP-7702 inesperada, alertar ante cambios en el código de las wallets de custodia y suspender su fondeo hasta que la delegación se limpie.
- Probar la contingencia. Ejercitar el congelamiento de activos con los emisores de stablecoins y la notificación regulatoria, alineado a la iniciativa de Ley de Ciberseguridad MX 2025 Art. 26. En Binance, la ventana útil para congelar fue de unos 40 minutos.
Para monitorear en tiempo real y cerrar brechas del endpoint, vea nuestro SOC y la práctica GRC para el cumplimiento LGOAAC y la futura Ley de Ciberseguridad.
Mas sobre laptop comprometida
Para profundizar en la laptop comprometida y su detección, consulta:
- The Hacker News — Binance confirma US$6,300 MM en activos afectados y US$3,000 MM congelados.
- SecurityWeek — la operación presenta huellas de TraderTraitor, actor norcoreano asociado a Lazarus.
- BleepingComputer — Binance liga el robo de US$6,300 MM a una laptop DevOps comprometida.
- AnChain.AI — Tracing the $6.3 Billion Binance Hack — la reconstrucción en cadena: delegación EIP-7702, congelamientos y rastreo AML.
- Binance — Security Incident Update #2 — el comunicado oficial: pérdida, activos congelados y puntos de brecha.
- The Hacker News — el FBI liga a TraderTraitor con el robo de US$6,430 MM y lista sus alias.
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
Binance perdió US$6,300 MM el 29-oct. De la laptop comprometida a la delegación EIP-7702 y la carrera AML: qué se congeló y qué sigue suelto.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
El endpoint es el nuevo perímetro: así se lee la brecha de Binance
Anatomía de una brecha por laptop comprometida
Correlación de senales
La correlación de señales muestra que el incidente no nace en la plataforma, sino en el dispositivo de un ingeniero con acceso privilegiado. Bajo el framework NIST CSF, el eslabón falla en Identify y Protect: un activo humano con acceso al sistema de firma desde un portátil que no cumple el modelo zero-trust. La inteligencia de superficie indica que la respuesta en cadena fue bloquear unos 3,000 millones de dólares de activos, pero no documenta la remediación del endpoint. Para un CISO, la tensión es clara: se contiene el activo, pero no se cierra la vía de entrada que un actor nacional puede volver a usar.
Rastreo de actores
El monitoreo de foros underground sitúa a Lazarus Group, actor norcoreano de tipo nation-state, entre los grupos activos, con TTPs de correo malicioso (T1566), ejecución remota (T1059) y exfiltración (T1041). Analistas de blockchain ligan la operación a TraderTraitor, actividad asociada a Lazarus, según SecurityWeek; el FBI la confirmó el 31 de octubre. El patrón coincide con un acceso inicial por phish hacia un equipo privilegiado y posterior exfiltración. Los sectores afectados en el panorama global son mercados financieros y globales. La atribución ya es oficial; lo que sigue abierto es quién entró al sistema de firma de Binance.
Mandato sectorial
La evaluación de cumplimiento delimita el alcance del marco mexicano. Las casas de cambio, centros cambiarios y transmisores de dinero se rigen por la LGOAAC, que cubre PLD/FT y seguridad de la información en el sector no bancario, con 3,471 sanciones CNBV registradas entre 2019 y 2026. Por analogía, MILAL SERVICIOS, S.A. DE C.V., SOFOM, E.N.R. fue sancionada por deficiencias en sistemas automatizados de detección, monitoreo y reporte de operaciones en diciembre de 2025 con multa de $896,200.00. Además, la iniciativa de Ley de Ciberseguridad MX 2025 contempla en su Art. 26 la notificación oportuna y proporcionada de incidentes a la ANCS; de aprobarse, sería exigible y no fija 72 horas. El gap es de detección y notificación, no solo de infraestructura.
Síntesis editorial
La síntesis editorial reduce la noticia a una premisa de arquitectura. La laptop comprometida no es un accidente, es la consecuencia de permitir que un activo humano acumule llaves, secretos y acceso a producción sin mediar zero-trust. La escala millonaria impresiona, pero el CISO no debe extraer la lección del monto, sino del eslabón: el endpoint del equipo privilegiado es el nuevo perímetro. En consecuencia, la inversión prioritaria no es el montante del intercambio, sino el control de acceso condicional, la sesión grabada y la contingencia de notificación regulatoria. Ahí se decide la repetición del incidente.
Inteligencia: módulos de superficie, dark web forensics, marco legal y compliance ZDU.