GEN-128 — Páginas de Login Falsas Generadas por IA: Riesgo para MFA y CISOs
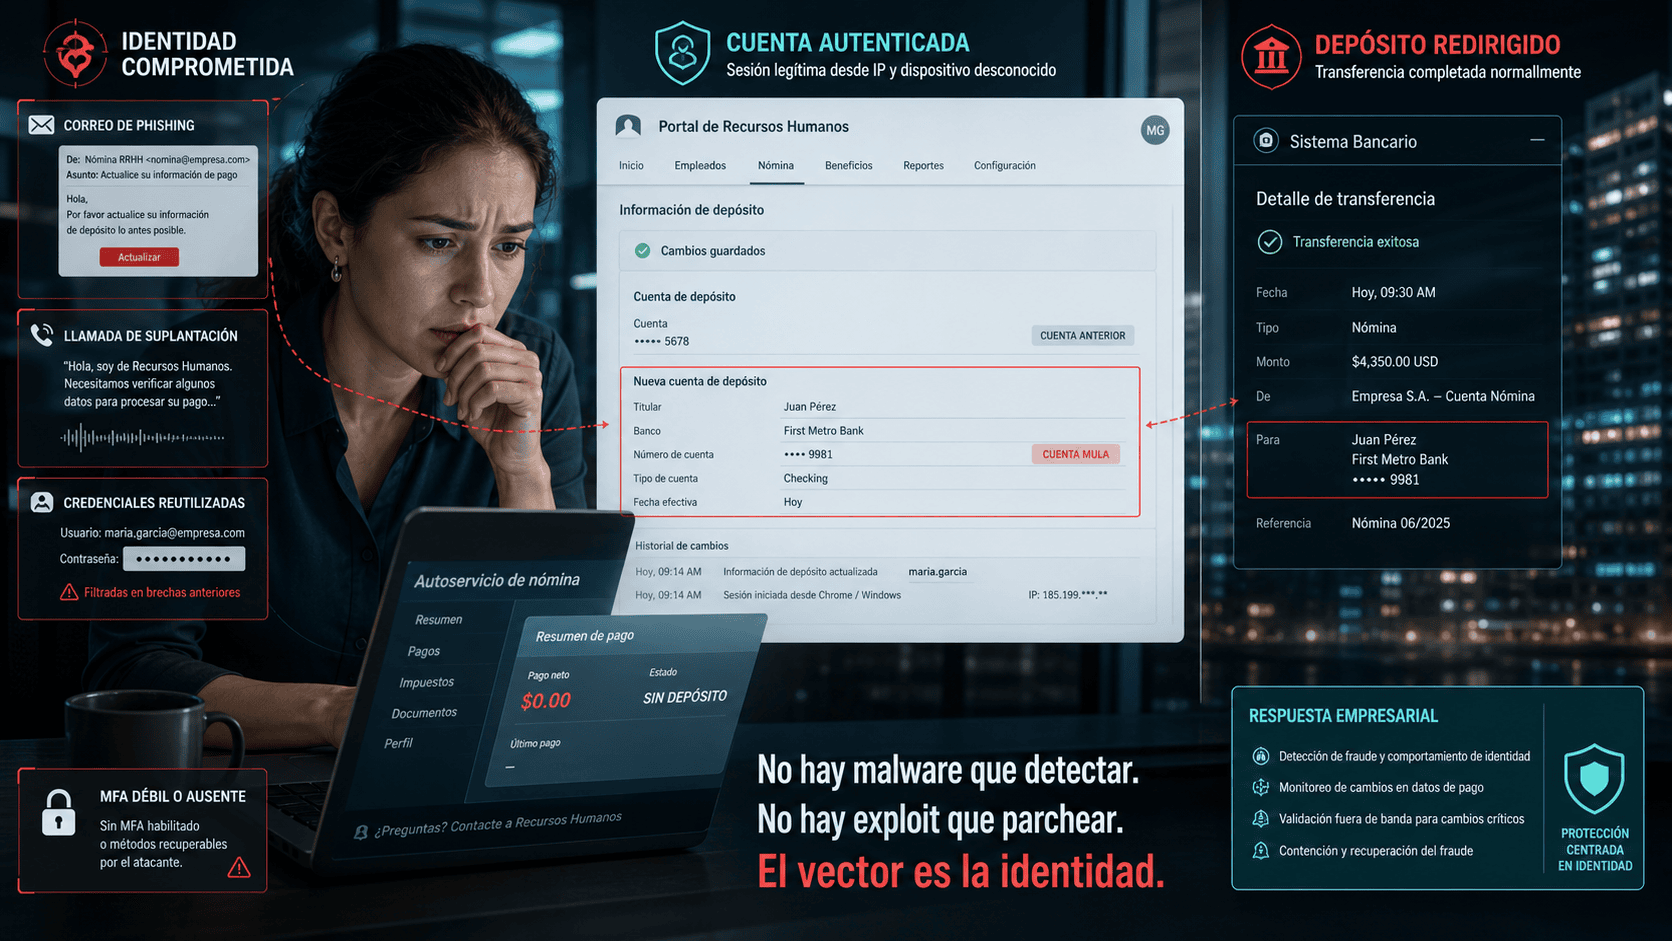
Lo que parece una mejora menor en la estética de un sitio de autenticación esconde una escalada operativa. La inteligencia artificial generativa permite hoy a los atacantes construir login falsas con IA cuya fidelidad visual y lingüística replica una portada legítima sin rastro evidente para el usuario. El resultado no es un correo mal redactado: es una réplica que captura credenciales y códigos de autenticación multifactor (MFA) con la misma fluidez que una página real.
De la réplica visual al robo de sesión
La señal de superficie documentada por The Hacker News indica que los atacantes usan IA generativa para producir páginas de inicio de sesión fraudulentas con una precisión sin precedentes en ingeniería social dirigida. La diferencia técnica es directa: antes, una réplica mal redactada o con un dominio sospechoso delataba el intento. Ahora, el modelo reproduce tipografía, idioma, logos y flujo, por lo que el único punto frágil es la decisión humana de autenticarse.
Especialmente en México, este vector toca donde la dependencia de acceso remoto es mayor: sector financiero, gubernamental y telecomunicaciones. En consecuencia, una login falsa con IA que captura la contraseña y el código MFA equivale a una toma de cuenta completa. No es un incidente de correo aislado; es el acceso al panel, a la pasarela o al ticket del empleado objetivo.
Contexto del ecosistema
El monitoreo de foros underground revela actividad persistente en portales como ransomware.live. Atribuida con confianza probable, hay campaña vinculada a VoltTyphoon sobre CVE-2022-20701, con exposición clasificada como baja. Asimismo, se observan entradas de XENOTIME (probable) sobre CVE-2021-22681 y de APT29 (probable) sobre CVE-2025-49113. Aunque todas figuran con 0 víctimas registradas en México y exposición baja, el patrón es relevante: grupos avanzados y oportunistas convergen en el mismo objetivo de captura de credenciales y toma de cuenta.
El contexto técnico refuerza la urgencia. El registro del KEV de CISA ya cataloga como explotadas activamente dos vulnerabilidades de PHP Group PHP: CVE-2026-109618 (CVSS 9.8) y CVE-2026-109619 (CVSS 8.1), ambas con plazo límite del 29-oct-2026. Como las portadas de login suelen correr en PHP, un sitio con PHP sin parchear es una puerta de entrada adicional: el atacante no solo roba la credencial en la página falsa, también puede implantar un web shell en el panel real. En suma, el phishing con IA y el parcheo deficiente actúan en la misma cadena.
Puente de oro: el marco regulatorio mexicano
La responsabilidad recae directamente sobre la organización. El LFPDPPP, en su nueva versión vigente desde el 21-mar-2025, transfería el enforcement a la Secretaría Anticorrupción y Buen Gobierno y fija sanciones de 150 a 1,500 UMAs por la falta de medidas de seguridad sobre datos personales; un robo de credenciales que derivara en fuga de datos personales lo activa en cualquier sector.
En el ámbito financiero, la Ley de Instituciones de Crédito (LIC) obliga a las entidades a operar controles de seguridad y detección, un requerimiento que el supervisor ya aplica. De hecho, S.D. INDEVAL, INSTITUCIÓN PARA EL DEPÓSITO DE VALORES, S.A. DE C.V fue sancionada por omitir la seguridad de la información a lo largo del ciclo de vida de su infraestructura tecnológica en enero de 2026 con multa de $844,900.00. Es un precedente directo: no basta declarar el control, hay que ejecutarlo en cada etapa del desarrollo.
Para el horizonte normativo, la iniciativa de Ley de Ciberseguridad MX 2025, presentada en el Senado en abril de 2025 y aún sin publicar en el DOF, contempla en su Art. 18 que los operadores de servicios esenciales designen un enlace especializado en ciberseguridad, y en su Art. 26 que notifiquen a la ANCS de forma oportuna cualquier incidente. De aprobarse, la designación del enlace y el protocolo de notificación serían exigibles, por lo que conviene empezar el mapeo de dependencias hoy.
Recomendaciones operativas para el CISO
Contra las login falsas con IA y la captura de MFA, el plan es medible y no depende de adivinar el próximo intento:
- Verificar el orfgen, no el contenido. Capacite a usuarios para validar el dominio completo y el certificado antes de autenticarse; la réplica perfecta ya no falla por mal lenguaje.
- Sustituir push/OTP por llave FIDO2. Un hardware token no replica el MFA capturado en una página falsa, ya que el consentimiento se verifica en el dispositivo y el origen.
- Blindar los paneles en PHP. Verifique y parchee PHP para cerrar las entradas de KEV antes del 29-oct-2026 y elimine el vector de web shell que complementa el robo de credenciales.
- Instrumentar detección en el SOC. Alertar por autenticaciones desde orígenes geográficos nuevos, dispositivos desconocidos o sesiones simultáneas que traicione la captura de sesión.
Para operar esta detección y el ciclo GRC de forma continua, evalúe el monitoreo de eventos de seguridad y, para el componente normativo, la gobernanza, riesgo y cumplimiento GRC.
Más sobre login falsas con IA
Para profundizar en login falsas con IA y sus controles, consulte:
- The Hacker News — reporte original sobre páginas de login fraudulentas generadas con IA.
- CISA KEV — registro de vulnerabilidades explotadas activamente, con los plazos de remediación.
- NIST Privacy Framework — base para controlar datos y riesgo en autenticación y acceso.
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
La IA generativa permite crear páginas de login fraudulentas con fidelidad sin precedentes. El CISO debe blindar MFA y verificación de orígenes.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
La IA generativa rebasó al phishing: ahora el riesgo ya no es el correo, es la decisión del usuario frente a una réplica perfecta.
La réplica perfecta: cuando la IA generativa redefine el robo de credenciales
Correlación de señales
La correlación de señales muestra una convergencia preocupante en el vector de identidad. La inteligencia de superficie indica que la IA generativa elimina el principal punto débil histórico del phishing: la baja fidelidad. Al replicar logo, tipografía, idioma y flujo, el modelo deja de fallar por el texto y traslada toda la carga de detección a la decisión humana. En consecuencia, el control que antes era “filtrar correo sospechoso” ya no alcanza; ahora hay que validar el orfgen y el dispositivo. El análisis NIST CSF 2.0 sitúa este caso en las funciones de Identify y Protect: la amenaza no explota una falla de red, explota la cadena de confianza de la autenticación. En resumen, el marco NIST obliga a tratar cada sesión con la misma gravedad que un evento de red.
Inteligencia dark web
El monitoreo de foros underground revela actividad en portales como ransomware.live con atribución probable a actores de distinto perfil. Se observa una entrada de VoltTyphoon sobre CVE-2022-20701, así como de XENOTIME (probable) sobre CVE-2021-22681 y de APT29 (probable) sobre CVE-2025-49113. Aun así, todas figuran con 0 víctimas registradas en México y exposición clasificada como baja. La lectura es doble: por un lado, los grupos avanzados siguen apuntando a la captura de credenciales y la toma de cuenta como primer paso; por otro, el aterrizaje local directo aún no se materializa. En consecuencia, la ventana de preparación existe, pero es corta y depende de ejecutar los controles de MFA hoy.
Marco legal y privacidad
El marco legal LFPDPPP establece que, en su nueva versión vigente desde el 21-mar-2025, el enforcement pasó a la Secretaría Anticorrupción y Buen Gobierno y las sanciones van de 150 a 1,500 UMAs por la omisión de medidas de seguridad sobre datos personales. Al mismo tiempo, la Ley de Instituciones de Crédito (LIC) regula la operación bancaria y exige controles de seguridad y detección que el supervisor ya aplica con multas reales. Por lo tanto, una login falsa con IA que capture credenciales y derive en fuga de datos no es un riesgo técnico abstracto: es un evento notificable y sancionable que atinge la protección de datos. La responsabilidad recae sobre la organización que omite el control, no sobre el atacante.
Mandato sectorial
La evaluación de cumplimiento identifica el punto de convergencia regulatoria. Por un lado, la iniciativa de Ley de Ciberseguridad MX 2025, aún sin publicar en el DOF, contempla en su Art. 18 la designación de un enlace especializado en ciberseguridad y en su Art. 26 la notificación oportuna de incidentes a la ANCS; de aprobarse, ambos requerimientos serían exigibles. Por otro, el supervisor CNBV ya aplica la norma vigente: la sanción a S.D. INDEVAL, INSTITUCIÓN PARA EL DEPÓSITO DE VALORES, S.A. DE C.V por omitir la seguridad de la información en el ciclo de vida de su infraestructura tecnológica en enero de 2026 con multa de $844,900.00 demuestra que declarar el control sin ejecutarlo no basta. En consecuencia, el mandato sectorial apunta a cerrar la brecha entre la política documentada y la operación real.
Inteligencia: modulos de superficie, dark web forensics, marco legal y compliance ZDU.