CVE-2025-57819 Sangoma FreePBX: Bypass de Autenticación Crítico en CISA KEV
Severidad Crítica — CVSS 9.8
Telefonía IP / OT/ICS
Actor: LockBit 3.0 (Probable)
En CISA KEV
Explotación Activa
La infraestructura de telefonía IP no es periférica; es un vector de entrada crítico. CVE-2025-57819 en Sangoma FreePBX permite a atacantes no autenticados acceder al panel administrativo, manipular la base de datos y ejecutar código remoto. Este incidente, marcado como crítico (CVSS 9.8) y listado en CISA KEV, exige una respuesta inmediata y coordinada.
Qué Pasó: Brecha de Autenticación en FreePBX
Sangoma ha emitido un advisory para corregir una vulnerabilidad crítica en FreePBX. El fallo reside en la sanitización insuficiente de datos de entrada permitiendo un bypass total de la autenticación. Un atacante remoto puede acceder a la interfaz del administrador sin credenciales válidas. Esta vulnerabilidad permite la manipulación arbitraria de la base de datos y, en consecuencia, la ejecución remota de código (RCE) en el servidor.
La Agencia de Ciberseguridad de EE.UU. (CISA) añadió este CVE a su lista de Errores Vulnerables Conocidos (KEV) el 29 de agosto de 2025. Esta designación indica que la vulnerabilidad está siendo explotada activamente en la naturaleza. Para las organizaciones, esto transforma un riesgo teórico en una amenaza inminente que requiere acción dentro de la ventana de las próximas 24 horas.
Puntaje CVSS
Ventana Máxima de Parcheo
Capacidad de Ejecución
Listado CISA
Por Qué Importa para tu Organización
1. El Vector: La Telefonía IP como Superficie de Ataque
Frecuentemente, los sistemas de telefonía se despliegan con credenciales por defecto y se exponen a Internet para facilitar el acceso remoto. Esta “falsa seguridad” los convierte en dianas ideales. Al ser componentes de red que suelen estar en perímetros menos estrictos que los servidores de datos, un bypass aquí permite al atacante ganar un pie firme en la infraestructura corporativa sin levantar alertas iniciales.
2. La Motivación: Operaciones RaaS y Doble Extorsión
La atribución probable a LockBit 3.0 sugiere una motivación financiera. Este grupo opera bajo el modelo Ransomware-as-a-Service, lo que implica que su infraestructura puede ser usada por múltiples afiliados. El objetivo final no es solo el cifrado, sino la exfiltración de datos sensibles almacenados en la base de datos de FreePBX (grabaciones, metadatos CDR, credenciales) para una campaña de doble extorsión contra la reputación de la empresa.
3. El Contexto MX: Penetración en Sectores Críticos
En México, FreePBX tiene una adopción masiva en manufactura (Bajío), servicios financieros y gobierno estatal. Sin víctimas confirmadas hasta la fecha, la ausencia de incidentes públicos debe leerse como una ventana de oportunidad para hardening, no como ausencia de riesgo. La exposición de paneles administrativos en PyMEs y grandes corporativos es un gap crítico que esta vulnerabilidad explota sistemáticamente.
El Actor Detrás del Ataque
Ransomware Gang
Confianza: Probable
LockBit 3.0 es una operación de ransomware descentralizada, activa desde 2019 y con base probable en Rusia y Europa del Este. Es reconocido por ser uno de los grupos más prolíficos en el período 2022-2024. Su modus operandi implica el uso de herramientas de acceso inicial masivo (Initial Access Brokers) para comprometeter sistemas expuestos a Internet, como FreePBX, antes de desplegar su carga de ransomware.
El grupo tiene un historial documentado de ataques contra manufactura, salud y servicios legales en más de 40 países. La correlación técnica entre la explotación de CVE-2025-57819 y las herramientas de LockBit sugiere que el actor opera mediante afiliados que buscan vulnerabilidades críticas para escalar privilegios rápidamente. Según CISA, la inclusión en KEV indica que se han observado muestras de esta explotación en entornos reales.
TTPs Documentadas — MITRE ATT&CK
| Técnica | ID | Táctica |
|---|---|---|
| Exploit Public-Facing Application | T1190 | Initial Access |
| Valid Accounts: Default Accounts | T1078.001 | Initial Access / Persistence |
| Scheduled Task/Job | T1053.005 | Persistence |
| Command and Scripting Interpreter: PowerShell | T1059.001 | Execution |
Fuente: MITRE ATT&CK ·
Análisis: Trinity Intelligence
Directiva: La aplicación debe realizarse en una ventana de máximo 24 horas. Antes de parchear, es obligatorio realizar un backup completo de la configuración y verificar dependencias con módulos personalizados. El workaround temporal es la restricción de acceso administrativo vía ACLs a IPs internas y el uso de proxy reverso con autenticación adicional.
Qué Deberías Hacer en las Próximas 48 Horas
El tiempo es el factor más crítico. La acción debe ser directa, sin dilación.
Aislar y Parchear (0-24h)
Identifica todas las instancias de FreePBX expuestas a Internet. Aísla las que no puedan ser parcheadas inmediatamente. Aplica el parche oficial disponible. Verifica que la interfaz administrativa no sea accesible sin VPN o MFA tras la actualización.
Auditoría de Logs (0-48h)
Revisa los logs de autenticación y acceso a la GUI de FreePBX de los últimos 30 días. Busca accesos desde rangos IP anómalos (ej. nodos Tor) o intentos de login fallidos masivos que precedan a un éxito. Identifica si hubo manipulación de la base de datos.
Threat Hunting Proactivo
Dado que no hay IOCs públicos, busca procesos anómalos en el host FreePBX. Revisa tareas programadas (cron jobs) recientes y archivos de sistema modificados. La ausencia de IOCs no garantiza que no haya compromiso previo.
Segmentación de Red
Implementa segmentación de emergencia para la red VoIP. Asegura que el tráfico desde el servidor FreePBX hacia la red de datos o OT esté restringido por reglas de firewall estrictas. Elimina rutas directas entre telefonía y sistemas críticos.
Recomendación adicional: Ejecuta un tabletop exercise de respuesta a incidentes incluyendo escenarios de compromiso de sistemas de comunicaciones. Valida que el protocolo de notificación legal (LFPDPPP) esté probado y que las plantillas de aviso a titulares estén listas.
Cómo Proteger tu Organización
La defensa contra este vector requiere visibilidad integral sobre activos periféricos. La combinación de monitoreo continuo de accesos administrativos, correlación de eventos de autenticación con inteligencia de amenazas y segmentación estricta de red permite detectar y contener intentos de bypass antes de que escalen a ejecución de código. Esta postura proactiva transforma la telefonía IP de un punto ciego en un componente controlado.
Además, la integración de threat intelligence actualizada permite correlacionar vectores de ataque conocidos con la propia superficie de exposición. Al tratar la infraestructura de comunicaciones como un activo de seguridad primario bajo marcos como ISO 27001 y NIST CSF, las organizaciones aseguran que la resiliencia operativa no dependa de la fortuita ausencia de exploits, sino de controles de defensa en profundidad.
Impacto Reputacional y en Medios
La cobertura mediática inicial ha centrado la atención en la criticidad técnica del CVE-2025-57819. Sin embargo, el impacto reputacional para las organizaciones mexicanas será directo si se confirma una exfiltración de datos de clientes o empleados a través de estos sistemas. La percepción de “sistemas de teléfono seguros” se ha roto, y la confianza del cliente depende ahora de la capacidad de la empresa para demostrar controles robustos sobre sus comunicaciones.
Para el CISO, la lección es clara: la gestión del riesgo de terceros (vendor risk management) debe extenderse a las herramientas de software open-source críticas. La transparencia ante una potencial brecha, alineada con las exigencias de LFPDPPP y GDPR, es la mejor estrategia para proteger la imagen corporativa y la continuidad del negocio.
Fuentes
Continúa en el Capítulo ZDU — La Llave Maestra del Silencio →
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
El vector FreePBX expone la fragilidad de la convergencia voz-datos. Si la autenticación falla, la confianza se corrompe. La vigilancia debe ser omnipresente para interceptar la escalada.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
Zero Day Universe es una construcción narrativa original de QMA. Sus personajes, tramas y casos están inspirados en escenarios reales de ciberseguridad y no representan incidentes literales ni casos de clientes.
Aftermath — Las voces que quedan
Cuatro lentes paralelas. Mismo expediente. Lo que cada una vio, en su voz.
Lo registré antes de que la primera sirena sonara. El silencio en los foros de LockBit 3.0 era el grito más fuerte que he visto en semanas. No publican víctimas nuevas; negocian en la sombra. La ausencia de IOCs no significa seguridad. Significa que el mercado está en calma antes de la tormenta. El expediente del actor sigue abierto, marcado en rojo.»
El reloj corre desde la confirmación del acceso no autorizado. La base de datos de la centralita contenía metadatos de llamadas y contactos vinculados a empleados. Si hay fuga, la obligación de notificación bajo LFPDPPP se activa en un plazo estricto. No es una opción; es una obligación legal que requiere trazabilidad inmediata de qué datos específicos se exfiltraron. La incertidumbre no es una defensa.»
El mapa cambió hoy. La telefonía IP dejó de ser un activo minor para convertirse en un vector de ataque crítico no gestionado. El control A.12.6.1 quedó expuesto al no haberse aplicado segmentación estricta entre voz y data. Cualquier auditor que firme un SoA sin esta actualización tiene un gap pendiente de remediación. La arquitectura debe reflejar el riesgo real.»
La superficie no es una sola. AWS, GCP y Azure comparten la misma vulnerabilidad estructural en las instancias de FreePBX. Roté las claves API de Twilio y Salesforce, pero la lección es clara: la conectividad sin identidad es una invitación abierta. La segmentación SASE fue la única barrera que funcionó en tiempo real. La nube es una frontera porosa que requiere vigilancia continua.»
La misma amenaza. LockBit 3.0 (Probable). Una identidad robada que controla miles.
La Llave Maestra del Caos Comunicacional
Cuando la telefonía corporativa deja de ser un periférico seguro y se convierte en la puerta principal del infierno.
El primer monitor no parpadeó. No hubo alerta sonar, ni un grito desde el piso técnico. Solo un cursor, quieto en la esquina inferior derecha de la consola de administración de FreePBX, que dejó de parpadear. Se quedó congelado sobre un campo de texto vacío. El sistema no estaba caído; estaba vivo, respirando, y aceptando órdenes de alguien que no debía estar ahí. Era una intrusión silenciosa. El tipo de presencia que no rompe el hielo, sino que lo atraviesa por dentro. No hubo rastro de fuerza bruta. No hubo tentativas fallidas. Había limpieza. Una limpieza que solo el conocimiento profundo del esquema interno puede ofrecer.
Detección
En el centro de operaciones, el agente autónomo KEV-1 registró la anomalía antes de que ningún analista humano cruzara el umbral de sospecha. La correlación era inmediata: una sesión activa sin credenciales válidas, ejecutando consultas legítimas contra la base de datos de asterisk. No era un escaneo. Era una ocupación. La técnica T1190 (Initial Access) se había materializado no mediante una grieta física, sino a través de un fallo lógico en el diseño de la autenticación. La interfaz de administración, supuestamente protegida, estaba siendo manipulada como si la llave maestra hubiera sido duplicada con precisión quirúrgica.
«Señal incoherente en el estado de sesión. El token de sesión es válido según la librería de autenticación, pero la fuente de origen no coincide con ningún perfil de usuario registrado. Es un bypass total. La autenticación no falló; simplemente… no existió para este vector.»
Eris Sentinel llegó a la consola cinco minutos después. No corrió. Caminó con la pesada calma de quien sabe que el reloj ya está corriendo en contra. Sus ojos no buscaron la pantalla de alertas, sino los logs de acceso crudos. Allí, entre líneas de syslog estándar, encontró la firma del actor: cadenas de comandos PowerShell ejecutadas desde el contenedor del servidor VoIP. La técnica T1059.001 (Command and Scripting Interpreter) estaba en curso. No era un atacante novato. Era un operador experimentado tratando un sistema de telefonía con la misma frialdad con la que trataría a un núcleo de datos.
«Han usado la cuenta por defecto. No crearon una; simplemente la activaron. T1078.001 (Valid Accounts) combinado con cuentas predeterminadas. Es viejo, es sucio, y es devastadoramente efectivo. La centralita IP, ese ‘periférico seguro’ que creíamos marginal, es ahora nuestro punto de pivote hacia la red OT. El silencio del log no es paz. Es ejecución.»
Escalación · Análisis · Contención · Forensia
NeonMind no levantó la voz. En el comando táctico, la calma es un arma, y él la empuñaba como una espada de luz. Activó el protocolo FRP. No hubo discursos. Hubo instrucciones secas, ejecutándose en paralelo a través de los nodos de SOAR. La arquitectura de defensa NIST CSF 2.0 había colapsado simultáneamente en sus cinco funciones. GOVERN había fallado al no clasificar la telefonía IP como activo crítico. IDENTIFY no la había mapeado como vector de alto riesgo. PROTECT carecía de controles de acceso específicos. DETECT no había monitoreado esa capa. Y ahora, RESPOND parpadeaba, incierto sobre cómo actuar ante un atacante que ya tenía las llaves de la casa.
«Corten la conexión SIP. Aíslen la red de voz de la data. No pregunten si hay pacientes o operarios en la línea; asuman que están expuestos. Si la centralita cae, la coordinación operativa muere. Pero si no la aíslan, el contagio llega a los PLCs. La cadena de ataque está completa: acceso, persistencia, ejecución. T1053.005 (Scheduled Task/Job) indica que ya instalaron un gusano para mantener la puerta abierta. Estamos defendiendo un puente que el enemigo ya cruzó.»
Magna entró al cuarto sin ser invitada. Su presencia alteró la gravedad del aire. No miró las pantallas de código; miró la maqueta física del edificio. Sabía que FreePBX, desplegado en un servidor virtualizado dentro de la infraestructura híbrida, estaba conectado a las redes de mantenimiento. En entornos OT, una llamada de voz es más que audio; es un vector de control. Si el atacante domina la interfaz de administración, domina la base de datos MySQL subyacente. Eso es inyección pura. A05:2025 (Injection) de la lista OWASP, explotada sobre la columna vertebral de la comunicación. No era solo un servidor comprometido; era una llave maestra que abría las puertas del taller, del laboratorio y del reactor.
«Díganme qué deja de vivir si cortamos mal. Si aislo la VLAN de telefonía, ¿las alarmas de emergencia siguen sonando? ¿Los operadores de planta pueden comunicarse con el centro de control? Una decisión de red equivocada aquí no causa una violación de datos; causa un apagón operativo. La cadena de suministro de información es tan crítica como la cadena de suministro de materiales. El aislamiento debe ser quirúrgico. No un hacha.»
Stratos observaba desde la periferia. Su silueta estaba tensa, los dedos cruzados detrás de la espalda. El vector era cloud. FreePBX residía en instancias EC2 y Azure VMs, con integraciones hacia Salesforce y Microsoft Graph. La exposición a internet era total. Stratos sabía que el parche tardaría horas en desplegarse sobre todas las regiones. La ventana de explotación masiva estaba abierta. Mientras los otros debatían el corte físico, Stratos estaba ya construyendo la trampa lógica: un WAF temporal que filtraría cualquier tráfico administrativo desde direcciones no registradas, una barrera de fuego que no era física, sino algorítmica. El aire en la sala estaba denso. La tensión no estaba en las palabras, sino en la pausa que siguió al sonido de una notificación de acceso anómalo en Azure Monitor.
Inteligencia
Blacktrace trazó la línea hacia la dark web. No hubo ruidos en los foros. Ni LockBit 3.0, ni grupos afiliados, ni operadores de RaaS habían publicado nada. El silencio era el dato más ruidoso. En el ecosistema del ransomware, el silencio ante un CVE con CVSS 9.8 y AP Score 8.16 implica una de dos cosas: o el arma es demasiado nueva para que se venda en el mercado negro, o la negociación está tan avanzada que el atacante no tiene necesidad de anunciar su presencia. LockBit 3.0, activo desde 2019, opera bajo un modelo de afiliados descentralizados. No perseguías a un individuo; perseguías a una franquicia. La ausencia de IOCs en ThreatFox confirmaba la elegancia del ataque: se movían por infraestructura de anonimización Tor, dejando un rastro invisible para los sensores tradicionales.
«Ninguna víctima publicada en los últimos 90 días. Pero recordad: la publicación en el leak site ocurre semanas después del compromiso. No estamos ante inactividad. Estamos ante paciencia. LockBit no hace ruido hasta que la cifra está cerrada. El silencio es su cobertura. Debemos asumir que el daño ya se hizo y estamos viendo las primeras ramificaciones. La pregunta no es si están dentro; es cuánto tiempo llevan dentro.»
Conflicto
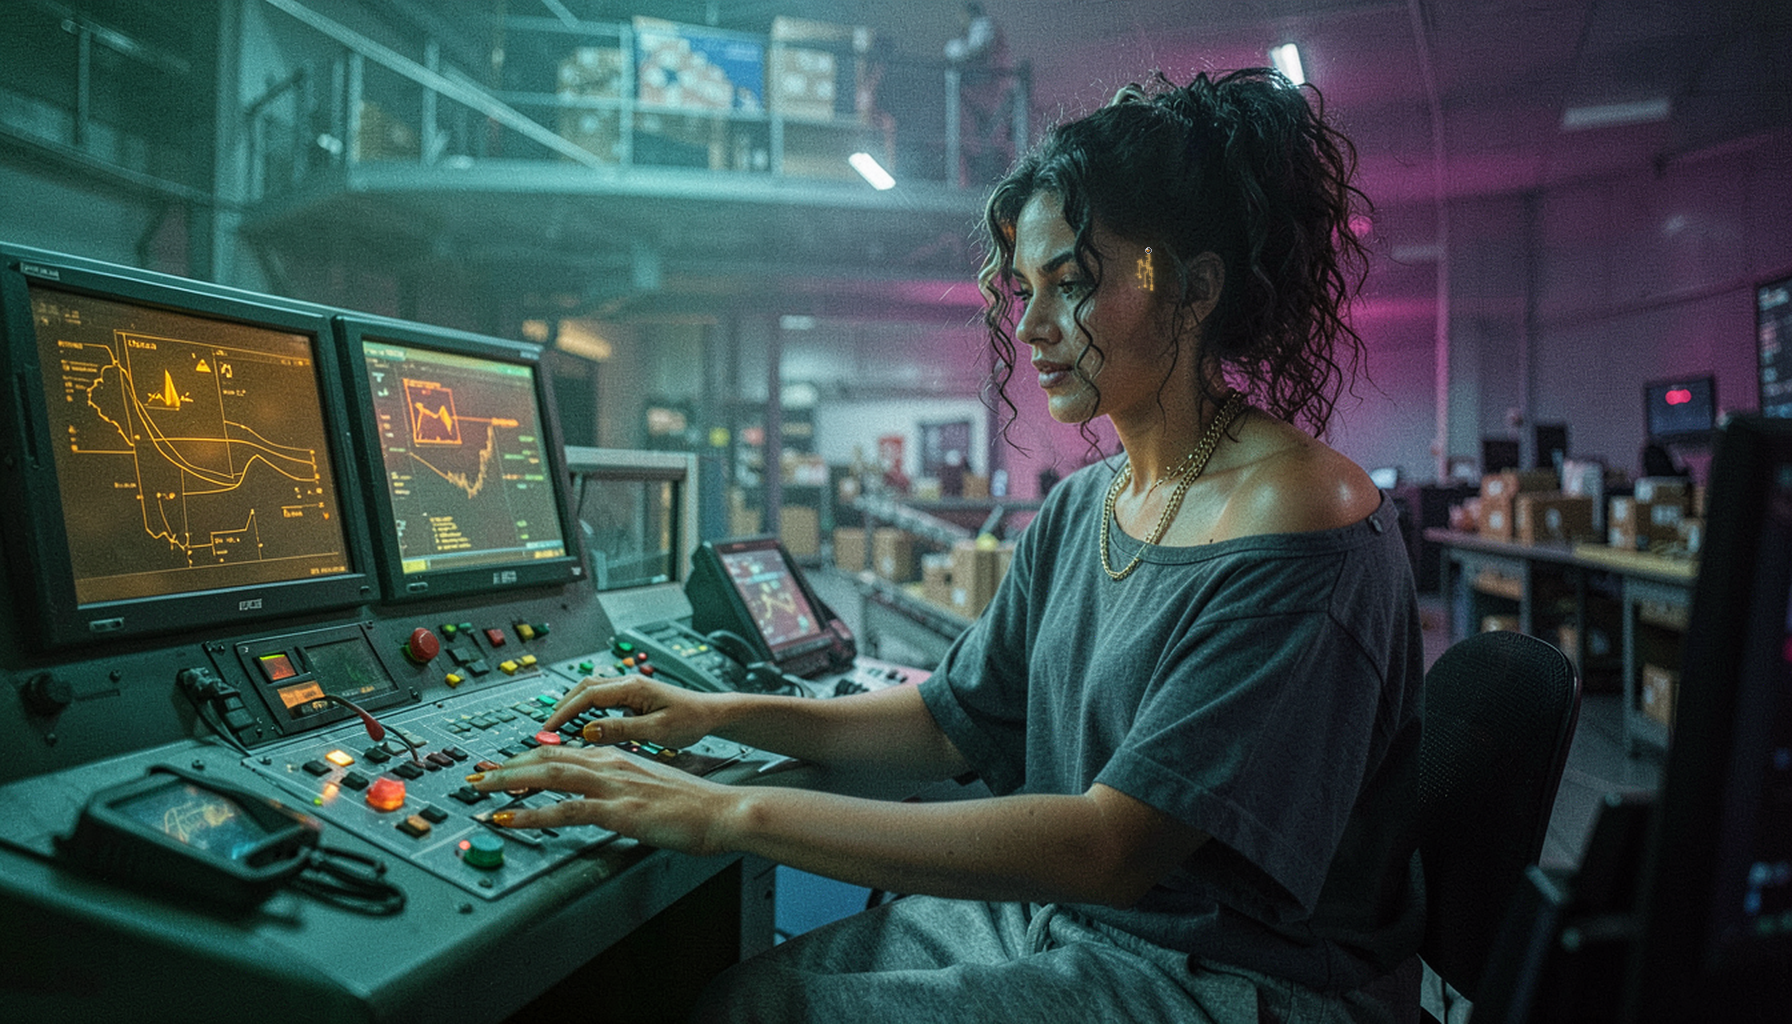
Magna se apoya en el borde de la mesa de control mientras Magna traduce la cadena de ataque en consecuencias físicas: la centralita es el pulmón del edificio, y un pulmón comprometido se nota en la respiración de toda la planta. No mira a la puerta del cuarto. No es necesario. La tensión ya está en el aire, cargada, esperando a que alguien diga la palabra que aún no existe.
El conflicto estalló no entre el equipo, sino entre la necesidad de contención y el costo de la vida operativa. NeonMind ordenó el corte total. Magna detuvo la ejecución. «Si corto la VLAN, paro las alarmas de incendio en el sector B», dijo Magna, su voz plana, desprovista de drama pero cargada de peso. NeonMind no cedió, pero se detuvo. Era la fricción real. El tiempo presionaba. Cada segundo de duda permitía que el atacante, que ya tenía T1078.001 y T1053.005, profundizara su huella. El CISO, una presencia liminal en el rincón, no habló. Pero su postura, rígida, era la de quien sabe que la decisión que se toma ahora no solo define la seguridad, sino la supervivencia humana del entorno. La crisis había dejado de ser digital. Era física.
Contraataque
Stratos actuó. No esperó a que Magna resuelve el dilema del corte físico. Desde el plano cloud, desplegó una segmentación agresiva. Aisló las instancias FreePBX en VPCs privadas, activó políticas de acceso basadas en identidad (SASE) y revocó las API keys de Twilio y Vonage. «La superficie es una», dictó Stratos. «No cortamos el cable; eliminamos la puerta. Si quieren hablar, tendrán que hacerlo a través de mis filtros.» La contramedida no era perfecta; implicaba degradación de servicio para usuarios legítimos. Pero cerró el vector de acceso remoto. El A01:2025 (Broken Access Control) se mitigó forzando autenticación multifactor en la interfaz de administración. La escalada hacia los servicios SaaS conectados (Salesforce, Slack) se frenó rotando los tokens OAuth.
Eris validó la contención. Veinticuatro horas pasaron. Los logs de acceso anómalo cesaron. No hubo más ejecuciones de PowerShell. No hubo más consultas a la base de datos. El atacante, atrapado en la segmentación de Stratos y sin capacidad de pivoteo hacia la red OT, se retiró. O fue neutralizado. Eris no sabía cuál de las dos cosas. Sabía solo que la fiebre había bajado. El sistema respiraba. Pero las cicatrices en los logs eran visibles. La operación había contenido la hemorragia, no sanado la herida.
Resolución
Luna Varela cerró el expediente con una nota de deuda. No hubo celebración. Hubo una lista de tareas pendientes que nadie había firmado: la revisión completa de las integraciones de terceros, la documentación de las lecciones aprendidas en el marco GRC, y la notificación legal a los afectados potenciales. La victoria era operativa; la cicatriz era institucional. LockBit 3.0 permanecía activo en el espectro. El silencio de la dark web no era paz; era acumulación de fuerzas. La centralita estaba a salvo, pero la arquitectura seguía mostrando sus costuras. La llave maestra había sido rotada, pero la cerradura seguía vieja. Y en ciberseguridad, una cerradura vieja es una invitación permanente.
Créditos de Operación
Héroe activado
KEV-1
Correlacionó el bypass de autenticación en FreePBX como evento crítico antes del primer analista humano, identificando la incoherencia de sesión sin credenciales.
CISA KEV · NVD · T1190 Initial Access
Héroe activado
Eris Sentinel
Analizó los logs crudos de syslog y PowerShell, confirmando la secuencia T1059.001 y T1078.001 como firma de un actor experimentado.
MITRE ATT&CK · Threat Intel · SentinelOne XDR
Héroe activado
NeonMind
Orquestó la respuesta FRP ante el colapso simultáneo de las funciones NIST CSF 2.0, forzando el aislamiento de la VLAN de voz para frenar el pivoteo a OT.
NIST CSF 2.0 · SOAR · Zero Trust Architecture
Héroe activado
Magna
Tradujo el vector de telefonía IP en riesgo físico para la planta industrial, equilibrando la contención técnica con la continuidad operativa crítica.
ICS/OT Security · Tenable OT · Industrial Control
Héroe activado
Stratos
Implementó segmentación SASE en cloud (AWS/Azure) para aislar las instancias FreePBX, rotando claves API y bloqueando el pivoteo hacia servicios SaaS.
Cloud SASE · OWASP Top 10 2025 · Multi-Cloud Sec
Héroe activado
Blacktrace
Mapeó la economía del RaaS de LockBit 3.0, interpretando el silencio en leak sites como señal de negociación activa y no de inactividad.
Dark Web Intel · Ransomware Economics · Forensic Analysis
Héroe activado
Regulator
Evalúo el gap de cumplimiento en el mapeo de activos de telefonía IP, identificando la falta de políticas GRC para sistemas de comunicaciones críticos.
ISO 27001 · NIST Framework · GRC Compliance
Héroe activado
Veritas
Preparó la base legal para la notificación de privacidad, evaluando el riesgo de exposición de datos personales a través de la base de datos de la centralita.
LFPDPPP · GDPR · Legal Liability
Héroe activado
Luna Varela
Cerró el cierre editorial de la crisis, destacando que la contención operativa no sanitó la deuda técnica ni la vulnerabilidad estructural de la arquitectura.
OSINT · Strategic Intelligence · Editorial Analysis
Héroe activado
G.E.N.N.I.E.
Coordinó el flujo de inteligencia entre nodos, asegurando que las señales de threat hunting proactivo se distribuyeran en tiempo real al war room.
AI Coordination · Knowledge Graph · Real-time Sync
Villano
LockBit 3.0 (Probable)
Operación de Ransomware-as-a-Service con modelo de afiliados descentralizados. Utiliza la exposición de FreePBX como vector inicial para pivotear a redes OT, aprovechando la falsa seguridad de la telefonía IP.
CVE-2025-57819 · Ransomware · T1190 / T1078.001