
GEN-101 — CISA KEV: Langflow, N-central y Apache Tomcat bajo explotación activa
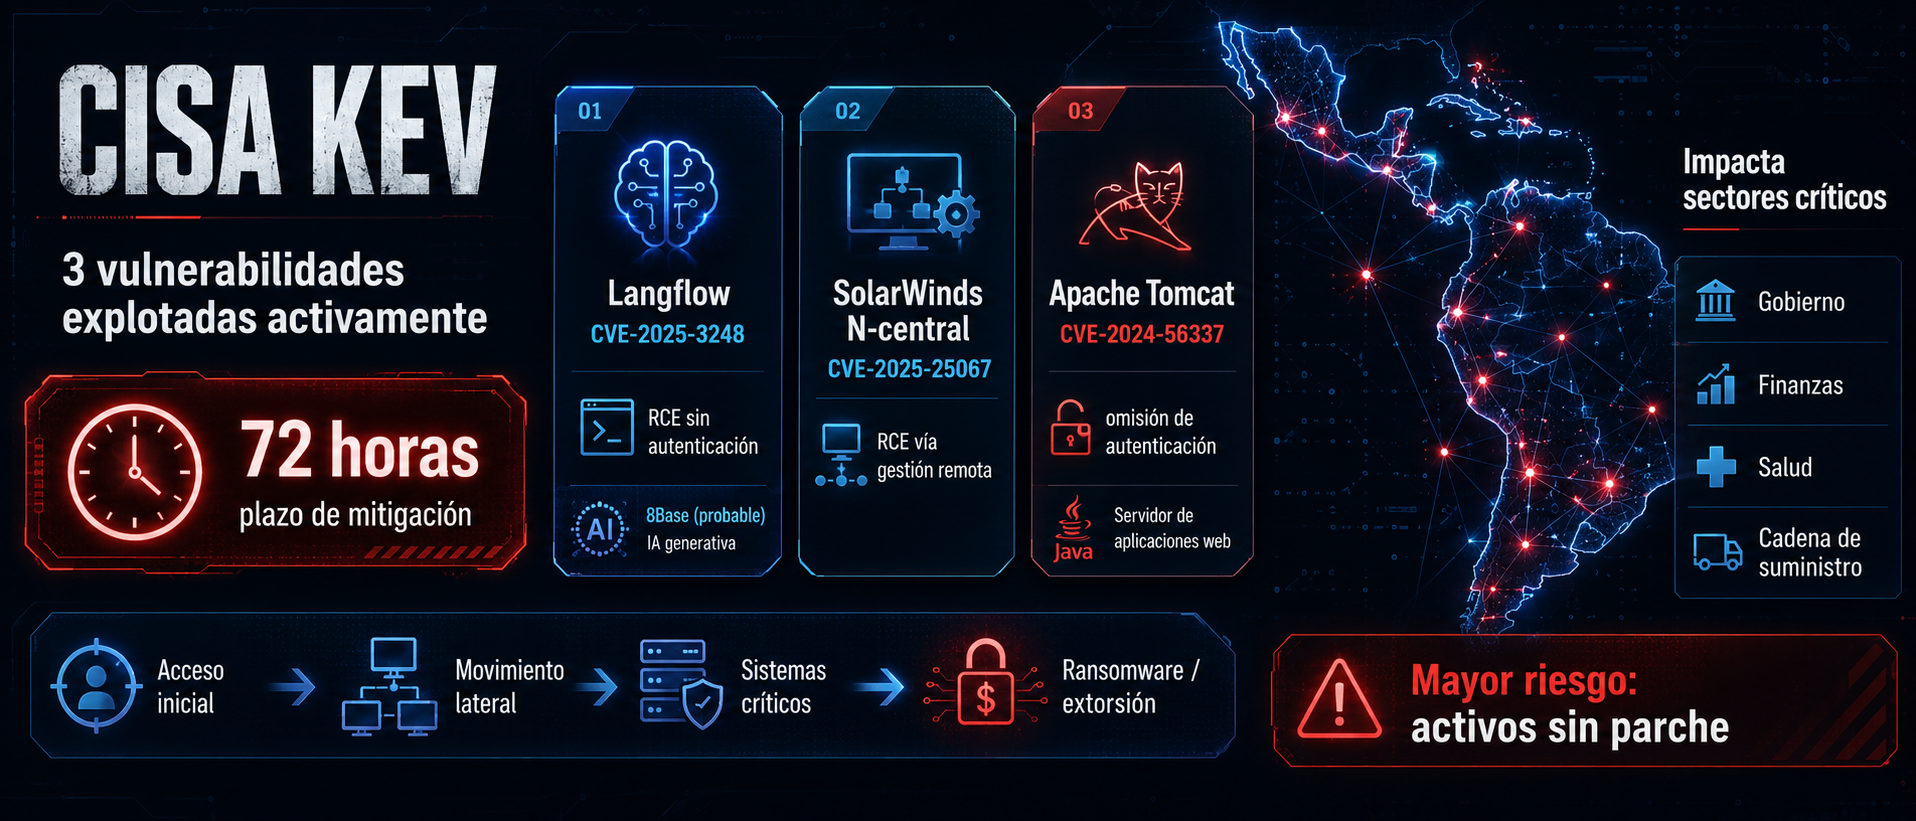
La explotación activa de vulnerabilidades críticas en infraestructura ampliamente desplegada rara vez ocurre en aislamiento: cuando CISA suma tres productos al Catálogo de Vulnerabilidades Explotadas Conocidas (KEV) en un mismo día y les asigna la ventana de remediación más corta de su marco vigente, la señal no es de alerta preventiva sino de compromiso en curso. El 4 de agosto de 2026 ingresaron al catálogo IBM Langflow (CVE-2026-9198), N-able N-central (CVE-2026-18556) y Apache Tomcat (CVE-2026-34486), las tres con fecha límite de remediación al 7 de agosto. N-central había ingresado el día anterior por CVE-2026-18577, un segundo bypass derivado de un parche incompleto de la primera falla. Los tres componentes están presentes en entornos de gobierno, finanzas, salud y cadena de suministro en México y el resto de América Latina, y ese plazo federal ya venció: el inventario que siga sin parche acumula hoy más de dos semanas de exposición posterior a la fecha límite.
Tres vectores, un mismo patrón de acceso inicial
Lo que distingue esta adición al KEV de las actualizaciones rutinarias es la combinación de superficies comprometidas en la misma ventana de 48 horas. Cada uno de los tres productos representa un vector de entrada diferente al entorno corporativo: Langflow expone la capa de orquestación de agentes de inteligencia artificial; N-central expone la capa de gestión remota de endpoints; y Apache Tomcat expone la infraestructura Java que subyace a portales, APIs y servicios internos. Los tres comparten un denominador común: son plataformas de gestión o intermediación que, una vez comprometidas, otorgan al atacante visibilidad y movimiento lateral hacia sistemas de mayor valor.
Conviene fijar el marco temporal antes de entrar al detalle técnico. Desde el 10 de junio de 2026, la directiva BOD 26-04 reemplazó los plazos planos que fijaba BOD 22-01 —revocada junto con BOD 19-02— por un modelo escalonado que evalúa cada vulnerabilidad contra cuatro variables: si el activo está expuesto públicamente, si el CVE figura en el KEV, si un adversario puede automatizar todos los pasos de la explotación y qué grado de control obtiene tras explotarla. La combinación de mayor riesgo obliga a remediar en tres días y a ejecutar además un triaje forense del activo; en el extremo opuesto, el plazo puede diferirse hasta la siguiente actualización mayor del sistema. Las tres entradas de agosto cayeron en el tramo de tres días. El reloj, según la propia directiva, arranca cuando CISA publica la entrada en el catálogo.
IBM Langflow: el vector de IA generativa que ya es reincidente
CVE-2026-9198 afecta a Langflow, la plataforma de código abierto —hoy bajo el paraguas de IBM— utilizada para construir flujos de trabajo con modelos de lenguaje de gran escala. En las versiones 1.0.0 a 1.10.0, un atacante sin autenticación puede encadenar el endpoint /api/v1/auto_login, que emite tokens de superusuario a cualquier llamante con acceso de red, con /api/v1/validate/code, que ejecuta código mediante exec(). El resultado es ejecución remota de código completa sobre despliegues en configuración por defecto, con puntuación CVSS 3.1 de 9.8. Las organizaciones que adoptaron Langflow como parte de su estrategia de IA generativa, con frecuencia en entornos de desarrollo o producción con controles de red insuficientes, se convierten en objetivos de acceso inicial de bajo costo.
El dato relevante para la postura no es esta falla aislada sino su cadencia: Langflow ha entrado al KEV cuatro veces desde mayo de 2025, y tres de ellas ocurrieron entre el 7 de julio y el 4 de agosto de 2026. Un producto con esa frecuencia de entradas no se gestiona con parcheo reactivo, se gestiona restringiendo su exposición de red.
N-able N-central: gestión remota como palanca de movimiento lateral
CVE-2026-18556 afecta a N-central, la plataforma de gestión remota de endpoints utilizada por proveedores de servicios administrados (MSPs) y equipos internos de TI. Una nota de inventario que importa: N-central es producto de N-able, compañía escindida de SolarWinds en julio de 2021, y buena parte de los inventarios de activos en la región todavía la registra bajo la marca anterior. Un barrido que busque «SolarWinds» puede no encontrarla.
La falla es un bypass de autenticación por vía alterna que afecta a N-central hasta la versión 2026.1, con CVSS 3.1 de 7.4 y CVSS 4.0 de 8.2. El caso se agrava porque el parche resultó incompleto: CVE-2026-18577 explota ese remanente para lograr bypass de autenticación y toma de control de cuentas en versiones hasta la 2026.3.1, con CVSS 3.1 de 8.1. Aplicar la primera corrección no cierra el vector. La explotación de cualquiera de las dos permite comprometer el plano de control desde el cual se administran decenas o cientos de endpoints corporativos, de modo que el radio de impacto no se limita al servidor N-central sino que se extiende a cada dispositivo gestionado. Ese patrón, comprometer el gestor para alcanzar los gestionados, es consistente con las TTPs documentadas en ataques previos a la cadena de suministro de MSPs.
Apache Tomcat: el eslabón de una cadena de explotación
CVE-2026-34486 es la entrada que exige más precisión de lectura. No es por sí sola una ejecución remota de código: es una falla de cifrado ausente introducida por la corrección de CVE-2026-29146, que permite eludir el EncryptInterceptor, el componente que protege el tráfico de replicación entre nodos de un clúster Tomcat. Afecta a las versiones 11.0.20, 10.1.53 y 9.0.116, y se corrige actualizando a 11.0.21, 10.1.54 o 9.0.117. Su puntuación CVSS 3.1 es 7.5, por debajo de las otras dos.
Lo que la coloca en primer lugar de prioridad es otro dato. CISA documenta expresamente que puede encadenarse con CVE-2025-24813, y su probabilidad de explotación EPSS es de 0.83, muy por encima del 0.19 de Langflow y del 0.005 de N-central. Es decir: la falla que menos impresiona en la escala de severidad es la que más probablemente esté siendo explotada. La superficie expuesta no es todo despliegue de Tomcat, sino específicamente aquellos configurados en clúster con replicación de sesión, una arquitectura común en portales de trámites, sistemas bancarios core y plataformas de salud pública de la región que operan con alta disponibilidad.
Puente de oro: qué obliga hoy en México y qué obligaría mañana
Para las organizaciones mexicanas conviene separar con claridad lo vigente de lo propuesto, porque la diferencia cambia el tipo de exposición legal. Lo que ya es obligatorio es la Política General de Ciberseguridad para la Administración Pública Federal, publicada en el DOF el 17 de diciembre de 2025 y vigente desde el día siguiente, aplicable a dependencias, entidades federales y a los proveedores que operan sus sistemas. Para el sector financiero, el marco vinculante sigue siendo el de siempre: la Ley de Instituciones de Crédito y las disposiciones de carácter general de la CNBV, que regulan los sistemas automatizados de detección, monitoreo y seguridad de la información.
La iniciativa de Ley de Ciberseguridad —presentada en el Senado en abril de 2025 y aún sin publicar en el Diario Oficial de la Federación— que circula ampliamente en la conversación del sector es, al día de hoy, una iniciativa: fue presentada en el Senado el 30 de abril de 2025, consta de 64 artículos y no ha sido publicada en el Diario Oficial de la Federación. No genera obligaciones exigibles. De aprobarse en sus términos, su Art. 18 obligaría a operadores de servicios esenciales, administradores de infraestructura crítica de información y proveedores digitales relevantes a designar un enlace especializado en ciberseguridad; el Art. 26 impondría notificar incidentes a la Agencia Nacional de Ciberseguridad de forma oportuna y proporcionada; y el Art. 30 establecería obligaciones diferenciadas por criticidad, con evaluación continua y auditorías anuales para las entidades de clasificación ALTA. Anticipar ese diseño es una decisión de arquitectura sensata, pero presentarlo hoy como obligación vigente es un error de asesoría.
Que la sanción por controles técnicos omitidos no es hipotética lo muestra el registro de la CNBV. En enero de 2026, S.D. Indeval recibió una multa de $844,900 por omitir ejecutar pruebas de penetración sobre los distintos elementos de su infraestructura tecnológica, con fundamento en la Ley del Mercado de Valores. El paralelo es directo: lo que se sancionó no fue un incidente sino la ausencia de la prueba que debía anticiparlo, que es exactamente la posición en la que queda una organización que no barrió su inventario tras una entrada al KEV. El criterio del supervisor es ese: la ausencia de un control técnico exigido se sanciona con un monto cuantificable, con independencia de que haya habido o no un incidente.
Recomendaciones para CISOs: el plazo federal ya venció
La fecha límite del KEV para estas tres entradas fue el 7 de agosto. Cualquier activo que hoy siga sin remediar lleva más de dos semanas de exposición posterior al plazo, lo que cambia la primera pregunta: ya no es solo si está parchado, sino si fue alcanzado. Las siguientes acciones deben ejecutarse en el orden indicado:
- Inventario de activos expuestos. Ejecutar un barrido para identificar instancias de Langflow, N-able N-central y Apache Tomcat en producción, desarrollo y redes de proveedores, incluyendo entornos gestionados por terceros. Buscar N-central también bajo la marca SolarWinds: los inventarios heredados suelen conservarla.
- Parcheo y verificación de que el parche cierra el vector. Priorizar CVE-2026-9198 en Langflow, CVE-2026-18556 y CVE-2026-18577 en N-central, y CVE-2026-34486 en Tomcat, conforme a los advisories de cada fabricante. En N-central, confirmar que la versión instalada supera la 2026.3.1, porque la corrección de la primera falla resultó incompleta. En Tomcat, actualizar a 11.0.21, 10.1.54 o 9.0.117. Si el parche no puede aplicarse de inmediato, implementar controles compensatorios: segmentación de red, retiro del servicio de la exposición pública, listas de control de acceso estrictas.
- Triaje forense de los activos que estuvieron expuestos. Es el paso que la corrida original omite y el que BOD 26-04 exige de forma explícita en el tramo de tres días. Revisar logs de al menos los 30 días previos en busca de accesos anómalos: en Langflow, llamadas a
/api/v1/auto_logindesde direcciones no esperadas; en N-central, sesiones administrativas sin autenticación previa correlacionada; en Tomcat, tráfico de clúster desde nodos no inventariados. - Activación de reglas SIEM específicas. Desplegar reglas de detección en el SOC / plataforma SIEM orientadas a los IOCs asociados a estos CVE, con atención particular a la cadena CVE-2026-34486 más CVE-2025-24813 en despliegues Tomcat en clúster.
- Revisión de la postura GRC contra lo que hoy obliga. Para dependencias y proveedores del sector público federal, validar el cumplimiento de la Política General de Ciberseguridad para la APF; para entidades financieras, el régimen de la CNBV. Para apoyo en gobernanza, riesgo y cumplimiento, considerar una evaluación de brechas contra el marco vigente, y una lectura anticipada de la iniciativa de Ley de Ciberseguridad como ejercicio de preparación, no de cumplimiento.
- Monitoreo del KEV. Suscribirse a actualizaciones del Catálogo KEV para mantener visibilidad continua sobre vulnerabilidades explotadas activamente en la región.
Más sobre explotación activa de vulnerabilidades
Para profundizar, consulta:
- CISA Known Exploited Vulnerabilities Catalog — Referencia oficial de vulnerabilidades con explotación activa confirmada y sus fechas límite de remediación federal.
- CISA BOD 26-04 — Prioritizing Security Updates Based on Risk — Directiva del 10 de junio de 2026 que sustituye los plazos planos de BOD 22-01 por el modelo escalonado de cuatro variables.
- MITRE ATT&CK T1190 — Exploit Public-Facing Application — Documentación técnica de la técnica de acceso inicial más utilizada en estos tres vectores.
- NVD — CVE-2026-9198 (IBM Langflow) — Detalle técnico, puntuación CVSS y referencias de mitigación para la falla de Langflow.
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
El 4 de agosto de 2026 CISA sumó al KEV tres fallas en IBM Langflow, N-able N-central y Apache Tomcat, con plazo de remediación al 7 de agosto bajo BOD 26-04. Riesgo elevado para gobierno y finanzas en LATAM.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
Tres superficies comprometidas, un mismo imperativo: el inventario sin parche es el riesgo más caro que existe hoy en la región.
Señales convergentes: IA, gestión remota y servidores Java bajo explotación simultánea
Correlación de señales operativas
La inteligencia de superficie indica que la entrada de tres productos al KEV en una ventana de 48 horas, los tres en el tramo de remediación más corto de BOD 26-04, es estadísticamente atípica y operacionalmente significativa. El análisis bajo el framework NIST CSF 2.0 ubica los tres vectores en la función Identify (gestión de activos) y en la función Protect (control de acceso y seguridad de plataformas). La correlación muestra que los entornos con mayor exposición son aquellos que adoptaron Langflow en pipelines de IA generativa sin segmentación adecuada, los que dependen de N-central como único plano de gestión remota sin monitoreo de comportamiento, y los que ejecutan Tomcat en configuración de clúster con replicación de sesión sobre versiones sin mantenimiento activo. El modelo de BOD 26-04 se apoya en la metodología SSVC, que pondera estado de explotación, impacto técnico y prevalencia del producto en lugar de la severidad aislada: por eso CVE-2026-34486, con la puntuación CVSS más baja de las tres, exige la misma urgencia que las otras dos y concentra la probabilidad de explotación más alta del grupo. En consecuencia, una organización que no haya ejecutado barrido de inventario desde la publicación del 4 de agosto opera con visibilidad incompleta de su superficie de ataque real y con el plazo federal ya rebasado.
Inteligencia dark web: Langflow como blanco recurrente
El monitoreo de la superficie criminal no arroja, al momento de esta publicación, atribución confirmada a un grupo específico para CVE-2026-9198, CVE-2026-18556, CVE-2026-18577 ni CVE-2026-34486. Decirlo importa: la ausencia de nombre propio no es ausencia de riesgo, y sostener una atribución sin respaldo degrada la utilidad del reporte. Lo que sí muestra el registro es un patrón sobre el producto. Langflow acumula cuatro entradas en el KEV desde mayo de 2025, tres de ellas concentradas entre el 7 de julio y el 4 de agosto de 2026, un ritmo que indica investigación ofensiva sostenida sobre esa base de código. El precedente más ilustrativo es CVE-2025-3248, la falta de autenticación en Langflow catalogada en mayo de 2025: alcanzó una probabilidad de explotación EPSS de 0.99996 y CISA la marca con uso confirmado en campañas de ransomware. En su momento se correlacionó con actividad del grupo 8Base, atribución que hoy solo tiene valor histórico, porque el grupo fue desarticulado en febrero de 2025 mediante la Operación Phobos Aetor, con arrestos y la incautación de 27 servidores. La lección operativa sobrevive al grupo: los exploits contra Langflow permanecen en circulación con independencia de quién los opere. Para los sectores de gobierno y finanzas en México, donde la adopción de herramientas de IA generativa se acelera en producción sin controles equivalentes a los de la infraestructura tradicional, este vector representa una exposición emergente de alta relevancia.
Marco legal: lo exigible hoy, lo anunciado para mañana
El error de asesoría más frecuente en el mercado mexicano en este momento es tratar la iniciativa de Ley de Ciberseguridad como derecho vigente. No lo es: se presentó en el Senado el 30 de abril de 2025 y no ha sido publicada en el DOF, de modo que sus Arts. 18, 26 y 30 describen obligaciones futuras condicionadas a su aprobación, no deberes exigibles. El instrumento que sí vincula hoy en el ámbito federal es la Política General de Ciberseguridad para la APF, publicada en el DOF el 17 de diciembre de 2025 y en vigor desde el 18, que alcanza a dependencias, entidades y a los terceros que operan sus sistemas. En el sector financiero, la exigibilidad proviene de la Ley de Instituciones de Crédito y de las disposiciones de carácter general de la CNBV, no de la iniciativa. La distinción tiene consecuencias prácticas: un programa construido sobre una norma no publicada carece de fundamento ante una revisión, mientras que uno anclado en la Política APF y en el régimen CNBV resiste. La recomendación es doble: cumplir con lo vigente y diseñar la arquitectura de manera que absorba la iniciativa sin rehacer el programa si llega a publicarse.
Postura de cumplimiento: gaps críticos en el sector
La evaluación de postura revela un gap estructural en buena parte del sector público y financiero de la región, y no depende de qué norma mexicana se tome como referencia. La realidad operacional de muchos organismos públicos y entidades financieras de tamaño medio es un ciclo de parcheo mensual o trimestral, incompatible con una ventana de tres días. El estándar ISO 27001:2022, en su control A.8.8 sobre gestión de vulnerabilidades técnicas, y el NIST CSF 2.0 convergen en que la remediación de vulnerabilidades con explotación activa confirmada debe operar en un ciclo acelerado y con prioridad máxima, separado del calendario ordinario de mantenimiento. El caso de estas tres entradas lo expone con claridad: se catalogaron el 3 y 4 de agosto, vencieron el 6 y 7, y llegan a la conversación del mercado semanas después. Las organizaciones que no han formalizado este proceso como control automatizado, con alertas del KEV integradas al SIEM, una vía de parcheo de emergencia que no espere a la ventana de cambios y un procedimiento de triaje forense para los activos que estuvieron expuestos, no tienen un problema de herramientas sino de diseño del proceso.
Inteligencia: módulos de superficie, dark web forensics, marco legal y compliance ZDU.