
Servicios Administrados
Modelo operativo: MSSP como hub principal
Esta página presenta la visión general de Servicios Administrados de Ciberseguridad.
Para ver el modelo MSSP como hub principal (operación, entregables y navegación por satélites),
visite: MSSP QMA/.
Los Servicios Administrados de QMA están diseñados para asegurar y optimizar de forma continua su infraestructura, aplicaciones y controles de ciberseguridad, con un modelo operativo medible: SLAs, reportes, gobierno y evidencia. En lugar de depender de esfuerzos reactivos, su organización obtiene monitoreo, análisis, priorización de riesgos y acompañamiento en la remediación, reduciendo tiempos de detección y contención, y mejorando disponibilidad y cumplimiento.
Operamos bajo un enfoque de “resultados, no alertas”: triage y validación, investigación, acciones recomendadas y seguimiento hasta el cierre, ya sea en modalidad co-gestionada con su equipo o como operación administrada completa. Con más de 20 años de experiencia operando servicios administrados desde el año 2000, QMA combina capacidad técnica, gobierno robusto y conocimiento profundo de sectores regulados. ¿Necesita reducir riesgo de forma medible y con evidencia para auditoría?
Solicite una evaluación sin costo para definir el alcance, SLAs y modelo de entrega ideal para su organización. Solicitar Evaluación
¿Qué Administramos?
Nuestro portafolio de servicios administrados de ciberseguridad cubre las capacidades críticas que toda organización necesita para mantener una postura resiliente, desde el monitoreo continuo hasta la respuesta coordinada ante incidentes.Seguridad y Operación 24/7 (Según Alcance)
El servicio de monitoreo continuo y operación SOC incluye:
- Monitoreo continuo y correlación de eventos relevantes desde múltiples fuentes (red, endpoints, nube, identidad)
- Triage e investigación de alertas con contexto y escalamiento por severidad según SLAs definidos
- Recomendaciones accionables y acompañamiento en contención y remediación de incidentes
- Bitácora operativa completa y evidencia auditable de todas las actividades realizadas
- Threat hunting proactivo basado en inteligencia de amenazas y patrones MITRE ATT&CK (disponible en modalidades avanzadas)
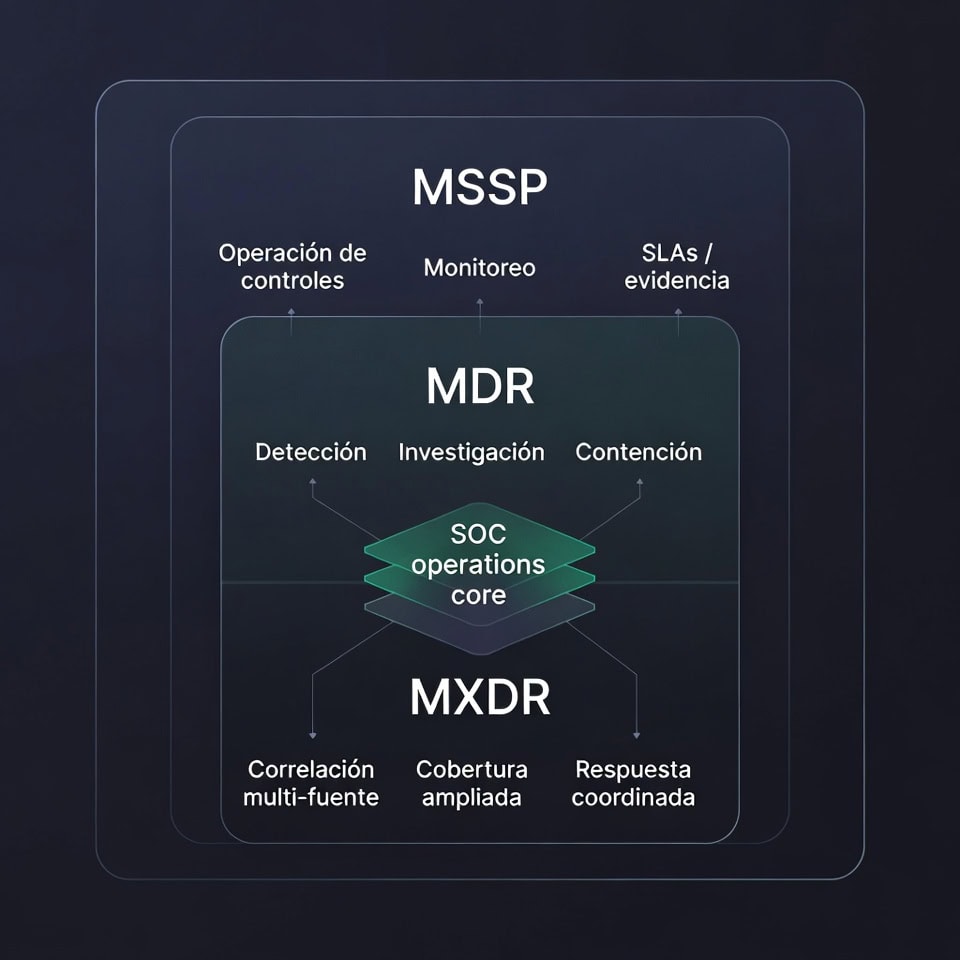
Esta capacidad puede operar en modalidad MDR (Managed Detection and Response) o MXDR (Managed Extended Detection and Response) según la integración de fuentes y nivel de cobertura requerido.
Gestión de Vulnerabilidades
Programa continuo de identificación, priorización y remediación de vulnerabilidades:
- Descubrimiento automatizado y escaneo periódico de activos en alcance
- Priorización por riesgo real considerando criticidad del activo, explotabilidad y contexto del entorno
- Plan de remediación coordinado por ventanas de cambio y tolerancia al riesgo
- Seguimiento y verificación de cierre hasta confirmar la corrección efectiva
Conozca más sobre nuestro servicio de Análisis de Vulnerabilidades y cómo se integra al programa administrado.
Administración de Firewall y Controles Perimetrales
Operación completa de sus dispositivos de seguridad perimetral:
- Administración 24/7 de plataformas de firewall (tradicionales, NGFW, nube)
- Revisión y aprobación de cambios en reglas y políticas con proceso de control de cambios
- Hardening y optimización de configuraciones según mejores prácticas del fabricante
- Monitoreo preventivo de logs y eventos para detección temprana de anomalías
Más información en Servicio Administrado de Firewall.
Servicios de Protección y Postura
Monitoreo profundo y mejora continua de su postura de seguridad:
- Visibilidad unificada de controles desplegados (endpoint, email, web, datos)
- Threat intelligence aplicada y actualización continua de firmas y políticas
- Validación de efectividad de controles mediante pruebas y simulaciones
- Mejores prácticas de configuración para maximizar prevención y contención
Explore nuestros Servicios de Protección especializados.
Respuesta a Incidentes
Proceso estructurado de atención a incidentes de seguridad sobre las seis Funciones del NIST CSF 2.0, conforme a la SP 800-61 Revisión 3 de abril de 2025:
- Gobernar, Identificar y Proteger: runbooks, contactos, herramientas y procedimientos definidos
- Detectar: triage, clasificación y determinación de alcance del incidente
- Responder: acciones coordinadas para limitar daño y eliminar amenazas
- Recuperar: restauración de servicios y validación de normalidad operativa
- Mejora continua: análisis post-incidente y refuerzo de defensas
Detalles completos en Respuesta a Incidentes
Nota sobre terminología MSSP / MDR / MXDR:
Los términos MSSP (Managed Security Service Provider), MDR (Managed Detection and Response) y MXDR (Managed Extended Detection and Response) representan diferentes niveles de madurez y alcance en servicios administrados de ciberseguridad.
QMA ofrece flexibilidad para operar en cualquiera de estos modelos según las necesidades y madurez de su organización, desde administración de plataformas específicas hasta servicios SOC completos con detección, investigación y respuesta 24/7.
Capacidades de Servicios Administrados
Operación y TI para mantener disponibilidad, desempeño y control, con una ruta incremental.
Observabilidad y monitoreo
Salud de infraestructura y aplicaciones, señales operativas, disponibilidad y alertamiento accionable.
Gestión de cambios y estabilidad
Control de cambios, ventanas, validación y reducción de fallas por cambios no controlados.
Operación de plataforma y soporte
Soporte por niveles, atención de incidentes operativos y escalamiento con trazabilidad.
Continuidad y resiliencia
Controles operativos para continuidad: respaldos, validación, pruebas y recuperación.
Gestión de endpoints y hardening
Estandarización, cumplimiento operativo y reducción de exposición por configuración y parches.
Optimización y mejora continua
Backlog de mejoras, priorización, métricas y resultados medibles por etapa.
Modelos de Entrega
Cada organización tiene diferentes niveles de madurez, capacidad interna y requerimientos operativos. Por ello, QMA ofrece flexibilidad en el modelo de entrega del servicio administrado:Modelo Co-Gestionado
En este modelo, definimos una matriz RACI clara que especifica responsabilidades compartidas entre su equipo interno y QMA. Su organización conserva control sobre decisiones estratégicas y operación de primer nivel, mientras QMA acelera capacidades críticas:
- Monitoreo extendido y análisis especializado de eventos de seguridad
- Investigación profunda de alertas complejas y threat hunting
- Recomendaciones expertas para remediación y mejora de controles
- Gobierno conjunto con revisiones periódicas y transferencia de conocimiento
Este modelo es ideal cuando existe equipo interno que requiere amplificar capacidades sin perder ownership operativo.
Modelo Administrado Completo
QMA entrega la capacidad acordada end-to-end y responde por su ejecución y sus niveles de servicio:
- Operación 24/7 (cuando aplica según alcance) de monitoreo, detección y respuesta
- Gestión completa de plataformas, reglas, políticas y actualizaciones
- Remediación coordinada con ventanas de cambio y comunicación proactiva
- Reportes ejecutivos y técnicos periódicos con KPIs y tendencias
- Gobierno trimestral con revisión de servicio y roadmap de mejoras
Este modelo libera al equipo interno para enfocarse en iniciativas estratégicas mientras QMA responde por la operación continua.
Transición a Operación (30/60/90 Días)
El proceso de onboarding sigue una ruta probada para minimizar disrupción y acelerar generación de valor:
1. Días 1-30
(Diagnóstico y Alcance):
- Inventario de activos, controles y fuentes de telemetría
- Mapeo de procesos actuales y puntos de integración
- Definición de SLAs, KPIs y matriz de escalamiento
2. Días 31-60
(Integración de Fuentes):
- Conexión de herramientas (SIEM, EDR, firewall, nube, identidad)
- Configuración de conectores y normalización de logs
- Validación de flujos de datos y cobertura de visibilidad
3. Días 61-90
(Puesta en Régimen):
- Ajuste de umbrales, reglas de correlación y runbooks operativos
- Pruebas de escalamiento y validación de SLAs
- Primera entrega de reportes y revisión de gobierno
4. Día 91+ (Operación Continua + Mejora):
- Operación en régimen con cumplimiento de SLAs
- Ciclo mensual/trimestral de mejora basado en métricas
- Evolución de capacidades según madurez y amenazas emergentes
Comparativa de Modelos
| Característica | Co-Gestionado | Administrado Completo |
|---|---|---|
| Control operativo | Compartido (RACI definido) | QMA end-to-end |
| Cobertura horaria | Horario laboral o extendido | 24/7/365 (según alcance) |
| Responsabilidad de SLA | Compartida | QMA (total) |
| Remediación | Recomendaciones + acompañamiento | Ejecución completa coordinada |
| Gobierno | Mensual/conjunto | Trimestral/ejecutivo |
| Ideal para | Equipos internos que amplían capacidad | Organizaciones sin SOC interno o con rotación alta |
Entregables y Gobierno
La diferencia entre un servicio administrado profesional y uno genérico radica en la claridad de compromisos, medición objetiva y evidencia auditable. QMA estructura el servicio con los siguientes elementos de gobierno:SLAs por Severidad
Acuerdos de nivel de servicio definidos según criticidad del evento. Los tiempos de notificación e inicio de investigación por severidad son los publicados en nuestro SLA de operación y quedan por escrito en su contrato.Reportes Ejecutivos Mensuales
Dashboard de alto nivel con enfoque en decisiones estratégicas:
- Resumen ejecutivo de riesgos principales detectados y tendencias
- Métricas de cumplimiento de SLAs y disponibilidad de controles
- Top 10 hallazgos críticos y estado de remediación
- Avance del backlog priorizado y decisiones pendientes
- Recomendaciones de mejora basadas en análisis del período
Reportes Técnicos (Semanal o Quincenal)
Detalle operativo para equipos técnicos y operaciones:
- Log de eventos analizados, alertas generadas y falsos positivos descartados
- Incidentes atendidos con cronología, acciones tomadas y estado actual
- Vulnerabilidades identificadas con scoring CVSS y priorización
- Cambios aplicados en controles (reglas, políticas, configuraciones)
- Pendientes técnicos con ownership y fecha compromiso
Backlog Priorizado de Remediación
Registro vivo de hallazgos y recomendaciones:
- Clasificación por riesgo/impacto usando scoring cuantitativo
- Asignación de responsables y fechas objetivo
- Coordinación con ventanas de cambio y tolerancia a disrupción
- Seguimiento hasta cierre con validación de efectividad
- Métricas de aging y cumplimiento de remediation rate
Revisiones de Servicio
Reuniones de gobierno periódicas según modelo:
- Mensual (táctico): revisión de métricas, incidentes, cambios y backlog
- Trimestral (estratégico): tendencias, madurez, roadmap de mejoras y ajustes al servicio
- Anual (ejecutivo): presentación de resultados del año, ROI y planeación del siguiente período
¿Necesita evidencia clara y medible para auditoría y cumplimiento?
Conozca cómo estructuramos reportes, SLAs y gobierno para sectores regulados.
¿Cuándo Conviene un Servicio Administrado?
Los servicios administrados de ciberseguridad generan mayor valor en los siguientes escenarios organizacionales:
Equipo Interno Saturado o con Alta Rotación
Cuando el equipo de seguridad está sobrecargado atendiendo alertas, tareas operativas repetitivas o apagando incendios, no queda tiempo para iniciativas estratégicas. Un servicio administrado permite redistribuir capacidad interna a proyectos de transformación mientras QMA opera el día a día con SLAs garantizados. La rotación de personal en ciberseguridad (especialmente en roles especializados como analistas SOC o respuesta a incidentes) genera pérdida de continuidad y conocimiento. Un MSSP mitiga este riesgo con equipos estables y procesos documentados.
Entorno Híbrido o Multinube con Visibilidad Fragmentada
Organizaciones con infraestructura distribuida (on-premise, AWS, Azure, GCP, SaaS) enfrentan el desafío de correlacionar eventos y detectar amenazas que atraviesan múltiples dominios. Un servicio MXDR (Managed Extended Detection and Response) unifica telemetría, normaliza datos y aplica detección avanzada sobre toda la superficie de ataque.
Exigencias de Auditoría y Cumplimiento Normativo
Sectores regulados (financiero, salud, gobierno) requieren evidencia auditable de controles operando correctamente, logs conservados según retención legal, y procesos documentados para respuesta a incidentes. QMA estructura el servicio con:
– Bitácoras completas de actividades y decisiones
– Reportes con métricas de efectividad de controles
– Procedimientos alineados a NIST CSF 2.0, ISO/IEC 27001 y mejores prácticas
– Evidencia lista para auditorías internas/externas
Necesidad de Operación 24/7 Sin Crecer Headcount
Construir un SOC interno 24/7 implica contratar y retener mínimo 8-10 personas (considerando turnos, vacaciones, permisos), más inversión en plataformas, capacitación continua y gestión. Un servicio SOC administrado ofrece cobertura continua con modelo de costos predecible y sin carga de RRHH.
Reducción de Riesgo Medible (KPIs y Evidencia)
Organizaciones maduras buscan demostrar reducción cuantificable de exposición y mejora en tiempos de respuesta. QMA entrega:
– MTTD (Mean Time to Detect): cuánto se tarda en identificar un incidente
– MTTR (Mean Time to Respond): cuánto se tarda en contener y remediar
– Remediation Rate: % de vulnerabilidades cerradas en tiempo objetivo
– SLA Compliance: cumplimiento de tiempos comprometidos
– Coverage %: porcentaje de activos críticos con visibilidad activa
Diferenciadores de QMA para México
El mercado mexicano de servicios administrados de ciberseguridad está en crecimiento acelerado. Para elegir un proveedor MSSP confiable, considere estos factores diferenciadores de QMA:
Más de 20 Años de Experiencia Operativa
QMA opera servicios administrados desde el año 2000, acumulando conocimiento profundo en:
- Evolución de amenazas y vectores de ataque en el contexto latinoamericano
- Integración con tecnologías legacy y plataformas modernas (nube, contenedores, SaaS)
- Gestión de crisis y respuesta a incidentes complejos en sectores críticos
- Operación de SLAs estrictos con clientes enterprise y gobierno
Enfoque en Sectores Regulados y Críticos
QMA tiene experiencia comprobable operando para organizaciones con altos estándares de cumplimiento:
- Financiero: banca, seguros, casas de bolsa (cumplimiento CNBV, PLD/FT)
- Salud: hospitales, laboratorios (protección de datos sensibles)
- Gobierno: entidades federales y estatales (MAAGTICSI, LGPDPPSO)
- Manufactura: OT/ICS, supply chain crítica
- Retail y eCommerce: PCI-DSS, protección de transacciones
- Cada sector tiene requerimientos específicos de evidencia, retención de logs, y tiempos de respuesta que QMA adapta en el diseño del servicio.
Integración con Inversiones Existentes
QMA no fuerza “rip and replace” de tecnologías que ya funcionan. El modelo de servicio se diseña para:
- Apalancar plataformas actuales (SIEM, EDR, firewall, WAF, nube) cuando son viables
- Integrar fuentes de telemetría diversas sin requerir estandarización forzada
- Complementar capacidades con herramientas especializadas solo cuando aportan valor incremental
- Migrar gradualmente tecnologías obsoletas dentro de un roadmap planificado
Modelo Claro de Gobierno, SLAs y Evidencia
A diferencia de proveedores que operan como “caja negra”, QMA entrega transparencia total:
- SLAs por severidad documentados en contrato y medidos en cada reporte
- Bitácoras completas de decisiones y acciones (quién, qué, cuándo, por qué)
- Reportes ejecutivos y técnicos con métricas objetivas (no “storytelling” genérico)
- Reuniones de gobierno con agenda estructurada y seguimiento de acuerdos
- Evidencia lista para auditorías (ISO, SOC 2, controles internos, reguladores)
Capacidad de Escalamiento Rápido
Ante incidentes críticos o cambios en amenazas (ransomware, 0-days, campañas dirigidas), QMA puede escalar recursos operativos sin negociación de contratos largos:
- Ampliación temporal de cobertura horaria (24/7 durante crisis)
- Adición de capacidades especializadas (forense, threat intel, pentesting)
- Soporte en proyectos especiales (M&A, transformación digital, migración nube)
Paquetes Recomendados por Nivel de Madurez
Para facilitar la adopción según el grado de madurez de ciberseguridad de su organización, QMA estructura tres niveles de servicio típicos. Estos paquetes son personalizables y sirven como punto de partida para la conversación:
Essentials (Base)
Para organizaciones que inician programa formal de ciberseguridad o tienen capacidad interna limitada. Incluye:
- Administración de firewall perimetral (reglas, políticas, monitoreo)
- Gestión de vulnerabilidades (escaneo mensual, priorización, plan de remediación)
- Monitoreo de eventos de seguridad 24/7, con los tiempos del SLA publicado
- Reporte mensual ejecutivo y técnico
- Reunión de gobierno mensual
- Ideal para: PyMEs, organizaciones con presupuesto limitado, entornos con superficie de ataque reducida.
Advanced (Con Hunting Proactivo)
Para organizaciones con madurez intermedia que requieren detección avanzada y respuesta coordinada. Incluye todo de Essentials, más:
- Cobertura 24/7 de monitoreo y respuesta (MDR)
- Threat hunting proactivo mensual basado en MITRE ATT&CK
- Integración de múltiples fuentes (endpoint, red, nube, email)
- Respuesta a incidentes con runbooks predefinidos y contención activa
- Niveles de servicio por escrito en su contrato
- Threat intelligence aplicada (indicadores, campañas, TTPs emergentes)
- Ideal para: Empresas enterprise, sectores con amenazas dirigidas, entornos híbridos nube/on-prem.
Regulated (Máximo Gobierno y Evidencia)
Para sectores regulados que requieren cumplimiento estricto y evidencia auditable. Incluye todo de Advanced, más:
- Cobertura 24/7 con atención humana en casos críticos
- Retención de logs según normativa aplicable (1-7 años)
- Evidencia auditable de controles (bitácoras, aprobaciones, cambios)
- Alineación explícita a marcos (NIST CSF 2.0, ISO/IEC 27001, PCI-DSS)
- Soporte en auditorías internas/externas (evidencia, entrevistas, documentación)
- Ejercicios de respuesta a incidentes (tabletop, simulacros)
- Gobierno trimestral ejecutivo con métricas de riesgo cuantificado
- Ideal para: Banca, salud, gobierno, infraestructura crítica, empresas cotizadas.
Preguntas Frecuentes
¿Los servicios administrados incluyen operación 24/7?
Dependiendo del alcance contratado, QMA puede operar monitoreo, triage, investigación y escalamiento de eventos de seguridad en modalidad 24/7, con SLAs por severidad y gobierno periódico. La cobertura horaria se define según criticidad del entorno y modelo de entrega (co-gestionado o administrado completo).
¿Cuál es la diferencia entre MSSP, MDR y MXDR?
MSSP (Managed Security Service Provider) suele enfocarse en operar controles y plataformas de seguridad específicas (firewall, IPS, antivirus) con un modelo tradicional de monitoreo y administración.
MDR (Managed Detection and Response) prioriza detección continua, investigación profunda de alertas y contención activa de amenazas, con foco en reducir tiempos MTTD y MTTR.
MXDR (Managed Extended Detection and Response) amplía MDR integrando múltiples fuentes de telemetría (endpoint, red, nube, identidad, email) para mayor cobertura, correlación cross-domain y respuesta coordinada. QMA ofrece flexibilidad para operar en cualquiera de estos modelos según madurez y necesidades organizacionales.
¿Qué entregables recibiré cada mes?
Recibirá reportes ejecutivos y técnicos según el modelo acordado, incluyendo:
- Dashboard de KPIs (cumplimiento de SLAs, eventos analizados, incidentes atendidos)
- Resumen de riesgos principales y tendencias del período
- Bitácoras completas de actividades y evidencia auditable
- Backlog priorizado de remediación con seguimiento de cierre
- Recomendaciones de mejora basadas en análisis del mes
¿Pueden operar con mis herramientas actuales?
Sí. El modelo de servicio se diseña para apalancar inversiones existentes cuando son viables, integrando fuentes de telemetría (SIEM, EDR, firewall, nube, identidad) y procesos de escalamiento sin forzar reemplazos innecesarios. QMA recomienda mejoras tecnológicas solo cuando aportan valor incremental medible.
¿Cómo es el proceso de onboarding?
El proceso de transición a operación sigue un plan 30/60/90 días:
- Días 1-30: Diagnóstico, inventario de activos/controles, definición de alcance y SLAs
- Días 31-60: Integración de fuentes de telemetría, configuración de conectores, validación de cobertura
- Días 61-90: Ajuste de umbrales, reglas, runbooks operativos y pruebas de escalamiento
- Día 91+: Operación continua en régimen con entrega de reportes y mejora iterativa
¿Cómo se alinea el servicio a mejores prácticas?
El servicio se estructura con gobierno robusto, priorización por riesgo y respuesta a incidentes basada en mejores prácticas reconocidas internacionalmente:
- NIST CSF 2.0 para gobernanza de ciberseguridad y gestión de riesgos
- NIST SP 800-61 Revisión 3 (abril 2025) para respuesta a incidentes dentro de la gestión de riesgo
- MITRE ATT&CK para detección basada en TTPs (Tactics, Techniques, and Procedures)
- ISO/IEC 27001 para controles de seguridad de información (cuando aplica)
QMA adapta estos marcos sin imponer certificaciones innecesarias, enfocándose en aplicación práctica de controles y evidencia auditable.
¿Ofrecen servicios de SOC administrado en México?
Sí. QMA diseña, implementa y es su responsable del servicio de monitoreo continuo, detección y respuesta (MDR/MXDR), con más de 20 años de experiencia en servicios administrados de ciberseguridad; la operación 24/7 la realiza un centro de operaciones especializado, con agentes de IA y analistas que deciden lo crítico. El SOC se integra con sus controles existentes y puede escalar según necesidades de cobertura.
¿Qué sectores atienden con servicios administrados?
QMA tiene experiencia comprobable en sectores regulados y críticos, adaptando el modelo de servicio, SLAs y evidencia a requerimientos específicos de cumplimiento:
- Financiero: banca, seguros, casas de bolsa (CNBV, PLD/FT, PCI-DSS)
- Salud: hospitales, laboratorios, farma (protección de datos sensibles)
- Gobierno: federal, estatal, municipal (MAAGTICSI, LGPDPPSO)
- Manufactura: OT/ICS, supply chain, infraestructura crítica
- Retail/eCommerce: procesamiento de pagos, protección de transacciones
Servicios Relacionados
Los servicios administrados de QMA se integran con otras capacidades especializadas para crear un programa integral de ciberseguridad:
- Servicio Administrado de Firewall – Operación 24/7 de firewalls perimetrales y NGFW con hardening y optimización continua
- Análisis de Vulnerabilidades – Descubrimiento, priorización por riesgo y plan de remediación coordinado
- Respuesta a Incidentes – Proceso estructurado de contención, erradicación y recuperación ante amenazas activas
- Servicios de Protección – Monitoreo profundo de controles endpoint, email, web y datos con threat intelligence aplicada
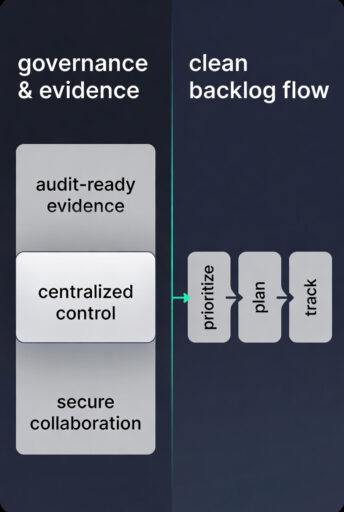
¿Desea conocer cómo integrar múltiples servicios bajo un modelo de gobierno unificado? Contáctenos para una consultoría sin costo.
¿Listo para Reducir Riesgo con un Servicio Medible?
Ya sea que necesite ampliar capacidad interna, operar 24/7 sin crecer headcount, o cumplir exigencias de auditoría, QMA estructura el servicio con SLAs claros, reportes ejecutivos y evidencia auditable. Solicite una evaluación sin costo para:
- Analizar su entorno actual y brechas de cobertura
- Definir alcance, SLAs y modelo de entrega ideal
- Estimar inversión y ROI esperado
- Revisar ejemplos de reportes y gobierno