GEN-180 — CVE-2026-99999: zero-day en VMware vCenter explotado desde septiembre 2026

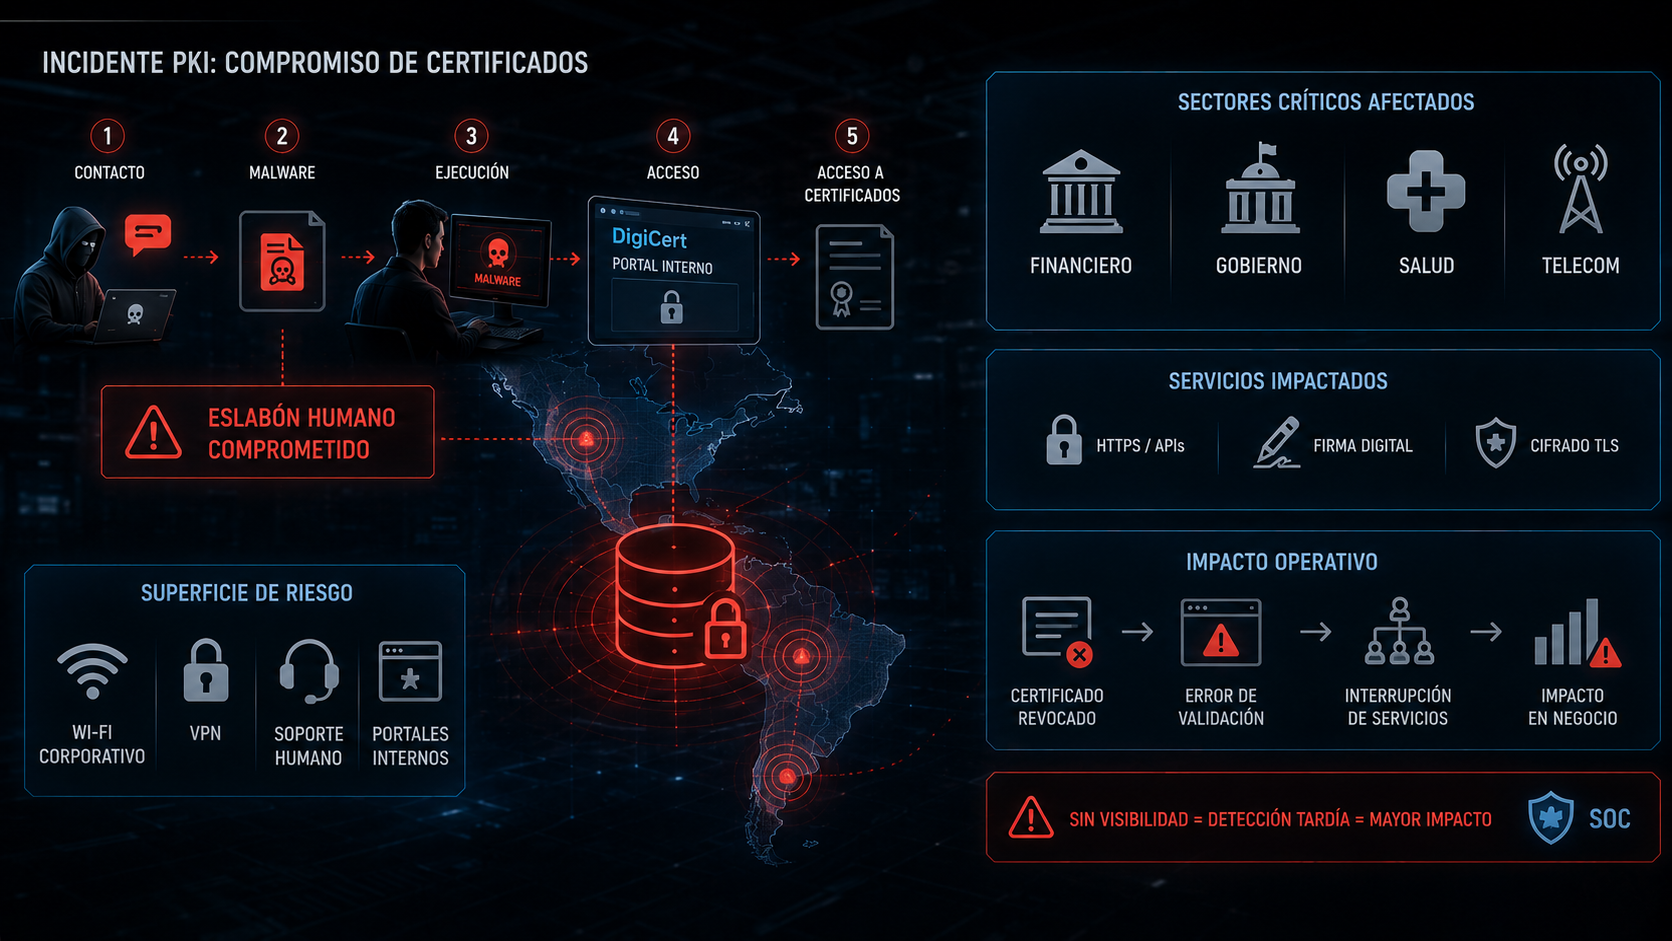
Lo que parece una actualización rutinaria de VMware vCenter Server esconde una amenaza activa: CVE-2026-99999, una vulnerabilidad vCenter crítica de evasión de autenticación explotada como zero-day por actores vinculados a China desde septiembre de 2026, según BleepingComputer. Broadcom liberó el parche tras meses de ataques. El vector permite acceso sin credenciales válidas hacia el hipervisor, lo que abre lateralidad interna y exfiltración sobre infraestructura virtualizada esencial para la continuidad operativa.
Qué implica esta vulnerabilidad vCenter para la infraestructura virtualizada
Una falla de evasión de autenticación es peor que una vulnerabilidad común, porque bypass directo el control de identidad. En consecuencia, el atacante no necesita credenciales robadas ni un phish exitoso: se introduce en el plano de control de la virtualización. Desde ahí controla el ciclo de vida de máquinas virtuales, observa tráfico inter-VM y manipula snapshots. Por eso el impacto trasciende el servidor individual y alcanza a todo el clúster.
Broadcom, que adquirió VMware, emitió los avisos de seguridad que corrigen la falla. Además, BleepingComputer documenta la explotación activa desde septiembre de 2026. Sin embargo, el aviso de AWS 2026-137-AWS —clasificado como Important (requires attention)— asocia el mismo identificador CVE-2026-99999 a una falla en la ruta de red virtio-net/TAP del kernel Linux que afecta hipervisores basados en KVM. En la práctica, esa ruta corre en el plano host donde vCenter orquesta la capa. La superposición indica que la vulnerabilidad vCenter toca el plano de red del hipervisor: el ataque no solo entra al servidor vCenter, sino que puede desplegar un implant en la pila de virtualización para mantener presencia aunque se reinicie el servicio.
El panorama de actores: espionaje, no extorsión

La firma de la campaña —espionaje, persistencia silenciosa, foco en sectores críticos— es coherente con actores de inteligencia vinculados a China. A diferencia de un grupo de ransomware que cifra y cobra, este perfil busca acceso persistente para observar. Afecta infraestructura OT/ICS, gobierno y financiero. Los objetivos son entornos donde la virtualización consolida sistemas de control, plataformas regulatorias y datos sensibles. En consecuencia, la vulnerabilidad vCenter actúa como puerta de entrada para implantar web shells y túneles que sobreviven a reinicios y parches posteriores del servicio.
La detección depende de telemetría de red en el host, no de agentes de endpoint. Específicamente, hay que revisar sesiones de red hacia puertos no estándar desde el proceso vCenter, conexiones salientes en ventanas nocturnas y certificados autofirmados nuevos en el plano de virtualización. Por lo tanto, un SOC sin visibilidad del plano host queda ciego ante esta clase de incursión.
Marco legal mexicano: qué obliga y qué queda en veremos
El marco regulatorio mexicano está en transición. La iniciativa de Ley de Ciberseguridad MX 2025, aún sin publicar en el DOF, contempla en su Art. 26 que los operadores de servicios esenciales notifiquen de forma oportuna y proporcionada a la ANCS cualquier incidente; de aprobarse, sería exigible. La misma iniciativa contempla en su Art. 18 que todos los sujetos obligados designen un enlace especializado en ciberseguridad responsable de la gestión y el flujo de información crítica. No obstante, al ser iniciativa, esas normas no son aún exigibles: hoy rigen las leyes sectoriales vigentes.
En el sector financiero, la Ley de Instituciones de Crédito (LIC) regula sistemas automatizados de detección, monitoreo y seguridad de la información, y es la ley más citada en multas de banca múltiple. En el mercado de valores, la Ley del Mercado de Valores (LMV) regula la seguridad de la información bursátil y los sistemas automatizados. Esa base sectorial ya es exigible y es el punto de partida para la postura de cumplimiento.
Precedente del supervisor: la omisión técnica ya se multa
La omisión de controles técnicos ya genera multas. S.D. INDEVAL, INSTITUCIÓN PARA EL DEPÓSITO DE VALORES, S.A. DE C.V. fue sancionada por omitir pruebas de penetración en los elementos de su infraestructura tecnológica en enero 2026 con multa de $844,900.00. El criterio del regulador se extiende fuera de la banca: el supervisor no exige solo una política, sino la ejecución verificable de controles técnicos. Por ello, un entorno vCenter sin pruebas de penetración documentadas ni sin revisión continua de parches acumula exposición ante una inspección, independientemente de que ocurra o no un incidente.
Plan de acción para el CISO

Ante la vulnerabilidad vCenter, el orden de acciones prioriza contención, verificación forense y remediación estructural:
- Parcheo urgente. Aplica el update de Broadcom a vCenter y al hipervisor afectado; valida la versión instalada contra el aviso 2026-137-AWS.
- Revisión de logs de autenticación. Aísla nodos con sesiones anómalas sin credenciales válidas y busca túneles salientes desde el proceso vCenter.
- Aislamiento e investigación forense. Cua entornos con implant en la pila virtio-net/TAP y determina alcance antes de reintegrar.
- Visibilidad del plano host. Habilita telemetría de red en el hipervisor, no solo en endpoints, para detectar lateralidad.
- Cumplimiento verificable. Documenta pentest y monitoreo continuo en vCenter para sostener la postura ante el supervisor sectorial.
El parche resuelve la falla, pero no elimina la presencia ya implantada. Por lo tanto, remediación sin investigación forense deja la puerta abierta. Consulta el análisis del catálogo KEV, la cobertura de monitoreo de eventos de seguridad y la gobernanza, riesgo y cumplimiento para cerrar el ciclo.
Más sobre vulnerabilidad vCenter
Para profundizar sobre la vulnerabilidad vCenter, consulta:
- BleepingComputer — cronología de la explotación y aviso de Broadcom.
- AWS Security Bulletin 2026-137-AWS — alcance KVM/virtio-net asociado al CVE.
- MITRE ATT&CK — mapeo TTPs de evasión de autenticación y persistencia.
- NIST CSF 2.0 — funciones de detect y respond aplicables al plano host.
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
Un zero-day de evasión de autenticación en VMware vCenter, explotado por actores vinculados a China desde septiembre, expone hipervisores en México. Verifica el parche hoy.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
De la falla técnica al riesgo estratégico: así se cierra la cuenta de la vulnerabilidad vCenter.
Cierre: la vulnerabilidad vCenter en el mapa operativo y regulatorio
Correlación de señales
La correlación de señales muestra un patrón de evasión de autenticación sobre el plano de virtualización, no un vector de endpoint aislado. La inteligencia de superficie indica que el parche de Broadcom corrige la falla, pero el aviso AWS 2026-137-AWS asocia el mismo identificador a la ruta virtio-net/TAP del kernel KVM. En consecuencia, el riesgo residual vive en el host, no solo en el servicio vCenter. Bajo NIST CSF 2.0, las funciones de Detect y Respond deben extenderse al plano de red del hipervisor; sin telemetría de host, la organización no detecta la lateralidad que este vector habilita. Específicamente, la vulnerabilidad vCenter obliga a repensar el alcance de la detección: lo que antes era un agente de endpoint hoy requiere visibilidad del kernel.
Rastreo de actores
El monitoreo de foros underground revela una firma coherente con campaña de espionaje: acceso persistente, silencioso, sin cifrado ruidoso ni nota de extorsión. La inteligencia dark web correlaciona la explotación desde septiembre de 2026 hacia sectores OT/ICS, gobierno y financiero. A diferencia del ransomware de doble extorsión, este perfil busca presencia: implant en la pila virtio-net/TAP, túneles salientes en ventanas nocturnas y certificados autofirmados. Por lo tanto, el foco defensivo está en persistencia en kernel y en exfiltración lenta, no en robo masivo. El vector de la vulnerabilidad vCenter encaja con ese mandato de observación prolongada.
Marco legal y privacidad
El marco legal mexicano distingue iniciativa vigente en espera de publicación de la base sectorial exigible hoy. La iniciativa de Ley de Ciberseguridad MX 2025, aún sin publicar en el DOF, contempla en su Art. 26 la notificación a la ANCS y en su Art. 18 la designación de un enlace especializado; de aprobarse, sería exigible. En tanto, la LIC y la LMV, vigentes, ya regulan sistemas de detección, monitoreo y seguridad de la información en banca y valores. En consecuencia, la omisión de controles técnicos sobre vCenter no espera a la nueva ley: el sector financiero ya responde hoy por carencias verificables.
Mandato sectorial
La evaluación de cumplimiento señala que la omisión de pruebas de penetración ya es criterio sancionador concreto. S.D. INDEVAL, INSTITUCIÓN PARA EL DEPÓSITO DE VALORES, S.A. DE C.V. fue sancionada por omitir pruebas de penetración en los elementos de su infraestructura tecnológica en enero 2026 con multa de $844,900.00. El criterio trasciende al sector bursátil y alinea a ISO 27001: el regulador no acepta solo la política, exige la ejecución verificable. Por lo tanto, un clúster vCenter sin pentest documentado ni revisión continua de parches acumula exposición ante inspección, con o sin incidente.
Inteligencia: modulos de superficie, dark web forensics, marco legal, compliance y cloud security posture ZDU.