GEN-159 — Turla intercepa correos con Cereal en servidores Microsoft Exchange
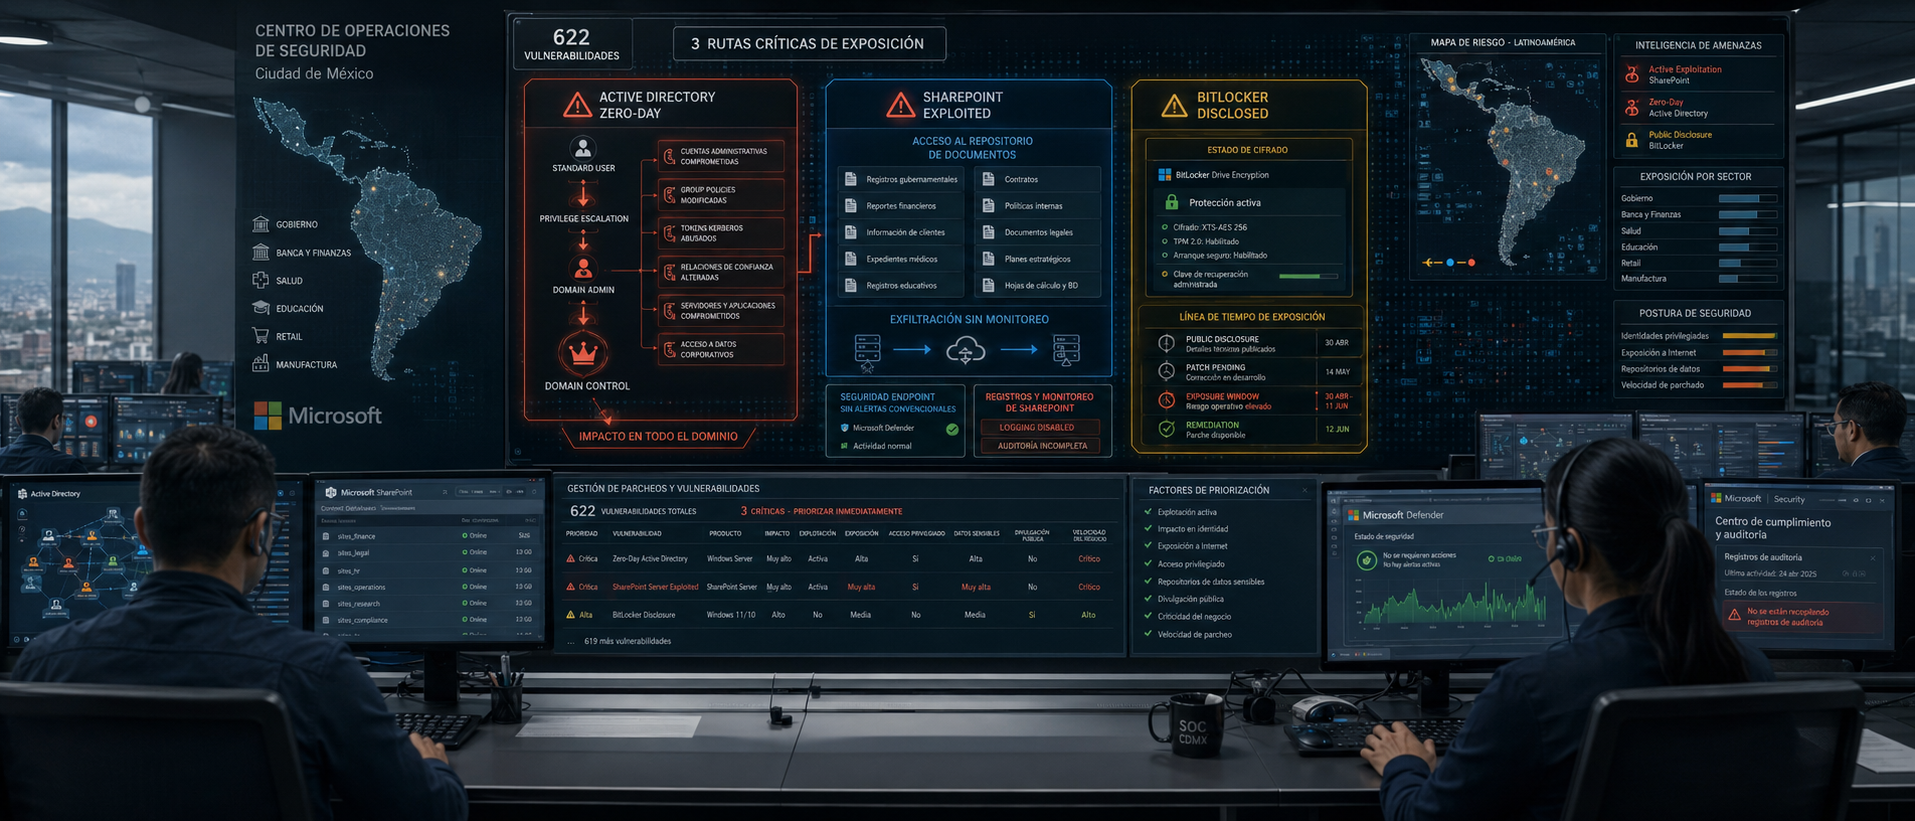
Lo que parece una vulnerabilidad de correo esconde una campaña de espionaje por malware: el grupo estatal ruso Turla despliega Cereal, un kit para interceptar mensajes en servidores Microsoft Exchange. BleepingComputer reportó la campaña con foco explícito en organizaciones gubernamentales, con objetivo de robo de información clasificada y espionaje estratégico. Para la infraestructura crítica y el sector público en América Latina, particularmente en México, este espionaje en Exchange representa un riesgo directo sobre bandejas que contendrán licitaciones, políticas y comunicaciones sensibles.
De una supuesta falla de correo a una plataforma de interceptación
La disonancia técnica es clara. Un kit como Cereal no compromete el correo para robar claves ni para distribuir malware masivo; lo compromete para interceptar. Eso implica que el panel de administración de Exchange y las cuentas con permisos elevados pasan a ser el activo de mayor valor. Una credencia administrativa expuesta, sin autenticación multifactor fuerte, convierte un servidor legítimo en un punto de escucha permanente.
Contexto global de la amenaza
El monitoreo de foros underground revela que la actividad de espionaje sobre correo corporativo y gubernamental se concentra en actores patrocinados por estados. Turla, grupo de amenazas estatal ruso con trayectoria en espionaje, despliega Cereal como módulo específico para servidores Microsoft Exchange.
En paralelo, la inteligencia dark web correlaciona campañas sobre el contexto mexicano. En foros como ransomware.live se observan entradas atribuidas con probabilidad a actores como VoltTyphoon, XENOTIME y APT29. Por lo tanto, la región opera bajo presión simultánea de múltiples grupos de espionaje, no de un único atacante.
El boletín BTU-FLARE-219100 documenta explotación activa atribuida (probable) a APT29 sobre F5 BIG-IP. En consecuencia, el patrón es consistente: los grupos priorizan dispositivos de borde y sistemas de correo para sostener acceso a largo plazo.
Lo que cambia el marco legal mexicano
La implicación regulatoria de una interceptación así no es menor. El marco legal en transición redefine el deber de notificación y de diseño del rol de seguridad.
La iniciativa de Ley de Ciberseguridad MX 2025, presentada en el Senado y aún sin publicar en el DOF, contempla en su Art. 26 que los operadores de servicios esenciales y administradores de ICI notifiquen a la ANCS de forma oportuna y proporcionada cualquier incidente; de aprobarse, sería exigible. Específicamente, su Art. 18 propone designar un enlace especializado en ciberseguridad responsable del flujo de información crítica. Asimismo, el Art. 30 diferenciaría obligaciones por criticidad: en ALTA (ICI y OSE estratégicos), evaluación continua, auditorías anuales y notificación inmediata.
En lo que ya es vigente, la LFPDPPP, en su versión vigente desde el 21 de marzo de 2025, transfiere el enforcement a la Secretaría Anticorrupción y Buen Gobierno y contempla sanciones de 150 a 1,500 UMAs por incumplimiento en el tratamiento de datos personales. Por lo tanto, un robo de datos personales vía correo activa una obligación de transparencia hacia los titulares y un riesgo sancionador.
Qué auditar esta semana
El análisis MITRE ATT&CK muestra que este tipo de kit se ancla en credenciales de administración y tráfico saliente anómalo hacia dominios externos. Es decir, la detección depende de telemetría, no de firmas. En consecuencia, el CISO debe priorizar:
- Auditar el panel de administración de Exchange. Revisar cuentas con permisos de acceso avanzado, EAC y EWS; exigir MFA fuerte y eliminar credenciales compartidas.
- Inspeccionar tráfico de red. Detectar salidas anómalas hacia dominios externos no catalogados desde la infraestructura de correo.
- Aplicar listas de bloqueo geográfico. Restringir acceso al panel EAC desde orígenes sin justificación operativa.
- Validar credenciales con MFA fuerte. Autenticación condicional y sesión sin inquilino para cuentas privilegiadas.
- Preparar el canal de notificación. Alinear protocolo de incidente con la ANCS y con los titulares de datos bajo la LFPDPPP.
Para mantener la detección y la gestión del riesgo de espionaje en Exchange, el monitoreo de eventos de seguridad sostenido resulta clave. Igualmente, el marco de gobernanza, riesgo y cumplimiento ayuda a trazar la respuesta. Y para entender el contexto de explotación activa, consulta el registro de vulnerabilidades explotadas activamente.
Más sobre espionaje en Exchange
Para profundizar en la campaña, el marco de detección y el riesgo de espionaje en Exchange, consulta:
- BleepingComputer — reporte original de la campaña Cereal de Turla sobre servidores Exchange.
- NIST CSF — marco de gestión de riesgo para identificar, proteger y responder a amenazas sostenidas.
- MITRE ATT&CK — técnicas de acceso persistente e interceptación aplicables a kits sobre correo corporativo.
G.E.N.N.I.E. — Centro de Inteligencia Simbiótica
El grupo estatal ruso Turla despliega Cereal, un kit para interceptar correos en Microsoft Exchange, con foco en el sector gubernamental.
Luna Varela de la Vega — ZDU-INTEL-VARELA
Enlace de Inteligencia Estratégica. Jefa de Relaciones Públicas del ZDU. Autora editorial.
Del sintoma a la síntesis: así se cruza la señal del espionaje en Exchange con el marco regulatorio mexicano
Cereal y el nuevo patrón de interceptación sobre Exchange
Correlación de señales
La inteligencia de superficie indica que Cereal no es un exploit aislado, sino un kit de interceptación sobre Microsoft Exchange. Los frameworks NIST CSF 2.0 e ISO 27001 identifican la gestión de identidades privilegiadas y la telemetría de red como controles centrales frente a amenazas sostenidas. En consecuencia, el riesgo no está en el correo como tal, sino en la administración de Exchange: credenciales elevadas sin MFA fuerte y tráfico saliente sin inspección. Por lo tanto, la postura defensiva debe trasladar el foco del mensaje al panel de control y a la sesión de administrador.
Rastreo de actores
El monitoreo de foros underground revela un ecosistema de espionaje sobre el contexto mexicano. En ransomware.live se observan entradas atribuidas con probabilidad a actores como VoltTyphoon, XENOTIME y APT29. El boletín BTU-FLARE-219100 documenta explotación activa por APT29 (probable) sobre F5 BIG-IP, el mismo actor ligado a la entrada sobre CVE-2025-49113. En suma, la región enfrenta presión de múltiples grupos de espionaje simultáneos. La convergencia hacia dispositivos de borde y sistemas de correo confirma un patrón de acceso persistente, no de extorsión.
Marco legal y privacidad
El marco legal mexicano en transición redefine la responsabilidad. La LFPDPPP, vigente desde el 21 de marzo de 2025, transfiere el enforcement a la Secretaría Anticorrupción y Buen Gobierno y contempla sanciones de 150 a 1,500 UMAs por incumplimiento. En una interceptación de correo, la exfiltración de datos personales activa la obligación de transparencia hacia los titulares y, en su caso, el derecho de acceso, rectificación, cancelación y oposición (ARCO).
Postura normativa
La iniciativa de Ley de Ciberseguridad MX 2025, presentada en el Senado en abril de 2025 y aún sin publicar en el DOF, contempla en su Art. 18 la designación obligatoria de un enlace especializado en ciberseguridad; de aprobarse, sería exigible. Asimismo, su Art. 26 propone que los operadores de servicios esenciales y administradores de ICI notifiquen a la ANCS de forma oportuna y proporcionada, sin un plazo fijo de 72 horas. El Art. 30 diferenciaría por criticidad: en nivel ALTA, evaluación continua, auditorías anuales y notificación inmediata. Por lo tanto, la preparación del canal de notificación es hoy, no después de la sanción.
Inteligencia: módulos de superficie, dark web forensics, boletines FLARE, marco legal y compliance ZDU.
Evidencia técnica verificada
| Tipo | Indicador | VT | Fuente | Conf | Threat | Acciones |
|---|---|---|---|---|---|---|
| MD5 | 3c50b0b4d394617058c01a83232b328f | 59/71 | otx | ✓ VT | — | VTMB |
| MD5 | 0ebb2842ce6c33d92feb819cf9870af0 | 59/70 | otx | ✓ VT | — | VTMB |
| MD5 | 02040ce4eaf4377976b2b118b0107f0d | 58/71 | otx | ✓ VT | — | VTMB |
| MD5 | 1988e8eb810ccb3f00cec7a9e7c342a7 | 58/71 | otx | ✓ VT | — | VTMB |
| MD5 | 2eadae795b3233e90c99cf4d2a29a79b | 58/71 | otx | ✓ VT | — | VTMB |
| MD5 | 3fe98c96d7bae378d9711fc1a1b4d5f3 | 57/71 | otx | ✓ VT | trojan.msil/tedy | VTMB |
| MD5 | 2885817b80788b5daf3817d90f34c60b | 57/70 | otx | ✓ VT | — | VTMB |
| MD5 | 32d693dd2fdcbce66b11311d4773cae9 | 56/71 | otx | ✓ VT | — | VTMB |
| MD5 | 0dc73374a0ebce37dc689732dcf58d8e | 56/71 | otx | ✓ VT | — | VTMB |
| MD5 | 0d89bb3512c0e1d1346b5b8767833f8a | 54/71 | otx | ✓ VT | — | VTMB |
| MD5 | 127ec300b3575729b175f45a8978d9ab | 54/71 | otx | ✓ VT | — | VTMB |