Inicio » Zero Day Universe » Villanos del Zero Day Universe
ZDU · Fuerzas adversarias

Los villanos del Zero Day Universe

Cada adversario de este catálogo tiene un actor real detrás y evidencia que lo sostiene: víctimas publicadas en México, técnicas mapeadas a MITRE ATT&CK y las vulnerabilidades que usó para entrar. La ficción es la puesta en escena. Los datos no.

44 perfiles publicadosRastreo propio de BlacktraceContexto México
01

Catálogo de adversarios

GOLDVEIN, el adversario de ZDU que representa a Cl0p y FIN11
Extorsión silenciosa · Cl0p y FIN11

GOLDVEIN

Dejó de cifrar archivos cuando entendió que basta con llevárselos. Entró por dos días cero de Oracle E-Business Suite y lleva veinticinco empresas mexicanas publicadas.
12 víctimas MX · 25 CVE · 2 capítulos
Miniatura del episodio 003 del Zero Day Universe sobre The Gentlemen
Extorsión por filtración · Episodio 003

THE GENTLEMEN

Grupo joven con portal propio de filtraciones. Veintidós víctimas publicadas con México como país entre junio de 2025 y septiembre de 2026, tres de ellas el mismo día. Es el adversario del tercer episodio.
24 víctimas MX · Con video
VOID MANTICORE, la mantícora de vacío que deja en ceniza un cuarto de control en el Zero Day Universe
Destrucción · Nexo estatal

VOID MANTICORE

La amenaza que no negocia. Borra datos e impide la recuperación, así que un pago no compra nada. Todavía sin víctimas mexicanas publicadas.
63 técnicas ATT&CK
DARKWEB SYNDICATE, la estructura criminal de fondo del Zero Day Universe
Crimen organizado · Estructura

DARKWEB SYNDICATE

El antagonista de fondo (personaje de ficción). No aparece en cuadro porque no es una persona: es quien le vende accesos, herramientas e infraestructura a todos los demás.

1 capítulo
Miniatura del video de Scattered Spider contra Cisco FMC en el Zero Day Universe
Ingeniería social · UNC3944

SCATTERED SPIDER

No rompe la puerta: llama a la mesa de ayuda y convence a quien contesta.
3 CVE · 66 técnicas ATT&CK · 4 capítulos
Miniatura del video de APT41 Double Dragon en el Zero Day Universe
Espionaje y cibercrimen · APT41

DOUBLE DRAGON

Trabaja para un Estado de día y roba por su cuenta de noche, con la misma infraestructura. Veintidós CVE con su nombre en la atribución, casi todos probables, en quince fabricantes que cualquiera tiene en su inventario.
23 CVE · 82 técnicas ATT&CK · 1 capítulo
LOCKBIT, la bóveda viviente que encadena los servidores en el Zero Day Universe
Ransomware como servicio

LOCKBIT

La franquicia. Cincuenta y siete víctimas publicadas con México como país en cinco años, el número más alto de nuestro rastreo, y tres versiones de la marca que sobrevivieron al desmantelamiento.

58 víctimas MX · 22 CVE · 3 capítulos
Miniatura del episodio 006 del Zero Day Universe sobre Qilin, El que vive aquí
Extorsión por filtración

QILIN

El que más creció en México: casi todas sus víctimas mexicanas son de 2025 y 2026, con casos en el sector salud. Es el villano de EP.006, el que vive adentro.
51 víctimas MX · 52 técnicas ATT&CK · Con video
APT29, el oso espectral de hielo que acecha entre los servidores en el Zero Day Universe
Espionaje estatal · Cozy Bear

APT29

Sin portal de filtraciones ni nota de rescate. Entra, se queda y mide su éxito en meses de silencio. Es de los adversarios con más capítulos del universo.
38 CVE · 66 técnicas ATT&CK · 8 capítulos
SHINYHUNTERS, la jauría de perros de cromo que se lleva los expedientes de personal en el Zero Day Universe
Robo de datos y extorsión · UNC6240

SHINYHUNTERS

No cifra nada: se lleva expedientes de personal, nómina y alumnos, y cobra por no publicarlos. Se le atribuye una campaña contra Oracle PeopleSoft que expuso expedientes de personal y nómina.
1 víctima MX · 46 técnicas ATT&CK
Miniatura del episodio 004 del Zero Day Universe sobre Sony Pictures 2014 y Lazarus Group
Estado-nación · Corea del Norte · Episodios 004 y 005

LAZARUS GROUP

Detrás del borrado de Sony Pictures en 2014 y, bajo su paraguas, del robo por SWIFT al Banco de Bangladesh en 2016. Es el adversario de los episodios 004 y 005.
78 CVE · 94 técnicas ATT&CK · 6 capítulos
APT1: un oso espectral tejido de líneas de código y tinta, acechando en un laboratorio de ingeniería donde se roba propiedad intelectual. La luz es la de las…
Espionaje estatal · China · Unidad 61398

APT1

La unidad del Ejército Popular de Liberación que Mandiant expuso en 2013 por robar propiedad intelectual a cientos de empresas de habla inglesa.
23 técnicas ATT&CK
APT3: un panda colosal hecho de piedra gótica erosionada y sombra, atacando organizaciones políticas en un ambiente de oficina sombría
Espionaje estatal · China · Ministerio de Seguridad del Estado

APT3

Un grupo ligado al Ministerio de Seguridad del Estado de China que se hizo conocido por usar vulnerabilidades de día cero en navegadores.
44 técnicas ATT&CK
BlackByte: un enjambre de millones de cubitos de plástico negro mate y brillante que se arrastra por el suelo de una sala de control industrial, fusionándose y…
Ransomware · Infraestructura crítica · Activo desde 2021

BlackByte

Un grupo de ransomware que entra por servidores expuestos, como Exchange, y que el FBI señaló por atacar infraestructura crítica en Estados Unidos.
1 víctima MX · 48 técnicas ATT&CK
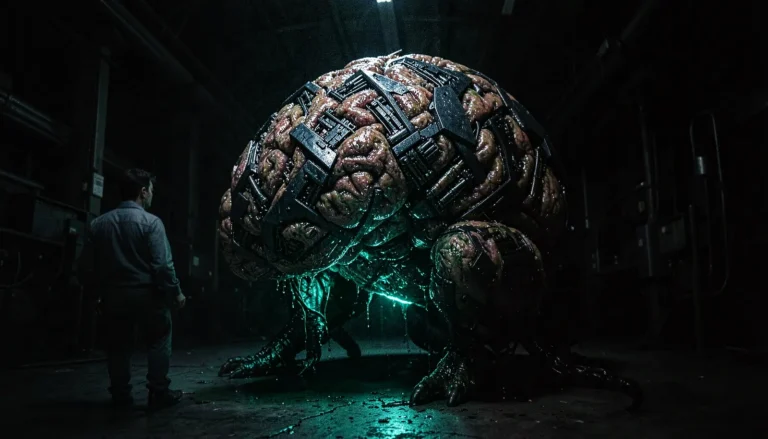
BrainCipher: una criatura anatómicamente incorrecta formada por tejido cerebral expuesto y capas de material sintético rígido, ubicada en una sala de manufactura…
Ransomware · Doble extorsión · Desde 2024

Brain Cipher

El ransomware hecho con el constructor filtrado de LockBit que paralizó el centro nacional de datos de Indonesia en 2024.
4 víctimas MX
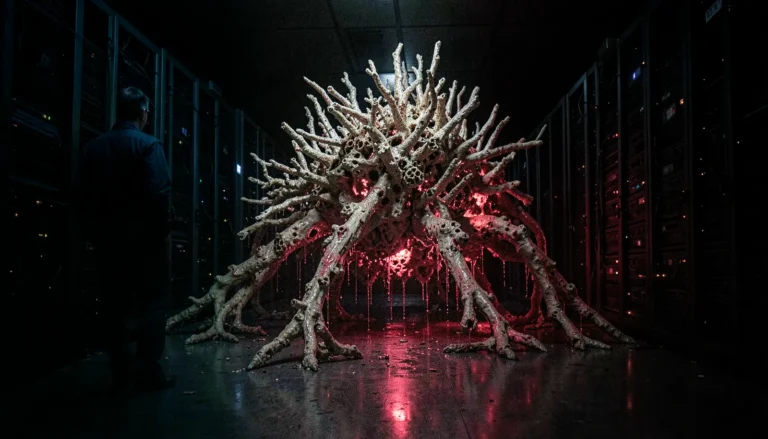
CoralRaider: una criatura de coral ramificado y hueso que se arrastra por un pasillo de servidores, drenando datos
Cibercrimen · Robo de credenciales · Vietnam

CoralRaider

Un grupo de Vietnam que roba credenciales, datos de tarjetas y cuentas de redes sociales de empresas con una cadena de infostealers.
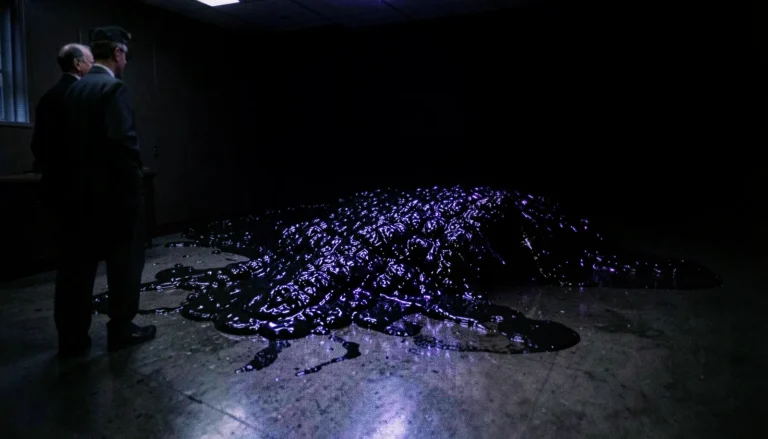
DarkHydrus: una criatura de sombra viscosa y escamas negras que se desplaza por un despacho gubernamental en la noche, atacando agencias y universidades
Espionaje · Medio Oriente · Activo desde 2016

DarkHydrus

Un grupo de espionaje que ataca gobiernos y universidades de Medio Oriente con herramientas libres y una puerta trasera propia.
7 técnicas ATT&CK
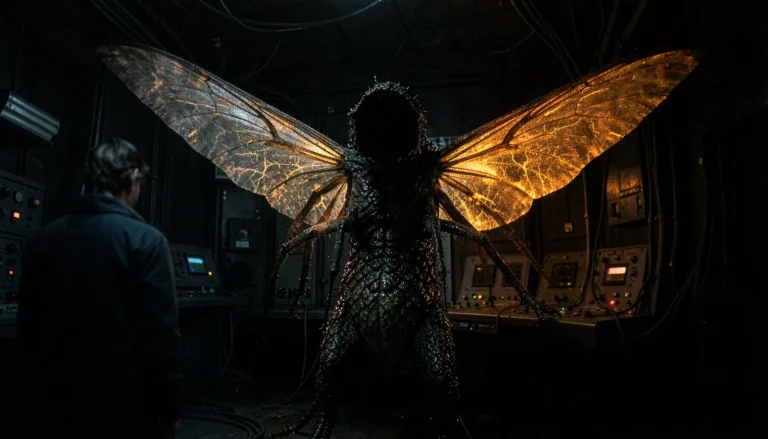
Dragonfly: una criatura de escamas húmedas y alas translúcidas que acecha en una sala de control industrial, representando la infiltración en infraestructuras críticas
Espionaje estatal · Rusia · Centro 16 del FSB

Dragonfly

La unidad del FSB ruso que lleva más de una década metiéndose en empresas de energía y en los sistemas que controlan la infraestructura crítica.
58 técnicas ATT&CK
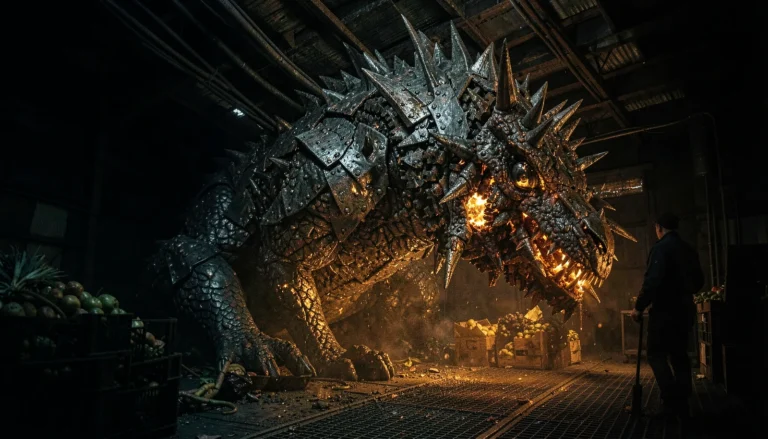
DragonForce: un dragón de acero fundido y escamas húmedas aplasta una planta agroalimentaria, con su luz interna dorada
Ransomware como servicio · Cártel · Desde 2023

DragonForce

La operación de ransomware que en 2025 se presentó como un cártel y que estuvo detrás de los ataques a Marks and Spencer, Co-op y Harrods.
5 víctimas MX · 7 CVE
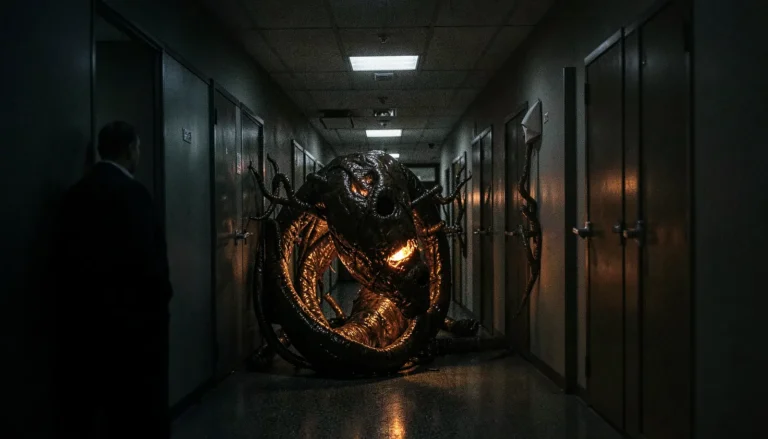
El Corredor: una criatura de túneles y puertas que acecha en un pasillo de empresa, vendiendo acceso a sus víctimas
Broker de acceso inicial · Sin atribución · ZDU-003

El Corredor

El broker de accesos sin rostro de Zero Day Unit: entra, se queda y le vende la puerta a quien llegue después.
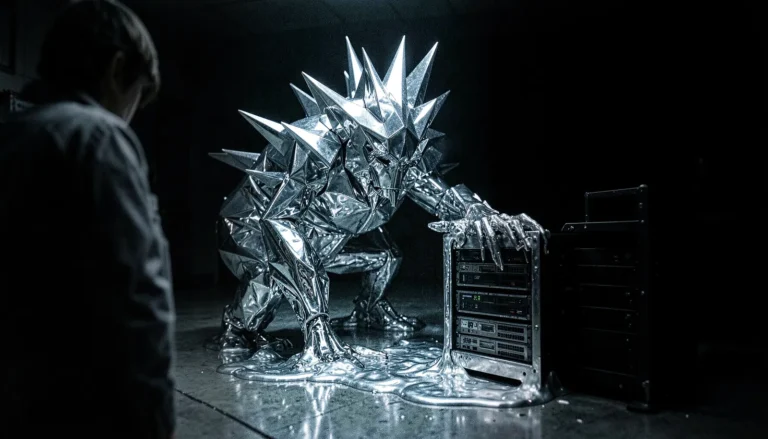
Equation Group: una criatura de metal líquido y geometría fractal que reescribe la memoria física de los discos en un laboratorio forense
Espionaje de alto nivel · Exploits de día cero

Equation Group

El grupo que podía reescribir el firmware de los discos duros y cuyas herramientas filtradas, como EternalBlue, terminaron en WannaCry y NotPetya.
3 CVE · 4 técnicas ATT&CK
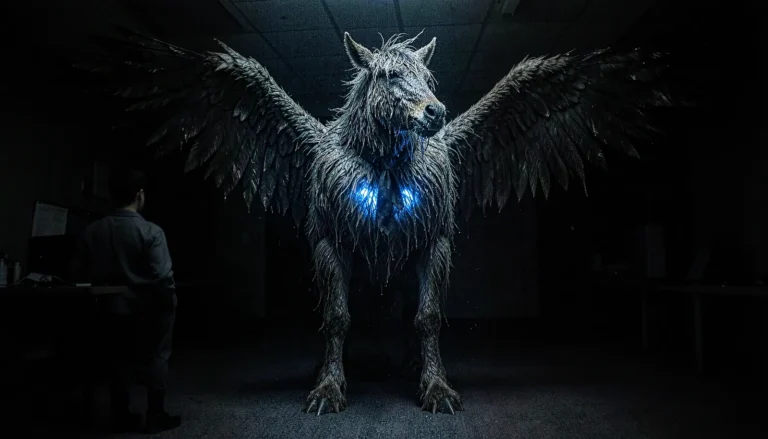
Famous Chollima: un caballo alado de anatomía animal con plumas húmedas y una corbata, merodeando en un open space de oficinas, iluminado por una luz eléctrica azul
Estado-nación · Corea del Norte · Falsos trabajadores de TI

Famous Chollima

Los operativos norcoreanos que consiguen empleo remoto en empresas de tecnología con identidades falsas, y que también reclutan desarrolladores con entrevistas trampa.
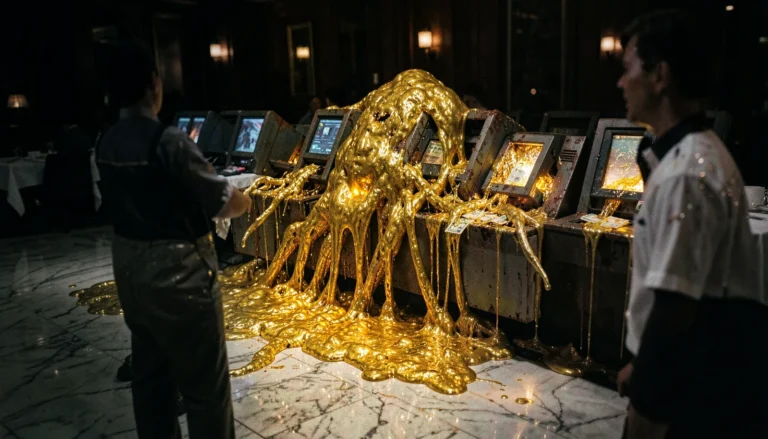
FIN7: una criatura viscosa y dorada que se alimenta de las terminales de cobro en un restaurante de lujo, drenando la riqueza y dejando la tecnología oxidada y vacía
Cibercrimen financiero · Activo desde 2013

FIN7

Un grupo con motivación financiera que empezó robando tarjetas desde las terminales de cobro de restaurantes y hoteles, y que desde 2020 opera ransomware contra empresas grandes.
67 técnicas ATT&CK
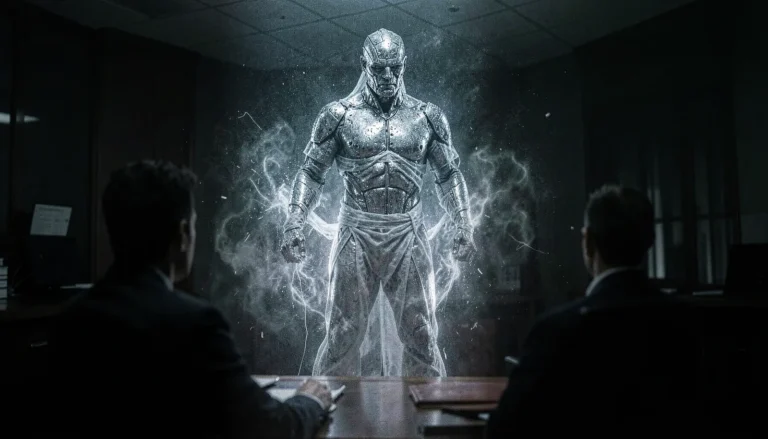
HAFNIUM: una criatura espectral de metal y seda que se desplaza por un despacho de abogados, dejando estelas de tormenta estática
Espionaje estatal · China · Silk Typhoon

HAFNIUM

El grupo chino detrás de la explotación masiva de Microsoft Exchange en 2021, rápido para convertir en arma cualquier falla de equipos de borde.
4 CVE · 44 técnicas ATT&CK
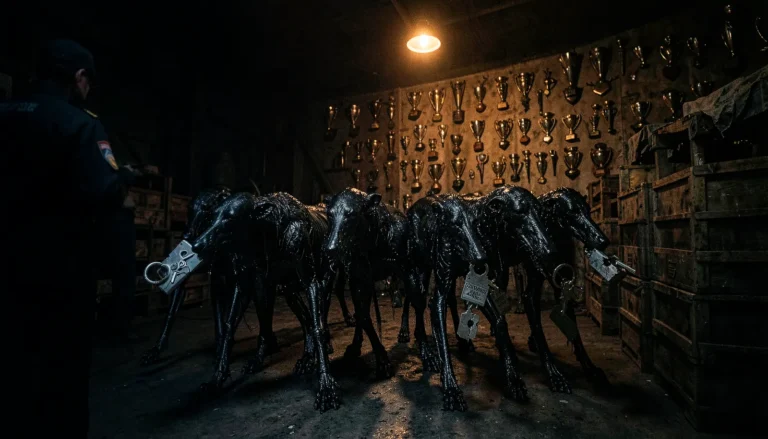
Hunters International: una jauría de sabuesos hechos de huesos y cuero envejecido, cargando trofeos de caza, acechando en un almacén de manufactura con una víctima…
Ransomware como servicio · Heredero de Hive · 2023 a 2025

Hunters International

El ransomware que heredó el código de Hive tras su desmantelamiento, que priorizaba robar datos y que cerró en 2025 para seguir como World Leaks.
5 víctimas MX
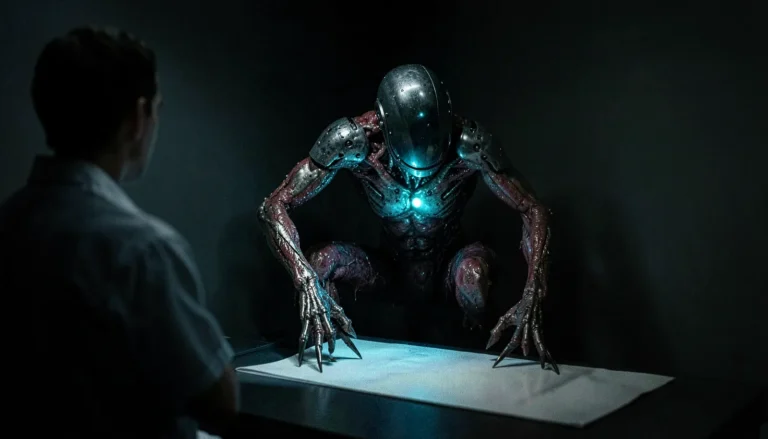
KillSec: un depredador biomecánico de acero cirúrgico y tejido biológico expuesto, con extremidades alargadas y filosas, acechando en un consultorio médico oscuro…
Extorsión y ransomware · Se dice hacktivista

KillSec

Un grupo que se presenta como hacktivista pero que vive de extorsionar, con ransomware propio y un servicio para afiliados desde 2024.
6 víctimas MX
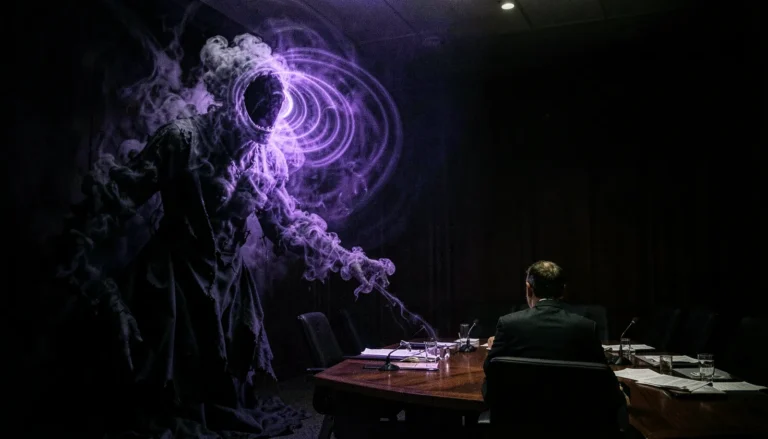
Kimsuky: una criatura de humo negro y seda rasgada que aúlla en una sala de sesiones diplomáticas, con su grito manifestado como ondas de luz visibles
Espionaje estatal · Corea del Norte · Activo desde 2012

Kimsuky

El grupo de espionaje norcoreano que persigue a expertos en política exterior, programa nuclear y sanciones, con el arsenal de técnicas más amplio de MITRE.
131 técnicas ATT&CK
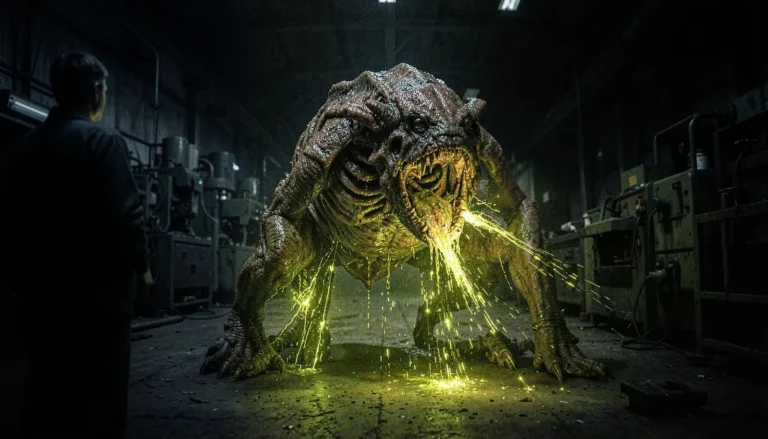
Krybit: un depredador de doble cámara, con un cuerpo de piel húmeda y una boca que expulsa datos brillantes, acechando en un taller de manufactura con líneas de…
Ransomware como servicio · Desde 2026

Krybit

Un ransomware como servicio de 2026 que le deja 80 por ciento a sus afiliados y que ya tiene víctimas en México.
13 víctimas MX
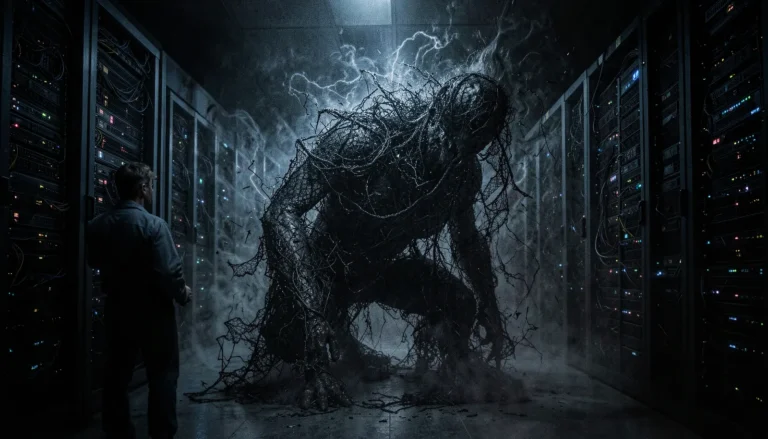
Lace Tempest: una criatura de encaje negro y tormenta de hilos que devora los sistemas de transferencia de archivos en un centro de datos, con luz fría
Extorsión · Cl0p · Robo masivo por transferencia de archivos

Lace Tempest

El operador de Cl0p que explota de golpe vulnerabilidades de día cero en software de transferencia de archivos, como MOVEit, para robar datos de miles de organizaciones.
5 CVE
LAPSUS$: una criatura glotona y errática que devora los datos de una sala de control industrial, transformando el error en hambre
Extorsión · Ingeniería social · Activo desde 2021

LAPSUS$

Un grupo de extorsión sin ransomware que entraba a grandes tecnológicas sobornando empleados y engañando a mesas de ayuda, y que empezó en Brasil.
44 técnicas ATT&CK
LofyGang: una criatura de humo denso y telas grises que se arrastra por un estudio de desarrollo, disfrazada de comodidad pero devorando credenciales
Cibercrimen · Paquetes maliciosos · Brasil

LofyGang

Un grupo brasileño que publicó cientos de paquetes maliciosos en npm para robar tarjetas y cuentas, y que volvió en 2026 con un ladrón disfrazado de truco de Minecraft.
Magecart: un ente de humo con múltiples brazos que manipula tarjetas de pago flotantes como un mazo en la caja de una tienda
Robo de tarjetas en tiendas en línea · Desde 2015

Magecart

No es un grupo sino una familia de bandas que esconden un lector de tarjetas en la página de pago de las tiendas en línea.
Nightspire: un coloso de humo negro y pinceladas de piedra gótica que emerge de la alfombra de un auditorio educativo, con extremidades largas y puntiagudas, en un…
Ransomware · Doble extorsión · Desde 2025

NightSpire

Un grupo nuevo que entra por firewalls Fortinet sin parchar y que le da a sus víctimas plazos de dos días para pagar.
4 víctimas MX · 1 CVE
NoEscape: un organismo de metal fundido y cables enredados que forma una jaula cerrada alrededor de una sala de servidores, sin aberturas, encerrando la…
Ransomware como servicio · 2023 · Triple extorsión

NoEscape

El ransomware como servicio que en 2023 sumó ataques de denegación de servicio a la extorsión y que desapareció de golpe a fin de año.
4 víctimas MX
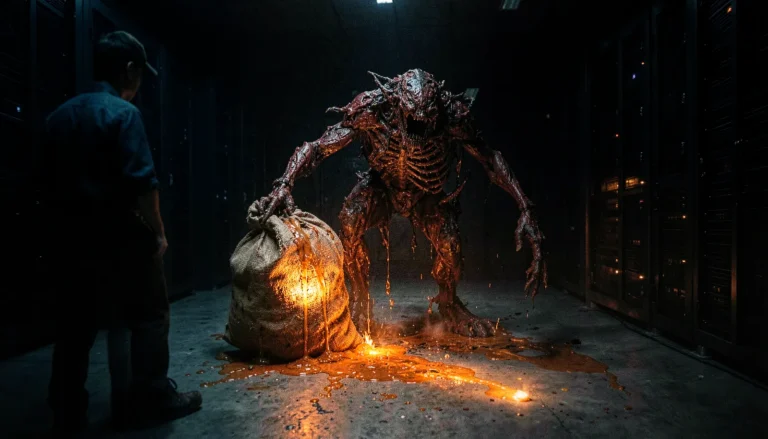
REvil: un monstruo de piel carbonizada y huesos retorcidos que arrastra un saco de datos robados en un centro de datos
Ransomware como servicio · 2019 a 2022

REvil

El ransomware como servicio detrás del ataque a la cadena de suministro de Kaseya en 2021, heredero de GandCrab.
1 CVE · 44 técnicas ATT&CK
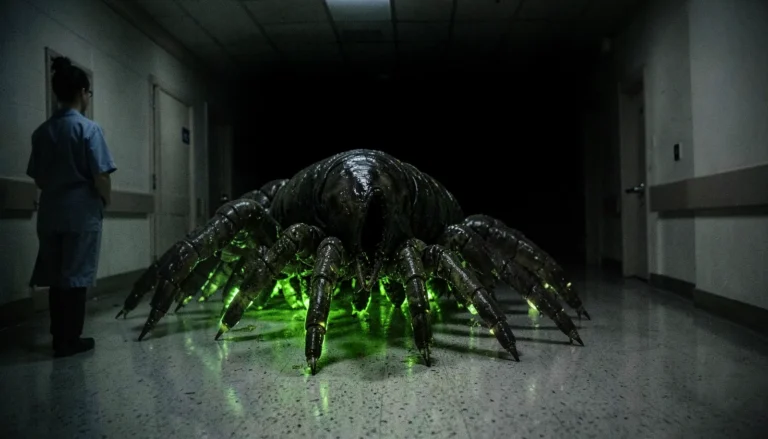
Rhysida: un ciempiés gigante de quitina húmeda y patas articuladas que se mueve por un pasillo de hospital, con un brillo venenoso en su cuerpo
Ransomware como servicio · Doble extorsión · Desde 2023

Rhysida

El ransomware que debutó contra el Ejército de Chile y que después se llevó los datos de la Biblioteca Británica y del puerto de Seattle.
3 víctimas MX
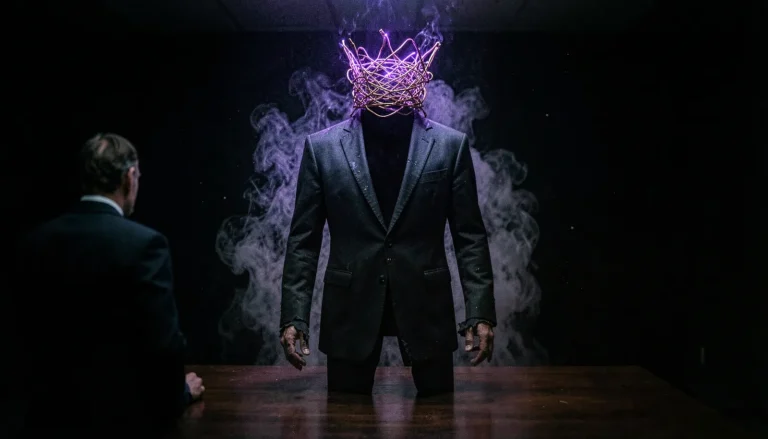
Royal: un traje negro de corte formal que se sostiene solo gracias a una columna de humo denso y cables de cobre que forman una corona, flotando sobre una mesa de…
Ransomware · Desde 2022 · Hoy BlackSuit

Royal

Un ransomware que apareció en 2022 con gente de Conti, que cifra por partes para ir más rápido y que después cambió su nombre a BlackSuit.
2 víctimas MX · 15 técnicas ATT&CK
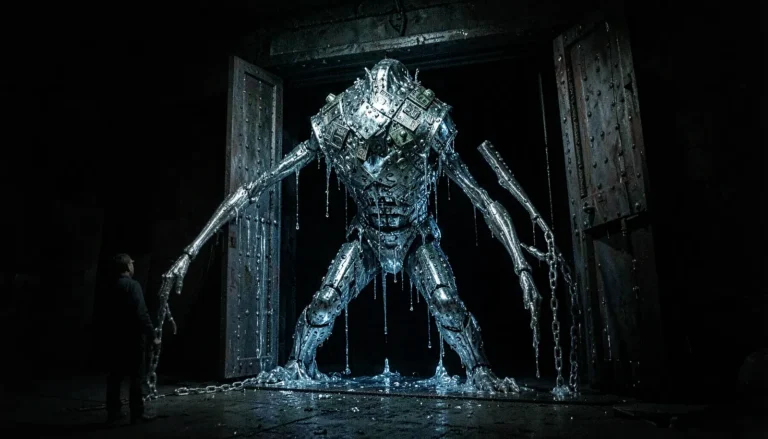
SafePay: un monstruo de placas de acero y billetes de metal líquido que emerge de una caja fuerte en una planta de manufactura, arrastrando cadenas de plata fundida
Ransomware · Grupo cerrado · Desde 2024

SafePay

Un grupo de ransomware cerrado, sin afiliados, con más de 600 víctimas, que pide un porcentaje de lo que factura la empresa y llama por teléfono para presionar.
10 víctimas MX · 5 CVE
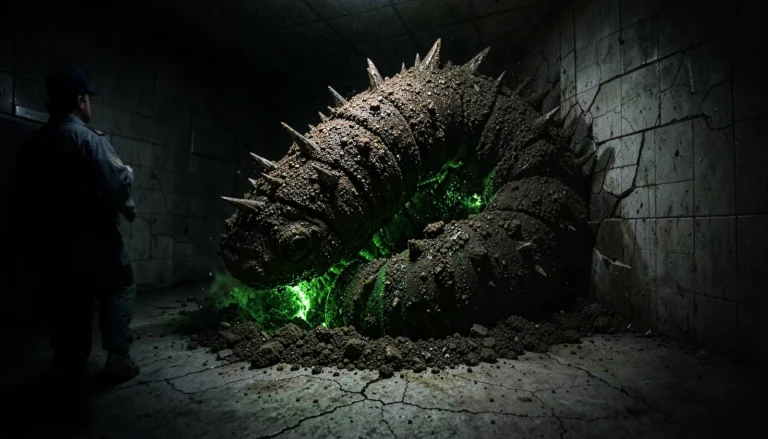
Sandworm: una masa serpentina de arena húmeda y grava que rompe el suelo de una central eléctrica, con anatomía de gusano gigante y grietas de luz ácida en su cuerpo
Sabotaje estatal · Rusia · Unidad 74455 del GRU

Sandworm

La unidad del GRU ruso que apagó la red eléctrica de Ucrania, soltó NotPetya sobre el mundo y atacó los Juegos Olímpicos de Invierno.
1 CVE · 86 técnicas ATT&CK
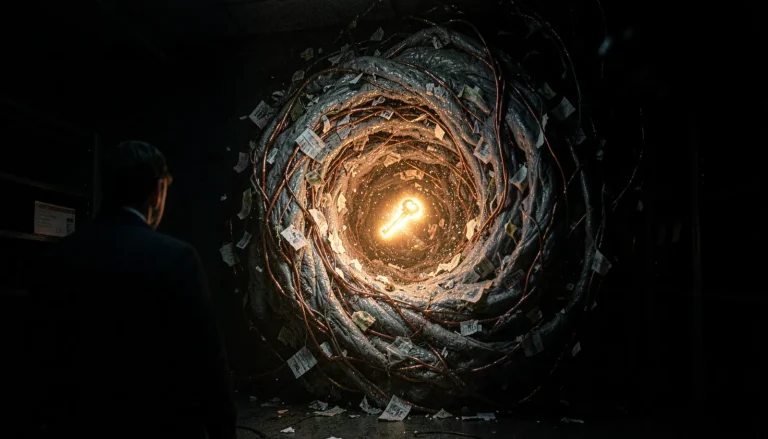
Storm-0558: un monstruo ciclónico de carne y metal retorcido que emerge de un archivo de correo gubernamental, usando una llave falsa para penetrar la seguridad
Espionaje estatal · China · Antique Typhoon

Storm-0558

El grupo chino que en 2023 falsificó llaves de Microsoft para leer el correo de la Secretaria de Comercio y del Departamento de Estado de Estados Unidos.
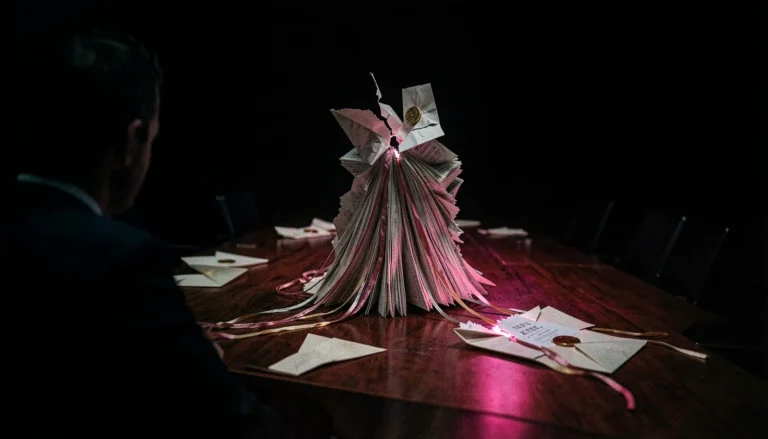
STORM-0978: una criatura de carne húmeda y forma de pliegue de papel acecha una sala de conferencias diplomática, emergiendo de un dossier oficial que se expande como…
Espionaje y ransomware · Rusia · RomCom

Storm-0978

Un grupo ruso que mezcla espionaje sobre Ucrania con ransomware, y que ataca con vulnerabilidades de día cero de Office, Firefox y WinRAR.
4 CVE
TA505: un monstruo de telas sintéticas estiradas y torcidas por la tormenta que se mueve a través de un centro de distribución de software pirata
Cibercrimen · Distribución masiva de malware · Clop

TA505

Un grupo criminal que marcó tendencia en la distribución masiva de malware por correo y que después llevó el ransomware Clop.
34 técnicas ATT&CK
TeamTNT: una criatura simbiótica y masiva formada por capas de polvo gris y vetas de fuego naranja que devora los contenedores de software en un centro de datos,…
Cibercrimen · Nube y contenedores · Criptominería

TeamTNT

Un grupo que busca servidores en la nube y contenedores mal configurados para minar criptomonedas con los recursos de la víctima.
56 técnicas ATT&CK
Turla: una criatura de anatomía desquiciada que combina la masa de un oso con la exoesqueleto brillante de un insecto acuático, goteando un líquido tóxico, situada en…
Espionaje estatal · Rusia · FSB

Turla

El grupo de espionaje del FSB ruso que lleva veinte años dentro de embajadas y ministerios de más de 50 países con su malware Snake.

68 técnicas ATT&CK
+

En el radar

Grupos con evidencia en nuestra base que todavía no tienen ficha. Las cifras salen de CISA KEV, MITRE ATT&CK y del registro de víctimas publicadas en México.

APT40 79 CVE · 50 técnicas ATT&CK · 4 capítulosAPT28 41 CVE · 93 técnicas ATT&CK · 2 capítulosVOLT TYPHOON 29 CVE · 81 técnicas ATT&CKAKIRA 9 víctimas MX · 9 CVE · 17 técnicas ATT&CKRANSOMHUB 8 víctimas MXINC RANSOM 8 víctimas MX · 1 CVE · 25 técnicas ATT&CK8BASE 7 víctimas MX · 5 CVE · 2 capítulosALPHV / BLACKCAT 7 víctimas MX · 4 CVE · 2 capítulos
El catálogo interno lleva diecinueve adversarios con ficha y veinticuatro con canon visual. Aquí se publican los que tienen evidencia suficiente para sostener una página completa, y va creciendo con cada episodio. Cada ficha va formando además su propia colección de videos. Cl0p no tiene ficha propia a propósito: es el actor real detrás de GOLDVEIN y se cuenta ahí.
02

De dónde sale esta información

El conteo de víctimas mexicanas viene del rastreo continuo que hace Blacktrace sobre los portales de filtración de los grupos de ransomware, cruzado con muestras de malware, indicadores en circulación y el catálogo de vulnerabilidades explotadas de CISA. Se publica por sector y por año, nunca con el nombre de la empresa afectada.

Las técnicas se nombran con su identificador de MITRE ATT&CK para que cualquier equipo pueda llevarlas a su propia detección sin traducción de por medio. Cuando la atribución no alcanza, se dice: aquí la atribución probable va marcada como probable.

Si quiere saber cuáles de estos grupos publicaron víctimas de su sector en México y qué controles suyos tocan sus técnicas, esa conversación se tiene con datos, no con generalidades.

Hablar con el equipo QMA
Scroll al inicio